


Обои из Steam могли воровать аккаунты, ставить майнеры и вымогатели

Обои из Steam могли воровать аккаунты, ставить майнеры и вымогатели

Обои из Steam могли воровать аккаунты, ставить майнеры и вымогатели

Любите скачивать красивые обои для рабочего стола через Steam Workshop? Возможно, вместе с ними можно было получить весьма неприятный бонус. Исследователи из «Лаборатории Касперского» обнаружили кампанию по распространению вредоносных программ через Steam Workshop — площадку Valve для публикации пользовательского контента.

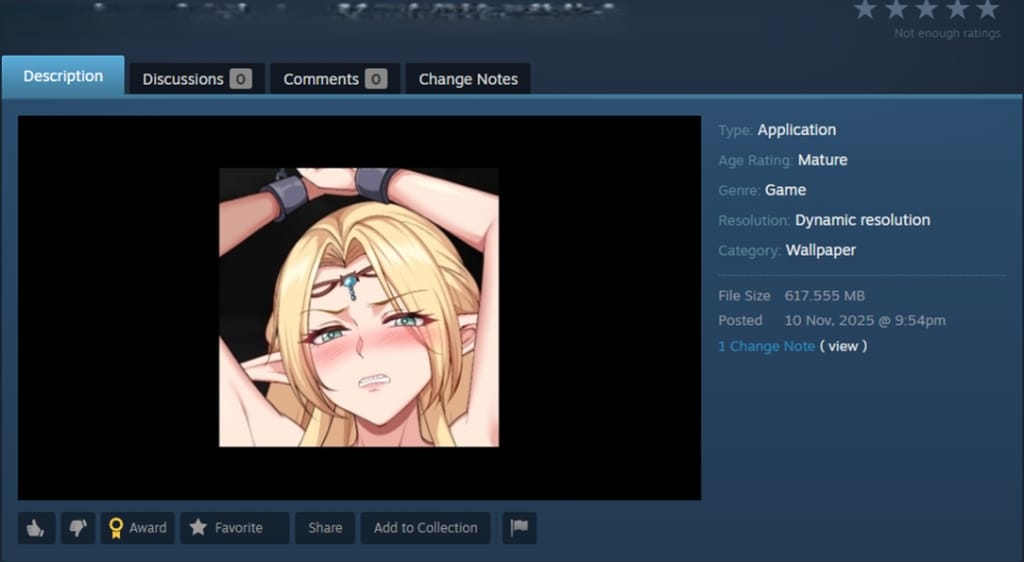
Злоумышленники прятали зловреды внутри обоев для популярного приложения Wallpaper Engine.

Проблема связана с одной из функций Wallpaper Engine. Помимо обычных изображений и видео приложение поддерживает так называемые Application Wallpapers — полноценные исполняемые программы Windows, которые могут запускаться прямо в качестве обоев рабочего стола.

Этим и воспользовались атакующие. По данным исследователей, как минимум с конца 2025 года в Steam Workshop начали появляться вредоносные обои, которые после установки запускали скрытые процессы на компьютере пользователя. Некоторые из таких файлов скачали тысячи и даже десятки тысяч человек.


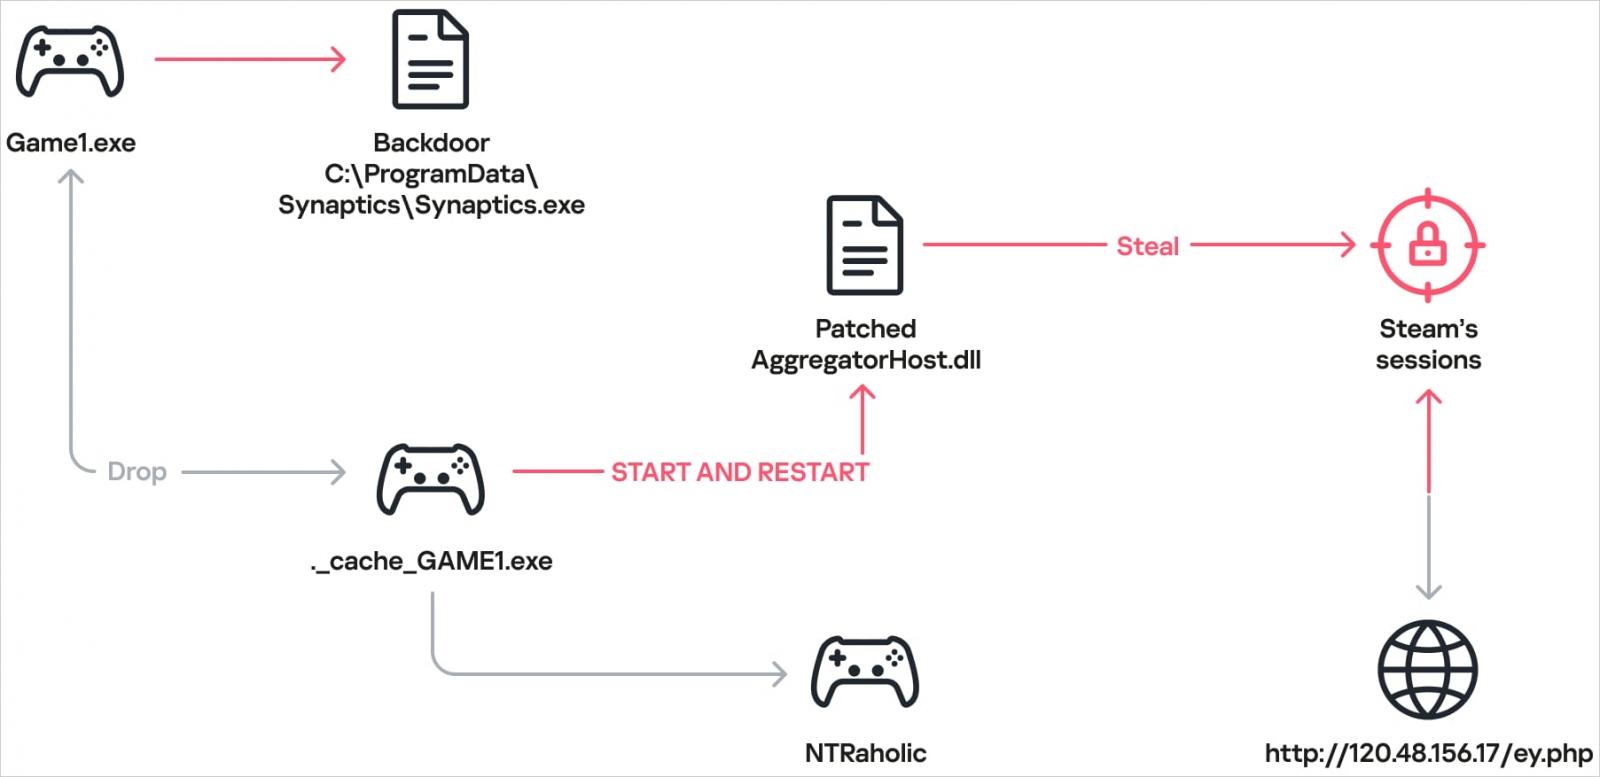
В одном из изученных случаев под видом игры NTRaholic распространялся бэкдор семейства DarkKomet. Пользователь видел обычное приложение, однако параллельно на компьютер устанавливались дополнительные компоненты для кражи данных Steam-аккаунта.

Но этим дело не ограничивалось. Эксперты обнаружили образцы со стилерами Lumma и Vidar, криптомайнерами, загрузчиками ботнетов, RanEngine и даже программами-вымогателями.


Часть вредоносных файлов была спрятана внутри защищённых паролем архивов. Пользователя убеждали самостоятельно открыть архив и запустить содержимое, после чего заражение происходило практически незаметно.

Главной целью злоумышленников часто становились именно аккаунты Steam. Вредоносные библиотеки искали сохранённые данные учётных записей и передавали их атакующим.

После уведомления исследователей Valve удалила обнаруженные вредоносные публикации из Steam Workshop. Однако специалисты предупреждают, что новые заражённые обои могут появиться снова.

Подпишитесь на новости

Минцифры начнёт выдавать сертификаты подписи кода в 2027 году

Российским разработчикам готовят государственные сертификаты подписи программного кода. Минцифры планирует начать их выдачу в 2027 году, а корпоративные сертификаты безопасности — в 2028-м. Такая подпись поможет определить издателя программы и проверить, менялся ли код после выпуска.

О планах министерство сообщило «Ведомостям». Проект постановления предлагает наделить Минцифры полномочиями Национального удостоверяющего центра.

Ведомство будет определять требования к сертификатам, выдавать и отзывать их, устанавливать сроки действия и вести реестр.

Для пользователя это имеет смысл по той причине, что операционная система сможет распознать издателя установочного файла и предупредить о неизвестном разработчике.

Но подпись не превращает программу в гарантированно безопасную; она подтверждает происхождение и целостность, а не отсутствие уязвимостей.

Есть ещё вопрос денег. Закон допускает плату за сертификаты, но не обязывает её вводить. Решение о платности и тарифы пока не определены.

Потребуется и техническое признание сертификатов операционными системами, браузерами и магазинами приложений. За рубежом российский закон автоматически доверия не добавит: решение остаётся за владельцами платформ. Разработчикам, работающим на нескольких рынках, может понадобиться несколько подписей.

RSS: Новости на портале Anti-Malware.ru