


Новый Android-троян ворует ПИН-коды и СМС через фальшивый Play Protect

Новый Android-троян ворует ПИН-коды и СМС через фальшивый Play Protect

Новый Android-троян ворует ПИН-коды и СМС через фальшивый Play Protect

Исследователи из Zimperium обнаружили новый банковский троян для Android под названием Rokarolla. Судя по возможностям зловреда, его создатели решили не мелочиться: вредоносная программа поддерживает 137 удалённых команд и способна практически полностью захватить контроль над смартфоном жертвы.

Основная цель Rokarolla — банковские приложения и криптокошельки. В списке целей исследователи насчитали 217 финансовых и криптовалютных сервисов.

Распространяется троян через поддельные сайты, которые маскируются под популярные приложения вроде TikTok или Google Chrome. Пользователю предлагают скачать программу, после чего на устройство попадает дроппер, выдающий себя за Google Play Protect.

Получив необходимые разрешения через службу специальных возможностей Android, троян начинает работать. Одной из первых его команд становится отключение настоящего Google Play Protect.


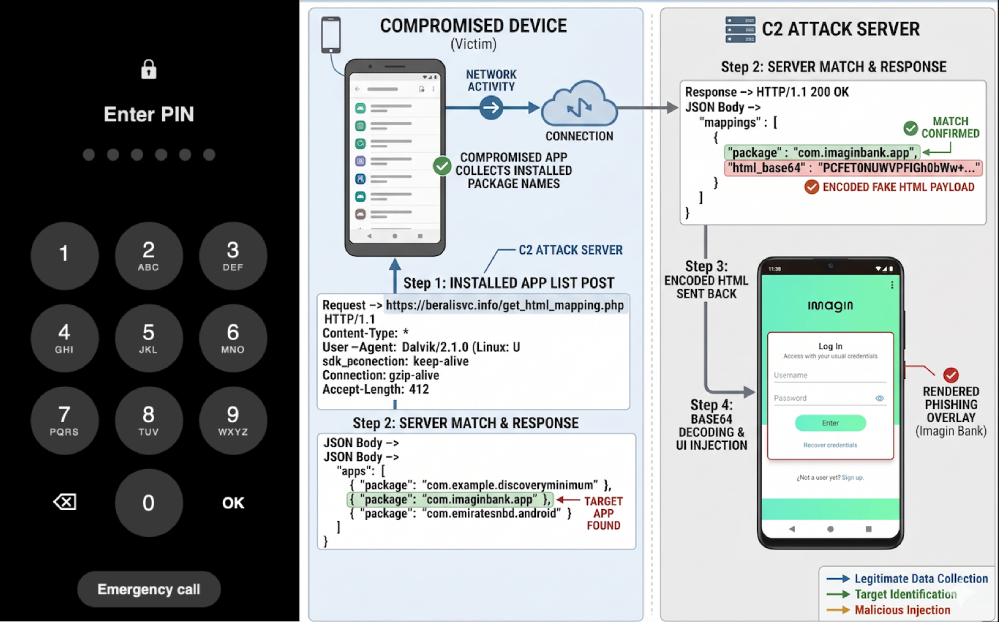
Для кражи данных Rokarolla использует классическую схему с оверлеями. Когда пользователь открывает банковское приложение, поверх него появляется фальшивая страница входа, визуально неотличимая от настоящей. Всё, что вводит жертва — логины, пароли, номера карт и другие данные — сразу отправляется злоумышленникам.

Кроме того, троян умеет подменять экран блокировки Android. Таким образом он может похищать ПИН-коды, графические ключи и пароли для разблокировки устройства.

В арсенале Rokarolla также есть кейлоггер, перехватчик уведомлений, доступ к контактам и полный контроль над СМС. Зловред способен читать сообщения, отправлять их самостоятельно и даже блокировать входящие звонки. Это позволяет перехватывать одноразовые банковские коды и мешать службе безопасности банка связаться с владельцем устройства.

Не забыли злоумышленники и про криптовалюту. Троян незаметно меняет содержимое буфера обмена, подставляя адреса кошельков атакующих вместо тех, которые пользователь скопировал сам.

По данным Zimperium, Rokarolla использует несколько резервных серверов управления и может быстро переключаться между ними. Поэтому простая блокировка одного домена проблему не решает.

Android 17 запретит приложениям внезапно орать в фоне

Google решила покончить с одной из самых мерзких мобильных неожиданностей: когда давно свёрнутое приложение или забытая вкладка браузера внезапно начинает воспроизводить звук. В Android 17 для этого появился системный механизм Background Audio Hardening.

Теперь приложение сможет включать аудио, запрашивать аудиофокус и менять громкость только при видимом на экране интерфейсе либо при корректно запущенной foreground-службе.

Ограничение действует на все приложения в Android 17, даже если они пока не адаптированы под API 37.

Если программа попытается шуметь из неподходящего фонового состояния, система просто проигнорирует её запрос. Воспроизведение и изменение громкости будут заблокированы без ошибки или падения приложения, а запрос аудиофокуса завершится отказом.

Как объясняет Google, нововведение должно остановить случайный запуск звука. Например, приложение могло зависнуть из-за проблем с сетью, быть заморожено системой, а затем очнуться через несколько часов и внезапно продолжить воспроизведение. Другой сценарий — потерянная медиасессия, которая продолжает жить уже без видимого интерфейса и понятной кнопки остановки.

Изменение работает на уровне всей операционной системы, поэтому это не специальное лекарство для Chrome, YouTube или сайтов с наглым автовоспроизведением. Под новые правила попадут браузеры, игры, медиаплееры и остальные приложения.

Побочный эффект тоже имеется. Программы, которым действительно нужно играть музыку или подкасты при выключенном экране, должны правильно использовать foreground-службу для медиавоспроизведения. Разработчикам с кривой реализацией придётся переписать код, иначе Android молча прикрутит им громкость.

Google также предусмотрела тестирование через ADB: защиту можно включить, отключить или перевести в жёсткий режим, при котором некорректные обращения к аудиоинтерфейсам вызывают явные ошибки.

RSS: Новости на портале Anti-Malware.ru