


Один Chrome-флаг против блокировок сайтов в России: найден обход через TLS

Один Chrome-флаг против блокировок сайтов в России: найден обход через TLS

Один Chrome-флаг против блокировок сайтов в России: найден обход через TLS

Пока пользователи и специалисты спорят о причинах проблем с доступом к отдельным сайтам, в Сети уже начали появляться народные рецепты борьбы с блокировками. Пользователь Хабра под ником eByeBots рассказал о необычном способе восстановления доступа к некоторым ресурсам через браузеры на базе Chromium.

По его словам, решение связано не с VPN или прокси, а с изменением параметров TLS-шифрования в самом браузере.

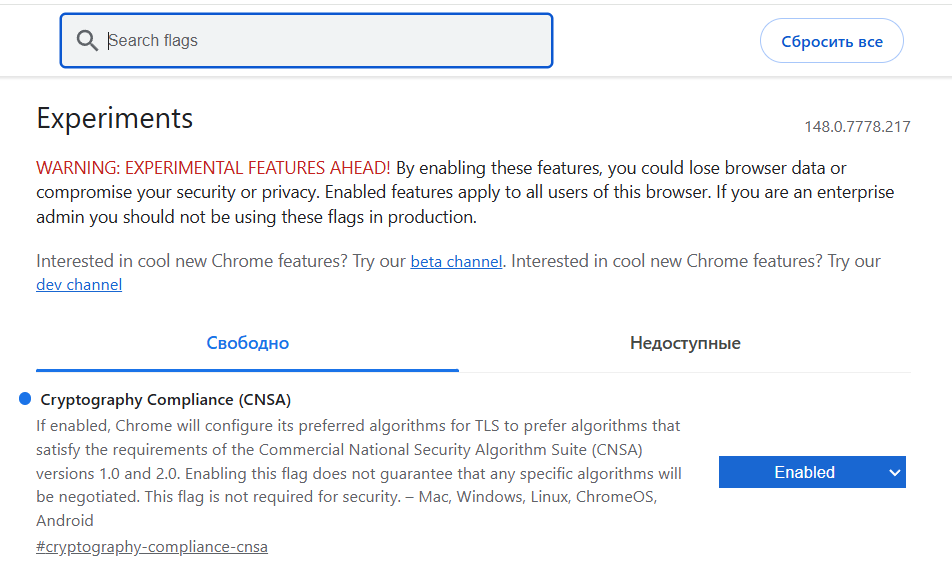
Автор рекомендует открыть страницу экспериментальных настроек Chrome (chrome://flags/) или аналогичный раздел в других Chromium-браузерах и найти параметр Cryptography Compliance (CNSA).

После его активации браузер начинает отдавать приоритет криптографическим алгоритмам из американского стандарта CNSA.


На практике это меняет TLS-отпечаток браузера — набор параметров, который формируется во время установки защищённого соединения с сайтом.

По словам автора публикации, именно после включения этого режима ему удалось восстановить доступ к ряду ресурсов, включая сайт хостинг-провайдера Beget, где ранее наблюдались проблемы с подключением к CDN.

Для упрощения процедуры энтузиаст даже выложил на GitHub готовый BAT-файл, который позволяет применить необходимые настройки в один клик.

Интересно, что опубликованное решение появилось на фоне многочисленных сообщений о сбоях при доступе к различным сайтам и сервисам. Ранее исследователи уже высказывали предположения, что некоторые ограничения могут учитывать параметры TLS ClientHello и так называемые TLS-фингерпринты браузеров.

Если эта гипотеза верна, то изменение криптографических настроек действительно способно повлиять на прохождение соединения через сетевые фильтры.

Впрочем, пока речь идёт исключительно о наблюдениях отдельных пользователей, а не о подтверждённом универсальном способе обхода ограничений. Сам автор подчёркивает, что продолжает тестирование метода на разных провайдерах и в различных сценариях.

Подпишитесь на новости

Sega отключила аркадные сервисы после взлома серверов

Киберпреступники устроили японским аркадам незапланированный Game Over. Sega Fave, подразделение Sega по выпуску игрушек и аркадных автоматов, сообщила о взломе серверов, связанных с сетевыми платформами ALL.Net и Aime. С 1 ноября компания приостановила связанные сервисы для расследования и проверки безопасности.

Об инциденте Sega Fave сообщила на официальном сайте. Под отключение попали сетевые режимы игр, использование карт Aime, сервис PrizeON, онлайн-лотереи Sega Lucky Kuji и регистрация новых Sega ID.

Недоступной оказалась даже информация о расположении автоматов на сайтах поддерживаемых игр. Aime позволяет автомату узнавать игрока и загружать его результаты, рейтинги и накопленные предметы.

Инцидент касается и совместимых с ALL.Net игр Bandai Namco. При этом корпорация перечисляет конкретные отключённые функции и предлагает проверять статус отдельных игр.

По результатам первоначальной проверки утечку сведений о пользователях и партнёрах не обнаружили. Платёжные данные, включая информацию о банковских картах, хранятся отдельно и, по заявлению Sega Fave, не пострадали.

Способ проникновения и виновников представители не назвали. В сообщении от 2 ноября срок восстановления также не указан, сервисы обещают вернуть после расследования и проверки защиты.

RSS: Новости на портале Anti-Malware.ru