


В iOS 27 Apple научит iPhone самостоятельно менять слабые пароли

В iOS 27 Apple научит iPhone самостоятельно менять слабые пароли

В iOS 27 Apple научит iPhone самостоятельно менять слабые пароли

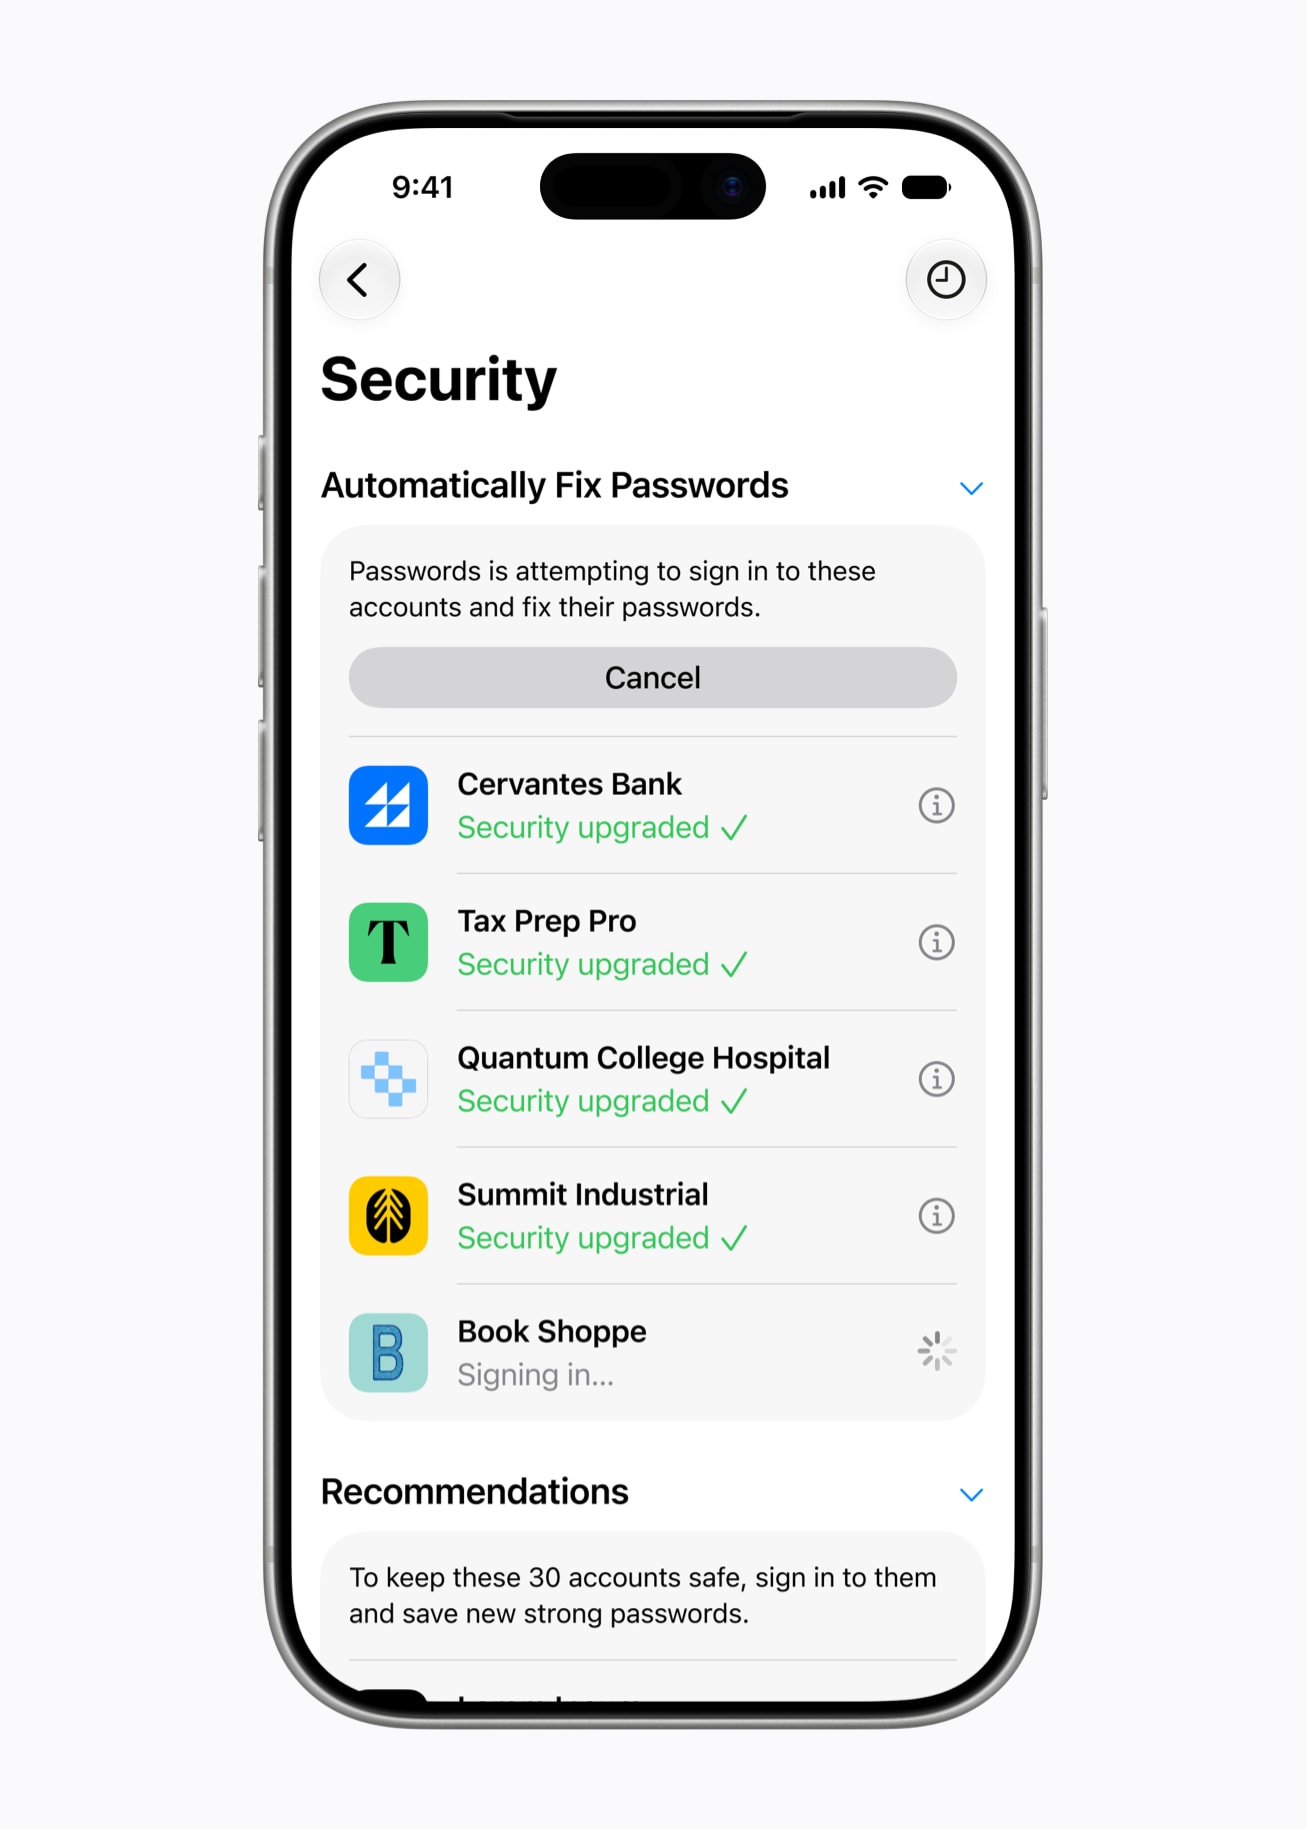
Apple решила заняться одной из самых раздражающих проблем цифровой безопасности — паролями, которые пользователи годами обещают себе сменить, но так и не меняют. На конференции WWDC 2026 компания представила новую функцию Apple Intelligence, которая сможет автоматически обновлять слабые и скомпрометированные пароли.

Сейчас Safari и приложение «Пароли» уже умеют предупреждать о небезопасных комбинациях, дубликатах и утечках. Однако дальше предупреждений дело не заходит, менять пароль приходится вручную.

В iOS 27 ситуация изменится. Apple внедряет агентный подход: система сможет самостоятельно выполнять часть действий от имени пользователя. Если сервис поддерживает автоматическую смену учётных данных, Apple Intelligence сможет заменить слабый пароль на новый сложный вариант практически без участия владельца устройства.


По сути, менеджер паролей превращается из пассивного наблюдателя в активного помощника. Особое внимание Apple традиционно уделяет вопросам конфиденциальности.

В корпорации утверждают, что новые функции работают на базе собственных моделей Apple Foundation Models, а большая часть вычислений выполняется непосредственно на устройстве.

Для более сложных сценариев используется инфраструктура Private Cloud Compute. По словам Apple, при обработке запросов в облаке личные данные пользователей не сохраняются и остаются недоступными как для самой компании, так и для третьих лиц.

Интересно, что при создании своих моделей Apple сотрудничала с Google. В компании сообщили, что использовали технологии Gemini для дообучения собственных ИИ-моделей, которые затем интегрировали в экосистему Apple Intelligence.

Новая система автоматической смены паролей появится вместе с iOS 27 позже в этом году. А самые нетерпеливые уже могут протестировать функцию в бета-версии для участников программы Apple Developer Program.

Похоже, Apple решила, что пользователям больше нельзя доверять даже такую простую задачу, как смена пароля. И, судя по количеству аккаунтов с паролями вроде «123456» и «qwerty», в Купертино могут быть не так уж неправы.

Подпишитесь на новости

В групповые чаты iMessage мог попасть посторонний, Apple выпустила патч

Групповой чат iMessage мог оказаться не таким закрытым, как рассчитывали участники. Apple устранила уязвимость, позволявшую удалённому атакующему присоединиться к беседе и получать сообщения. Ещё одна ошибка могла открыть новичку переписку, отправленную до его вступления.

Исправления Apple описала в бюллетене. Обновления вышли 9 ноября.

Первая проблема, CVE-2026-113961, связана с проверкой полномочий: компания усилила валидацию. Вторую, CVE-2026-113960, устранили удалением уязвимого кода. Обе находки приписаны анонимному исследователю.

Патчи включены в iOS и iPadOS 27.2.1, а также в обновления ветки 26 — версии 26.7.3. Apple не уточняет, использовались ли эти ошибки в реальных атаках. Не раскрыты и важные детали: что требовалось злоумышленнику, видели ли участники его появление и нужно ли обновиться всем собеседникам.

Заодно компания закрыла проблемы Bluetooth и AirPlay. Среди них, например, есть возможность сопряжения с вредоносным Bluetooth-устройством без участия пользователя и обход ограничений на попытки ввода кода сопряжения.

Для этих сценариев требуется находиться в радиусе Bluetooth либо в той же сети. В списке патчей также есть ошибка библиотеки сжатия Brotli: специально подготовленные данные могли вызвать повреждение памяти.

RSS: Новости на портале Anti-Malware.ru