


Игровую колонку Creative научили взламывать компьютеры по Bluetooth

Игровую колонку Creative научили взламывать компьютеры по Bluetooth

Игровую колонку Creative научили взламывать компьютеры по Bluetooth

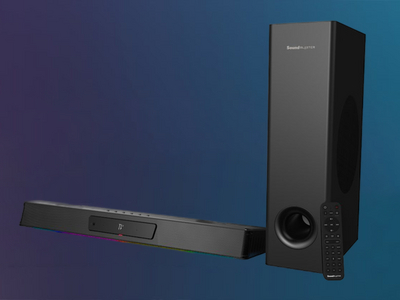
Оказывается, опасным USB-устройством может стать даже игровая колонка. Исследователь в области информационной безопасности Расмус Муратс обнаружил, что саундбар Creative Sound Blaster Katana V2X можно взломать по Bluetooth без сопряжения, проводов и какого-либо участия владельца с расстояния до 15 метров.

Проблема оказалась сразу в нескольких архитектурных решениях устройства. Через USB колонка требует аутентификацию перед выполнением команд, а вот через Bluetooth Low Energy те же самые команды принимаются без проверки и даже без процедуры сопряжения.

Фактически любой человек в радиусе действия Bluetooth может получить доступ к управлению устройством и загрузке новой прошивки.

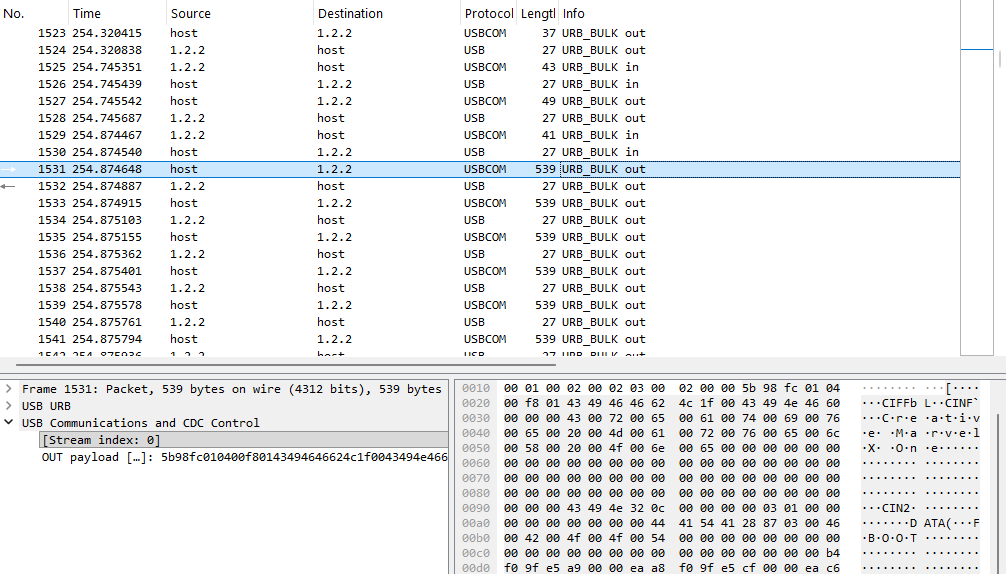
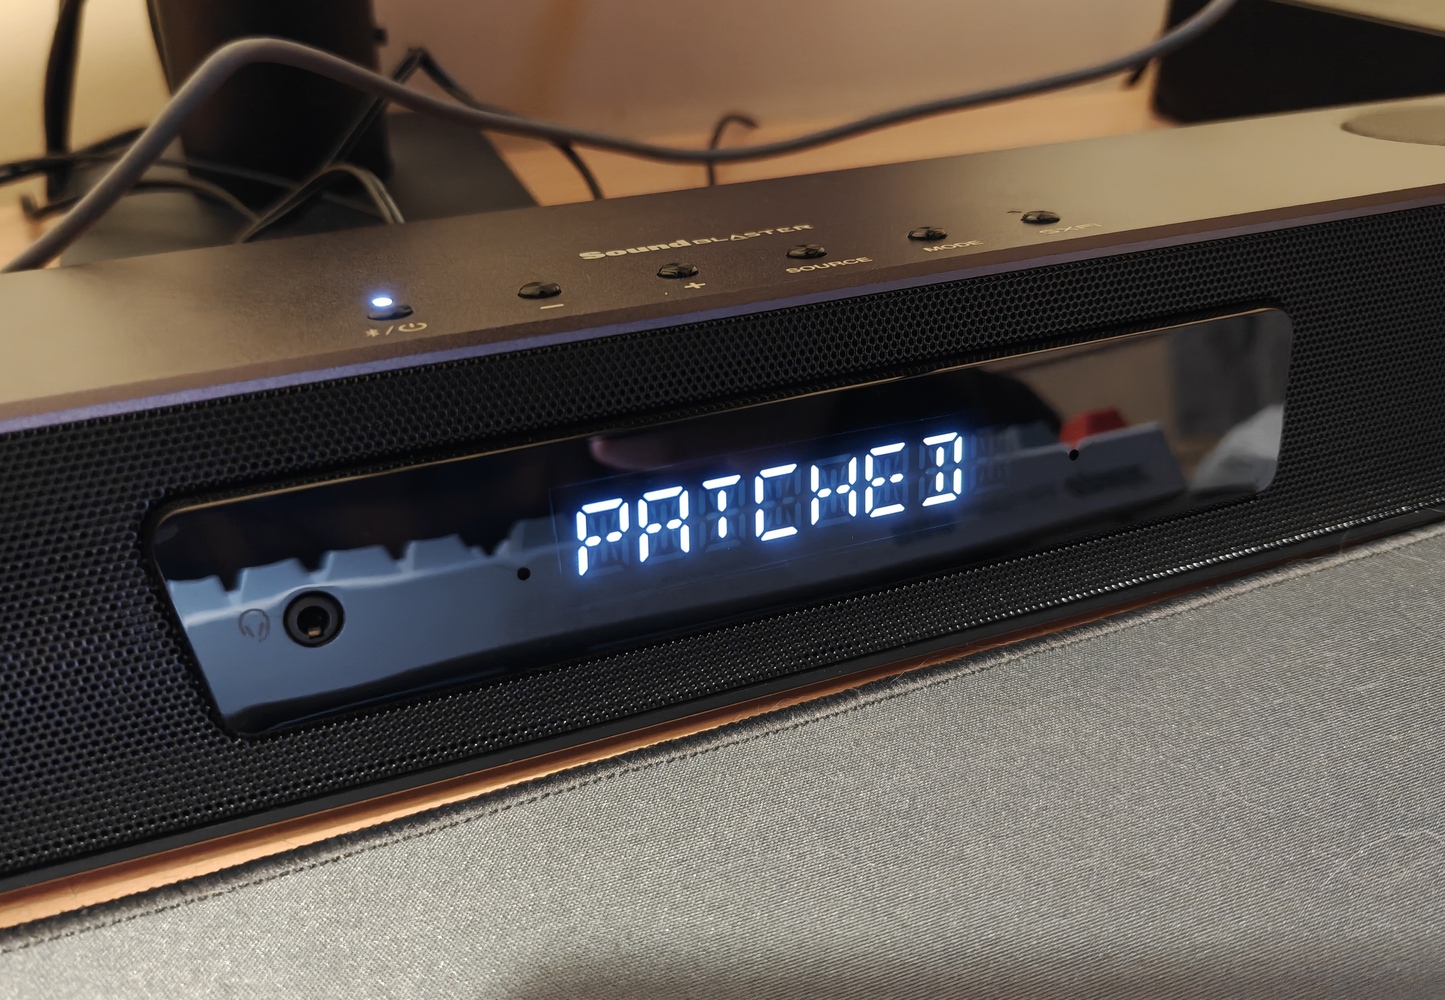
Муратс выяснил, что прошивка саундбара не имеет цифровой подписи. Производитель проверяет лишь контрольную сумму файла, которую исследователь без труда пересчитал после внесения изменений. В результате он смог создать собственную прошивку и установить её на устройство по воздуху.


После перепрошивки колонка начала представляться компьютеру не только как аудиоустройство, но и как USB-клавиатура. При каждом подключении к десктопу она автоматически вводила заранее заданную команду. В демонстрационном варианте устройство печатало безобидное «echo pwned», однако аналогичным образом можно запускать PowerShell-скрипты или выполнять другие команды на компьютере жертвы.


По сути, речь идёт о классической атаке BadUSB, только без необходимости физически подменять устройство. Раньше злоумышленнику нужно было вручить жертве модифицированную флешку или периферию. Теперь достаточно перепрограммировать уже имеющийся у пользователя гаджет через Bluetooth.

Самым неожиданным оказался ответ Creative. По словам исследователя, компания почти два месяца не реагировала на уведомления об уязвимости, а затем заявила, что не считает обнаруженное поведение проблемой безопасности, поскольку оно не представляет киберриска.

Поскольку официальный патч так и не появился, Муратс выпустил собственный инструмент, который отключает опасный Bluetooth-интерфейс в прошивке устройства. Правда, такой способ может нарушить работу мобильного приложения Creative.

Тем временем Bluetooth-модуль саундбара продолжает работать даже в спящем режиме, а штатной возможности полностью отключить его пользователям не предоставили.

Рекламный PDF-ридер из Google Play обманул защиту Android и Samsung

Официальный магазин приложений — это всё-таки не стерильная операционная. Автор Android Police Фейт Леру рассказала, как установленный из Google Play PDF-ридер начал показывать на смартфоне его матери назойливое уведомление и рекламу, которые невозможно было просто смахнуть.

Баннер настойчиво предлагал перейти по ссылке и установить некое дополнение для полной защиты данных. 

Выглядело это настолько убедительно, насколько обычно выглядят попытки завести пользователя туда, куда ему точно не надо.

Самое неприятное: Google Play Protect и встроенная защита приложений Samsung проверили смартфон и ничего подозрительного не обнаружили. Автор удалил программу вручную и посоветовал отправить жалобу в Google Play.

При этом достоверно установить вредоносную функциональность приложения она не смогла, речь идёт о подозрительном поведении с признаками рекламного софта, а не о подтверждённом банковском трояне.

Случай далеко не уникальный. По данным Malwarebytes, в 2025 году Google удалила из магазина 77 вредоносных приложений, суммарно набравших не менее 19 млн установок. Часто зловреды притворяются PDF-ридерами, клавиатурами, фоторедакторами, трекерами здоровья, ускорителями батареи и чистильщиками памяти.

Перед установкой стоит проверить разработчика, отзывы, историю обновлений и запрашиваемые разрешения. А если безобидный просмотрщик документов внезапно требует доступ к СМС, уведомлениям или специальным возможностям Android, лучше таким софтом не пользоваться.

RSS: Новости на портале Anti-Malware.ru