


Игровую колонку Creative научили взламывать компьютеры по Bluetooth

Игровую колонку Creative научили взламывать компьютеры по Bluetooth

Игровую колонку Creative научили взламывать компьютеры по Bluetooth

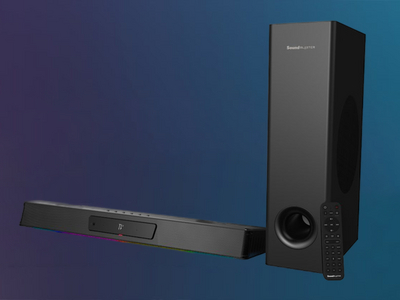
Оказывается, опасным USB-устройством может стать даже игровая колонка. Исследователь в области информационной безопасности Расмус Муратс обнаружил, что саундбар Creative Sound Blaster Katana V2X можно взломать по Bluetooth без сопряжения, проводов и какого-либо участия владельца с расстояния до 15 метров.

Проблема оказалась сразу в нескольких архитектурных решениях устройства. Через USB колонка требует аутентификацию перед выполнением команд, а вот через Bluetooth Low Energy те же самые команды принимаются без проверки и даже без процедуры сопряжения.

Фактически любой человек в радиусе действия Bluetooth может получить доступ к управлению устройством и загрузке новой прошивки.

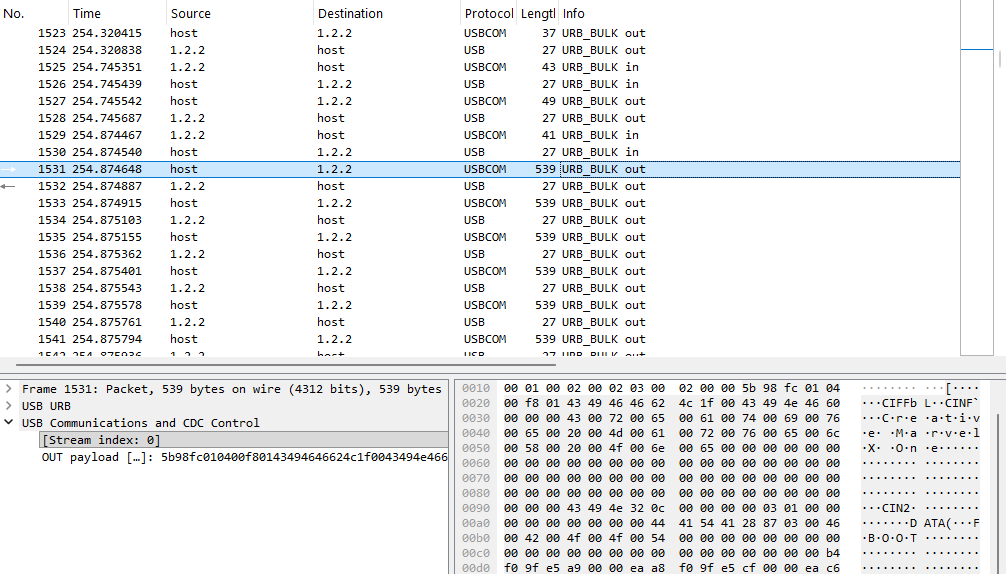
Муратс выяснил, что прошивка саундбара не имеет цифровой подписи. Производитель проверяет лишь контрольную сумму файла, которую исследователь без труда пересчитал после внесения изменений. В результате он смог создать собственную прошивку и установить её на устройство по воздуху.


После перепрошивки колонка начала представляться компьютеру не только как аудиоустройство, но и как USB-клавиатура. При каждом подключении к десктопу она автоматически вводила заранее заданную команду. В демонстрационном варианте устройство печатало безобидное «echo pwned», однако аналогичным образом можно запускать PowerShell-скрипты или выполнять другие команды на компьютере жертвы.


По сути, речь идёт о классической атаке BadUSB, только без необходимости физически подменять устройство. Раньше злоумышленнику нужно было вручить жертве модифицированную флешку или периферию. Теперь достаточно перепрограммировать уже имеющийся у пользователя гаджет через Bluetooth.

Самым неожиданным оказался ответ Creative. По словам исследователя, компания почти два месяца не реагировала на уведомления об уязвимости, а затем заявила, что не считает обнаруженное поведение проблемой безопасности, поскольку оно не представляет киберриска.

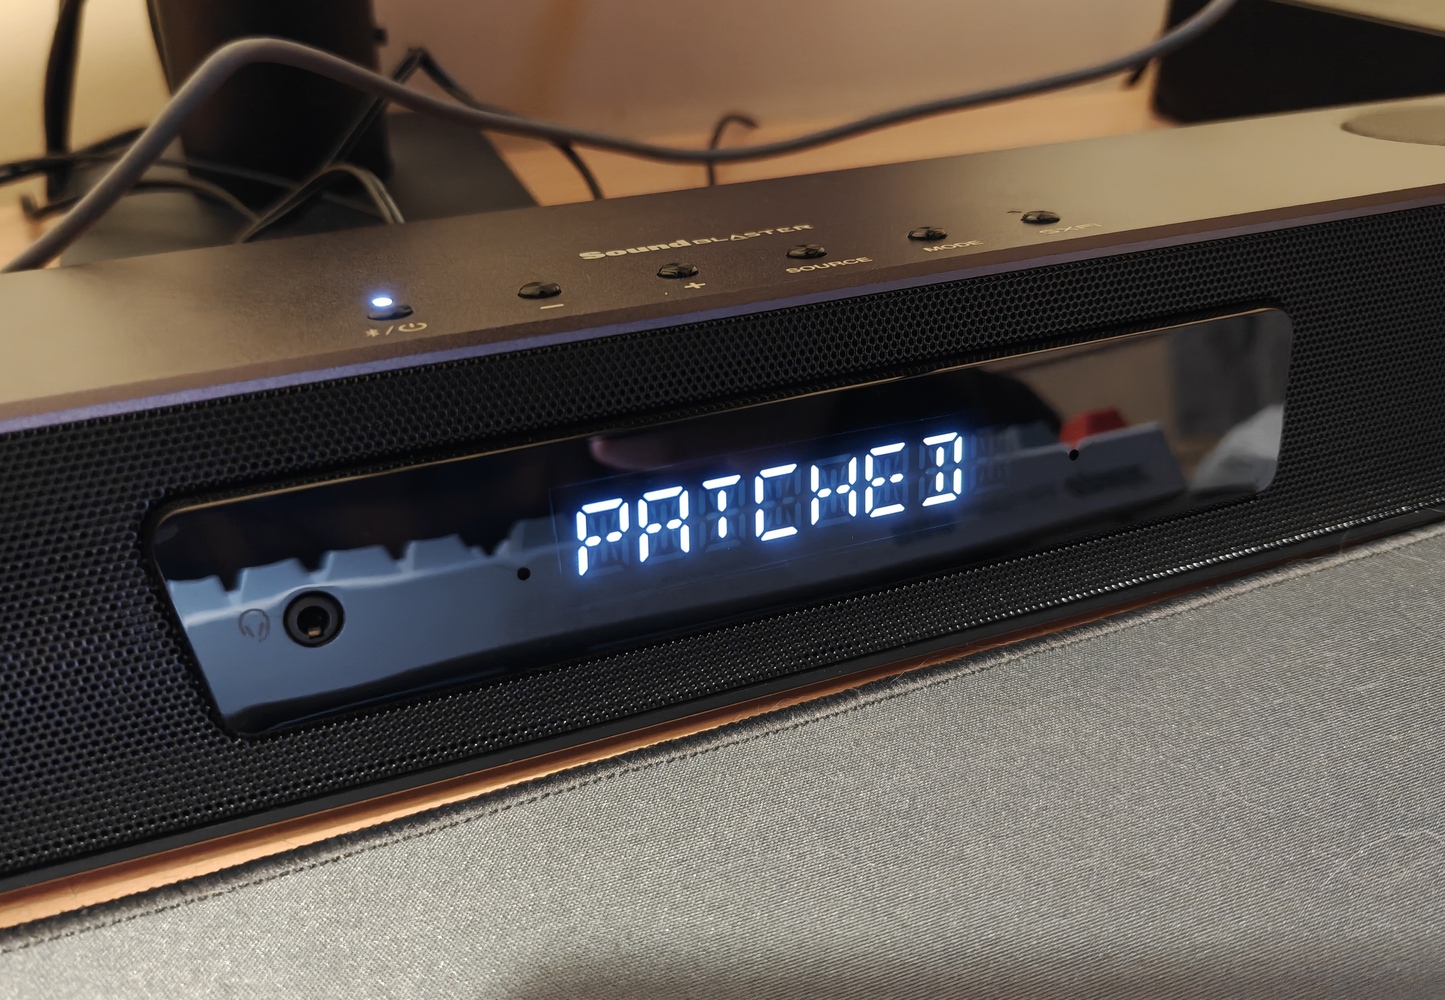
Поскольку официальный патч так и не появился, Муратс выпустил собственный инструмент, который отключает опасный Bluetooth-интерфейс в прошивке устройства. Правда, такой способ может нарушить работу мобильного приложения Creative.

Тем временем Bluetooth-модуль саундбара продолжает работать даже в спящем режиме, а штатной возможности полностью отключить его пользователям не предоставили.

Подпишитесь на новости

Проверка 284 сайтов рунета выявила старые библиотеки и проблемы с почтой

Пока компании обсуждают сложные кибератаки, на их сайтах остаются проблемы попроще: слабая защита от подделки писем, устаревшие библиотеки и забытые поддомены. Автор открытого сканера Suveren под ником marsilid проверил 284 сайта российских банков, магазинов, вузов, клиник и других организаций.

Результаты он опубликовал на Хабре. Названия компаний автор не раскрывает, поскольку проверка автоматическая и может ошибаться.

У 66 из 275 доменов, для которых удалось получить данные, отсутствовала запись DMARC либо использовалась политика p=none. Такая настройка не предписывает получателю отклонять письма, не прошедшие проверку DMARC.


Страницы удалось изучить у 170 сайтов. На 24% из них сканер обнаружил версии JavaScript-библиотек с известными уязвимостями. Возможность эксплуатации зависит от того, как библиотека используется.


Нашлись и пять поддоменов, указывающих на предположительно неиспользуемые облачные ресурсы. Это потенциальная возможность для захвата адреса и размещения фишинга. Возможность реального захвата автор не проверял.

Стоит учитывать, что точность сканера на реальных сайтах пока не оценивали по ручной разметке.

RSS: Новости на портале Anti-Malware.ru