


Замаскированное приложение ВТБ залетело в американский топ App Store

Замаскированное приложение ВТБ залетело в американский топ App Store

Замаскированное приложение ВТБ залетело в американский топ App Store

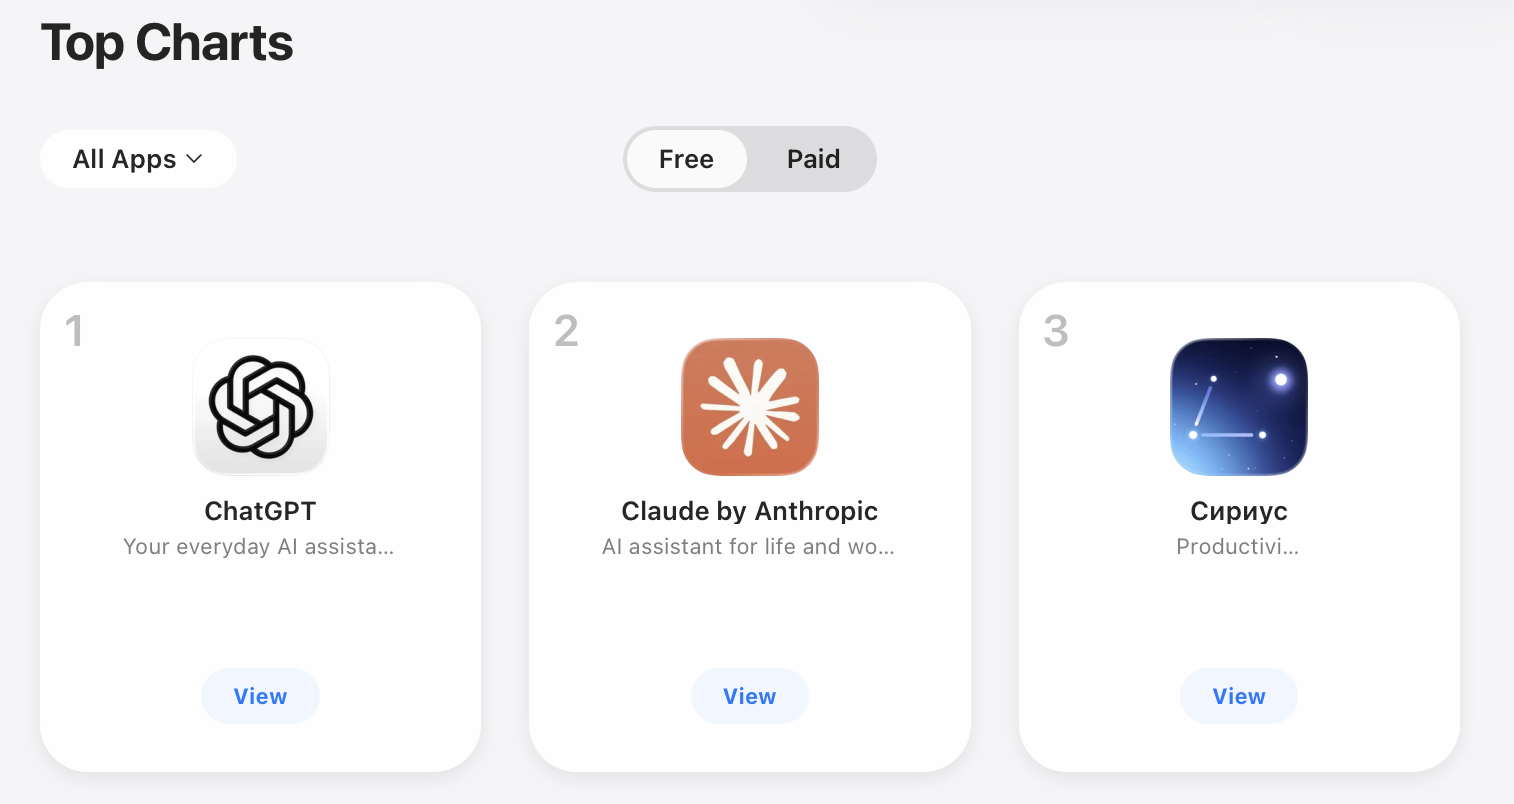
В американском App Store обнаружили цифрового оборотня. В топ самых скачиваемых бесплатных приложений для iPhone неожиданно ворвалась программа «Сириус», которая маскируется под таймер для работы по методу Pomodoro. Вот только пользователи быстро заподозрили, что за фасадом приложения для повышения продуктивности скрывается совсем другой сервис — клиент ВТБ.

На момент обнаружения «Сириус» занимал третье место среди бесплатных приложений в американском App Store, уступая только популярным ИИ-чат-ботам и отдельным хитам вроде сервисов, связанных с шоу Love Island.

Сам по себе такой успех уже выглядел странно: приложение доступно только на русском языке и вряд ли могло органически набрать миллионы загрузок среди американских пользователей.


Официально «Сириус» позиционируется как помощник для управления задачами. В описании говорится о классическом Pomodoro-таймере, аналитике продуктивности, отчётах с фотографиями и голосовыми заметками, а также умных рекомендациях для повышения эффективности.

Однако активность в Telegram и анализ приложения указывают на другое назначение. По данным профильных изданий, «Сириус» может являться замаскированным клиентом российского банка ВТБ.

После введения западных санкций ВТБ лишился возможности официально распространять свои приложения через App Store. Поэтому банк уже не первый раз использует альтернативные схемы публикации мобильных клиентов под видом совершенно других сервисов. Ранее аналогичные приложения появлялись под названиями, никак не связанными с банковской сферой, а затем исчезали после обнаружения модераторами Apple.

Подпишитесь на новости

Патч для опасной уязвимости в Paint не доходит до части пользователей

Paint умеет не только рисовать кривые кружочки, но и добавлять головной боли администраторам. В редакторе Windows 11 исправили уязвимость удалённого выполнения кода, однако часть пользователей не может получить обновление через Microsoft Store.

На проблему обратило внимание Windows Latest: издание проверило собственный компьютер и собрало аналогичные жалобы администраторов.

Уязвимость CVE-2026-83844 раскрыли 13 октября. Она получила 8,1 балла CVSS и статус важной. Ошибка связана с чтением за пределами выделенной области памяти.

Согласно описанию Microsoft, возможна атака по сети без аутентификации и действий пользователя, но сложность эксплуатации оценивается как высокая.

Главный подвох здесь в доставке патча. Paint обновляется через Microsoft Store отдельно от Windows Update. Поэтому свежие накопительные заплатки Windows сами по себе не подтверждают, что редактор защищён.

Сейчас в качестве чистой указывается версия 11.2609.401.0. Однако на проверенном Windows Latest компьютере оставалась 11.2603.251.0, несмотря на включённые автоматические обновления. Другие пользователи также сообщают, что ручная проверка в Store не помогает.

Причина расхождения не установлена: возможны проблемы распространения или ошибка в указанном номере версии. Об известной эксплуатации ошибки в реальных атаках не сообщается.

Проверить номер сборки можно в настройках Paint. Установить стоит последнее доступное обновление из Microsoft Store.

RSS: Новости на портале Anti-Malware.ru