


В Windows нашли способ получать Insider-сборки без аккаунта Microsoft

В Windows нашли способ получать Insider-сборки без аккаунта Microsoft

В Windows нашли способ получать Insider-сборки без аккаунта Microsoft

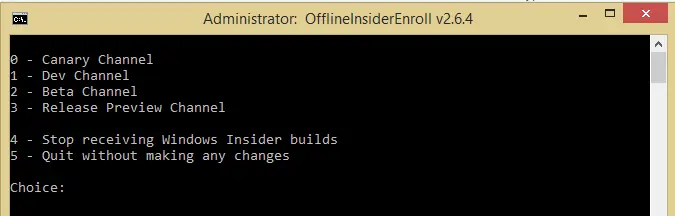
Пока Microsoft всё сильнее привязывает пользователей Windows к своей экосистеме, энтузиасты продолжают искать обходные пути. На этот раз обновление получил инструмент OfflineInsiderEnroll, который позволяет устанавливать предварительные сборки Windows без входа в учётную запись Microsoft.

Обычно для участия в программе Windows Insider требуется зарегистрироваться через аккаунт Microsoft и официально подключить устройство к одному из тестовых каналов. Но OfflineInsiderEnroll предлагает альтернативный сценарий.

Утилита представляет собой небольшой скрипт, который настраивает необходимые параметры локально через системный реестр. После этого компьютер получает доступ к тестовым версиям Windows через обычный механизм Windows Update, как будто устройство официально участвует в программе предварительного тестирования.

В основе схемы лежит параметр реестра TestFlags. Если установить для него значение 0x20, Windows перестаёт обращаться к онлайн-сервисам регистрации Insider Program.

Благодаря этому локальные настройки больше не перезаписываются серверами Microsoft, а выбранный канал тестирования сохраняется на устройстве.


Проще говоря, система начинает верить настройкам, которые ей подсовывает сам скрипт.

Ранее OfflineInsiderEnroll уже поддерживал классические каналы Dev, Beta и Release Preview. Теперь разработчики обновили утилиту до версии 2.6.6 и добавили поддержку новой структуры каналов Windows Insider, которую Microsoft недавно начала внедрять.

Помимо Beta и Release Preview пользователи получили доступ к новым экспериментальным каналам тестирования. Также в комплекте остались инструменты для очистки кеша Insider, сброса настроек и полного отключения участия в программе.

Впрочем, запускать скрипт придётся с правами администратора.

Подпишитесь на новости

Хакеры спрятали вредонос в обновлении ПО для дронов Quantum Systems

Неизвестные киберпреступники взломали корпоративную сеть немецкого производителя беспилотников Quantum Systems и разместили вредоносную программу на сервере обновлений компании. Код был замаскирован под обычное обновление Qbase, программы для планирования полетов.

В октябре командование Бундесвера на время приостановило полеты всех беспилотников компании. О кибератаке сообщил Der Spiegel.

Их используют украинские военные, а в Бундесвере они стоят на вооружении под названием Falke. По данным Spiegel, вредоносное обновление попало на серверы Бундесвера и других заказчиков, но до самих дронов не дошло. Его обнаружили при плановой проверке.

Расследованием занимаются Служба военной контрразведки Бундесвера, Федеральное ведомство по охране конституции и Федеральное ведомство по информационной безопасности. Кто стоит за атакой, пока не установлено.

Вечером 12 ноября Quantum Systems подтвердила инцидент. В компании заявили, что первичный анализ указал на кибератаку со стороны враждебных хакеров, а угрозу удалось локализовать вместе с профильными ведомствами.

По словам представителей Quantum Systems, эксплуатация беспилотников не несет рисков для пользователей. Компания считает, что стала целью именно из-за значимости своей работы для безопасности заказчиков.

Handelsblatt со ссылкой на компанию пишет, что запрет полетов действовал в Германии, а за ее пределами дроны продолжали работать в обычном режиме. Министерство обороны ФРГ обсуждать готовность техники отказалось.

RSS: Новости на портале Anti-Malware.ru