


Аэрофлот и Сбер хотят подключить ИИ-агентов к покупке поездок

Аэрофлот и Сбер хотят подключить ИИ-агентов к покупке поездок

Аэрофлот и Сбер хотят подключить ИИ-агентов к покупке поездок

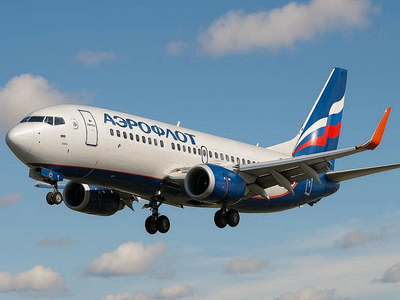
Аэрофлот и Сбер договорились вместе разрабатывать решения для транспортной отрасли на основе генеративного искусственного интеллекта. Соглашение подписали на ПМЭФ-2026 гендиректор Аэрофлота Сергей Александровский и глава Сбербанка Герман Греф.

Партнёрство рассчитано на три года. За это время компании планируют обмениваться опытом, тестировать цифровые продукты и внедрять сервисы для автоматизации бизнес-процессов. Отдельный акцент сделают на технологиях ИИ.

Самая интересная часть соглашения — идея связать интеллектуальных ИИ-агентов Аэрофлота и Сбера в единую экосистему. По задумке, такие агенты смогут взаимодействовать друг с другом напрямую, без человека-оператора, и решать комплексные задачи в реальном времени.

На практике это может привести к появлению более цельного клиентского сценария. Например, пользователь выбирает рейс, оплачивает билет, оформляет страховку и покупает дополнительные тревел-услуги без прыжков между приложениями и без бесконечного повторного ввода одних и тех же данных.

Звучит как попытка наконец-то убрать из покупки поездки цифровую возню, к которой все давно привыкли. Потому что сейчас даже простой маршрут может превратиться в мини-квест: билет здесь, страховка там, ещё один сервис в отдельном окне, данные вводим заново, терпение теряем по дороге.

Пока речь идёт о развитии технологии и совместной работе, а не о готовом сервисе, который появится завтра утром. Но направление понятно: крупные игроки хотят встроить ИИ не только в чат-боты и поддержку, а в саму логику покупки и сопровождения поездки.

Если проект дойдёт до работающего продукта, ИИ-агенты смогут взять на себя часть рутины, а пользователю останется меньше кнопок, меньше форм и меньше раздражения. В тревеле это уже звучит почти как роскошь.

Подпишитесь на новости

Отчёты о критических уязвимостях Linux попали в открытую рассылку до патчей

Trend Micro Zero Day Initiative отправила подробные отчёты об уязвимостях Linux в публичные рассылки. Среди них есть две проблемы KSMBD, которым исследователи присвоили 9 баллов по шкале CVSS (возможность удалённого выполнения кода). Технические подробности стали доступны раньше, чем исправления успели добраться до пользователей.

Публикации сохранились в архиве рассылки: отчёт об ошибке SMB Direct и обсуждение состояния гонки в KSMBD. В материалах есть описание причин и данные воспроизведения.

KSMBD — встроенный в ядро файловый сервер SMB. Одна проблема связана с обработкой параллельных запросов, другая — с ошибкой расчёта размера в механизме SMB Direct. Для второго сценария нужны определённая конфигурация, RDMA и доступный для записи общий ресурс.

В публичных сообщениях также описаны риски повышения привилегий и утечки информации в других компонентах. Как именно отчёты оказались в открытых списках и была ли это случайность, окончательно не установлено.

Есть важное уточнение по патчам: сопровождающий KSMBD уже указал на устранение проблемы ZDI-CAN-33774 в своём Git-репозитории. Но наличие коммита ещё не означает, что обновление вошло в ядро конкретного дистрибутива.

RSS: Новости на портале Anti-Malware.ru