


Фишинговая платформа Kali365 добралась до мессенджера МАКС

Фишинговая платформа Kali365 добралась до мессенджера МАКС

Фишинговая платформа Kali365 добралась до мессенджера МАКС

Фишинговая платформа Kali365, которую раньше связывали в основном с атаками на Microsoft 365, нарастила аппетиты. Теперь она целится не только в корпоративные аккаунты Okta и Microsoft, но и в пользователей российского мессенджера МАКС.

По данным исследователей Arctic Wolf, Kali365 превратилась в полноценную фишинговую экосистему с централизованной инфраструктурой, панелью управления, мониторингом кражи токенов в реальном времени и наборами страниц под разные сервисы.

Раньше схема была заточена под Microsoft 365: жертву заставляли пройти легитимный вход через механизм авторизации устройства, после чего токены доступа уходили атакующим.

Теперь же Kali365 пошла дальше. Исследователи нашли 126 вредоносных хостов с одинаковым фишинговым набором. Они маскируются под Okta SSO, Outlook, AWS-подобные сервисы, Xerox DocuShare, а также под российские площадки вроде Mail.ru, «Яндекс Диска» и «Одноклассников».

Но самая заметная новая цель — МАКС. Для него у атакующих появился отдельный фишинговый сценарий под видом проверки приза. Пользователю предлагают ввести российский номер телефона, после чего он получает настоящий одноразовый код от МАКС. Дальше всё по классике: фейковая страница просит ввести этот код, а при наличии двухфакторной защиты — ещё и дополнительный пароль.

Если человек ведётся, аккаунт можно увести за один заход. А вместе с ним сообщения, контакты и другие данные.

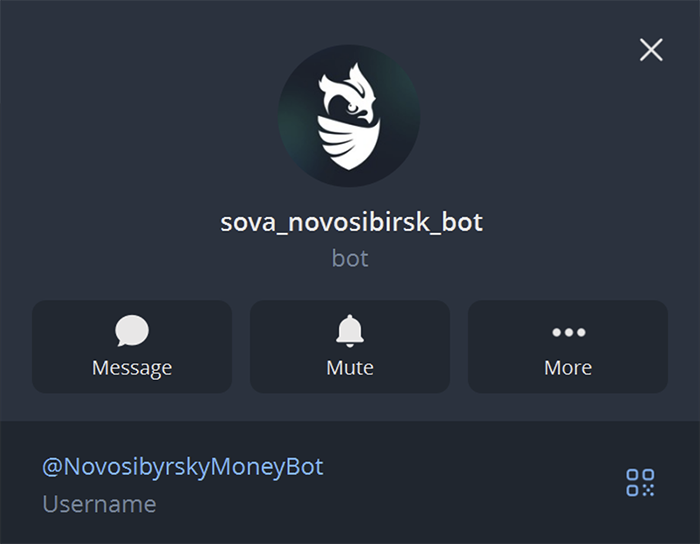
Украденная информация автоматически улетает Telegram-боту NovosibyrskyMoneyBot.


Опасность ещё и в том, что взломанные аккаунты МАКС могут использоваться для рассылки ссылок контактам жертвы.

Подпишитесь на новости

В корпоративную сеть — по пропуску: Конфидент представил NAC Dallas Lock

Подключиться к корпоративной сети и гулять по её ресурсам как по собственному двору — так себе политика безопасности. «Конфидент» представил NAC Dallas Lock: комплекс для централизованного управления доступом стационарных и мобильных устройств к защищённым сегментам сети.

Как объясняет разработчик, перед подключением устройство проходит аутентификацию и авторизацию.

Ему назначаются уровень доступа, доверенная зона и IP-адрес из соответствующего пула. Для сотрудников, подрядчиков и администраторов можно создать разные профили: каждому — свои ресурсы.

Удалённое подключение работает через зашифрованное IPsec-соединение. Комплекс поддерживает аудит подключений и инвентаризацию активов. Администратор может отслеживать подключённые Android-устройства и отзывать доступ.

Потеряли телефон или расстались с сотрудником — соединение можно принудительно разорвать, а аутентификационные данные удалить. Сохранившийся профиль доступа после этого уже не поможет.

В состав решения входят Единый Центр Управления Dallas Lock, WAF Dallas Lock в роли шлюза и маршрутизатора, сервер аутентификации и агенты для Windows, Linux и Android.

Есть нюанс со сроками: отчёты о соответствии устройства политикам безопасности и изоляция устройств, не прошедших проверку, на сайте обозначены как функции следующего релиза.

Поэтому проверку установленного ПО, конфигурации и целостности системы пока рано записывать в возможности первой версии. Новую версию разработчик планирует выпустить в декабре 2026 года. Первая версия уже доступна для приобретения и пилотирования.

RSS: Новости на портале Anti-Malware.ru