


Фишинговая платформа Kali365 добралась до мессенджера МАКС

Фишинговая платформа Kali365 добралась до мессенджера МАКС

Фишинговая платформа Kali365 добралась до мессенджера МАКС

Фишинговая платформа Kali365, которую раньше связывали в основном с атаками на Microsoft 365, нарастила аппетиты. Теперь она целится не только в корпоративные аккаунты Okta и Microsoft, но и в пользователей российского мессенджера МАКС.

По данным исследователей Arctic Wolf, Kali365 превратилась в полноценную фишинговую экосистему с централизованной инфраструктурой, панелью управления, мониторингом кражи токенов в реальном времени и наборами страниц под разные сервисы.

Раньше схема была заточена под Microsoft 365: жертву заставляли пройти легитимный вход через механизм авторизации устройства, после чего токены доступа уходили атакующим.

Теперь же Kali365 пошла дальше. Исследователи нашли 126 вредоносных хостов с одинаковым фишинговым набором. Они маскируются под Okta SSO, Outlook, AWS-подобные сервисы, Xerox DocuShare, а также под российские площадки вроде Mail.ru, «Яндекс Диска» и «Одноклассников».

Но самая заметная новая цель — МАКС. Для него у атакующих появился отдельный фишинговый сценарий под видом проверки приза. Пользователю предлагают ввести российский номер телефона, после чего он получает настоящий одноразовый код от МАКС. Дальше всё по классике: фейковая страница просит ввести этот код, а при наличии двухфакторной защиты — ещё и дополнительный пароль.

Если человек ведётся, аккаунт можно увести за один заход. А вместе с ним сообщения, контакты и другие данные.

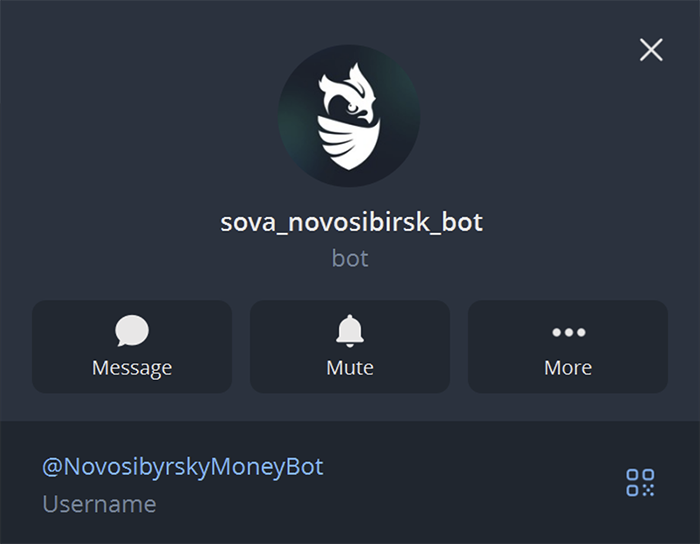
Украденная информация автоматически улетает Telegram-боту NovosibyrskyMoneyBot.


Опасность ещё и в том, что взломанные аккаунты МАКС могут использоваться для рассылки ссылок контактам жертвы.

Подпишитесь на новости

«В общак»: подпись к банковскому переводу может закончиться проверкой

Комментарий к переводу — не лучшее место для импровизированного стендапа. Подписи вроде «взятка», «откат» или «в общак» могут вызвать вопросы у банка и привести к ограничениям, предупредила юрист Мери Валишвили.

Как сообщает РИА Новости, доцент РЭУ имени Плеханова объяснила: автоматизированные банковские системы учитывают текст, но не обязаны понимать намерение пошутить.

При этом единого публичного списка опасных слов нет. Банки самостоятельно настраивают алгоритмы и не раскрывают полные перечни маркеров подозрительных операций. Поэтому речь не об универсальном правиле.

Внимание могут привлечь и вполне бытовые комментарии: «за маникюр», «за ЖКУ», «по договору». Сами формулировки не запрещены, однако регулярность поступлений, одинаковые суммы и другие обстоятельства могут сформировать подозрительный для комплаенс-системы паттерн.

Для обычных частных переводов Валишвили рекомендует не добавлять лишние комментарии. Если платеж имеет юридическое значение, она советует указывать конкретные реквизиты документа, например номер и дату договора займа. Для коллективных сборов можно использовать предусмотренные банком инструменты с обозначенной целью.

Главный вывод — писать фактическое назначение платежа без двусмысленных украшений. Другу шутка может понравиться, а банковскому контролю после нее потребуются объяснения.

RSS: Новости на портале Anti-Malware.ru