


Более 50 расширений Chrome с живыми обоями оказались вредоносными

Более 50 расширений Chrome с живыми обоями оказались вредоносными

Более 50 расширений Chrome с живыми обоями оказались вредоносными

Любите красивые анимированные обои для новой вкладки Chrome? Есть плохие новости. Исследователи из Unit 42 обнаружили масштабную кампанию Gameograf, в рамках которой более 50 расширений для браузера маскировались под безобидные инструменты с живыми обоями, а на деле превращали браузер в рекламную площадку злоумышленников.

По оценкам специалистов, жертвами схемы стали около 30 тысяч пользователей.

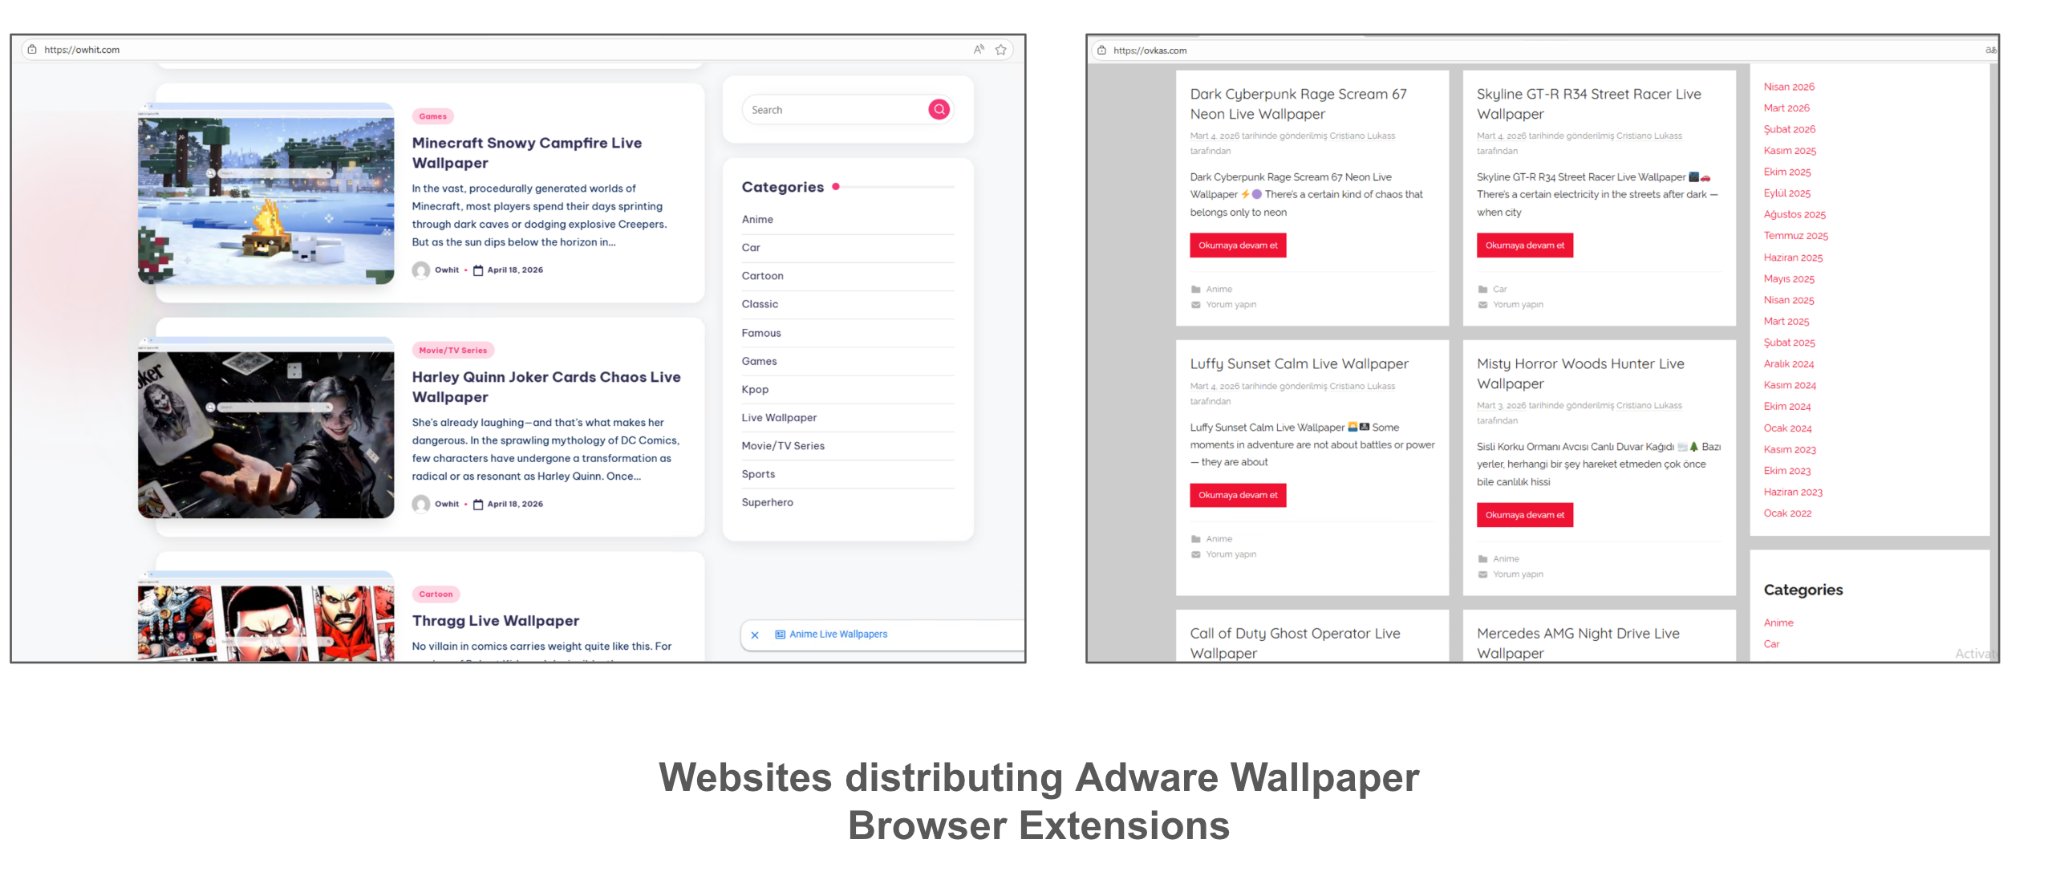
Расширения распространялись через Chrome Web Store и сторонние сайты, посвящённые обоям, темам оформления и кастомизации браузера. Пользователям обещали эффектные анимированные фоны и стильные новые вкладки, но после установки начиналось совсем другое шоу.


Получив необходимые разрешения, расширения принудительно открывали новые вкладки, перенаправляли пользователей на рекламные страницы и загружали контент с серверов операторов кампании.

Причём большая часть логики работала удалённо: злоумышленники регулярно подгружали HTML-код и настройки со своей инфраструктуры, не публикуя новые версии расширений в магазине Chrome.

Фактически операторы могли в любой момент менять рекламу, ссылки, всплывающие окна и сценарии перенаправления.

Особую тревогу исследователей вызвал механизм удалённой загрузки HTML-контента без какой-либо фильтрации. Сегодня через него показывается реклама, а завтра ту же схему можно использовать для фишинга, поддельных окон авторизации или доставки других вредоносных компонентов.

Для дополнительной маскировки расширения регулярно очищали локальные базы данных браузера IndexedDB. Это помогало сбрасывать состояние и затрудняло анализ происходящего.

Основными жертвами кампании стали обычные пользователи, геймеры и поклонники популярных игровых и медиафраншиз, которые искали тематические обои для браузера.

В результате пользователи сталкивались с навязчивой рекламой, постоянными редиректами, самопроизвольным открытием вкладок и ухудшением производительности браузера.

Эксперты рекомендуют проверить список установленных расширений и удалить подозрительные дополнения с живыми обоями или кастомными стартовыми страницами. Особенно если они требуют широкие разрешения и активно взаимодействуют с внешними сайтами.

Подпишитесь на новости

GTA V запустили в браузере без облака, сайт вскоре перестал работать

Лос-Сантос ненадолго переехал во вкладку браузера. Энтузиасты представили неофициальный порт GTA V, который выполняет игру на устройстве пользователя через WebAssembly. Облачный стриминг не нужен, за физику и графику отвечает собственное железо.

Автор технического разбора проекта сообщил, что изучил файлы сборки и проверил ее запуск.

По его данным, внутри работает оригинальный движок RAGE, скомпилированный под wasm64. Основой, предположительно, стали утекшие исходники Rockstar: в сборке сохранились отладочные сведения и пути к файлам разработчиков.


Чтобы графика заработала в браузере, авторы создали прослойку между DirectX 11 и WebGPU. Игровые данные загружались по HTTP, управление и сохранения обслуживал JavaScript, а звук — AudioWorklet. В порт перенесли физику Euphoria и интерфейсы Scaleform, но убрали видеоролики Bink.


Проект предлагал сюжетный режим и свободную песочницу: прогулки по городу, машины и перестрелки. При этом браузерная версия не превращала GTA V в легкую мини-игру — заявленные требования к оперативной памяти составляли от 3 до 16 ГБ.


Однако праздник оказался коротким. Вскоре сайт проекта перестал работать: сначала игру сменило сообщение «Thanks for playing», затем появился редирект на изображение для взрослых.

RSS: Новости на портале Anti-Malware.ru