


Мошенники придумали новую схему с отключением воды и фейковым Госпорталом

Мошенники придумали новую схему с отключением воды и фейковым Госпорталом

Мошенники придумали новую схему с отключением воды и фейковым Госпорталом

Специалисты Эфшесть / F6 зафиксировали новую мошенническую схему в популярных мессенджерах. На первом этапе пользователю пишет незнакомый контакт с названием, похожим на крупную организацию из сферы ЖКХ, и предупреждает о плановых летних отключениях. Для просмотра графика предлагают перейти по ссылке.

Ссылка ведёт на сайт, оформленный под бренд той же компании. Пользователю предлагают нажать кнопку «Войти», но после этого он видит ровно тот же текст, который уже пришёл в мессенджере.

Никакого графика отключений там нет. Потому что он и не нужен. Как объясняют в Эфшесть / F6, этот переход нужен мошенникам вместо классического «назовите код из СМС».

Раньше преступники звонили под предлогом замены домофона или другой бытовой услуги, добивались передачи кода, а потом пугали жертву тем, что она якобы сообщила неизвестным код от госсервиса. Теперь роль опасного действия играет переход по ссылке.


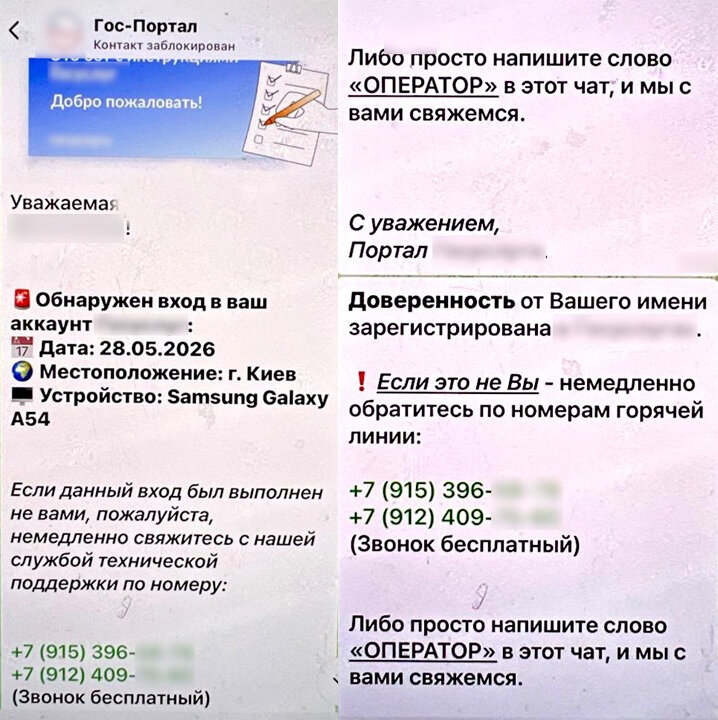
На втором этапе подключается фейковый аккаунт с названием «Госпортал» и логотипом госсервиса на аватарке. Пользователю пишут, что в его аккаунт якобы вошли из Киева, а от его имени оформили некую доверенность. Если вход был не от вас, предлагают позвонить по мобильным номерам или написать в чат слово «оператор».

После этого жертве звонит якобы сотрудник госсервиса из мошеннического кол-центра. Он сообщает о входе в личный кабинет через фишинговую ссылку и спрашивает, переходил ли человек сегодня на незнакомые сайты. Тут ловушка захлопывается: пользователь вспоминает сайт с графиком отключений и начинает верить в легенду.

Дальше идёт привычная обработка: давление авторитетом госструктур, намёки на знание персональных данных, ложная забота, угрозы уголовным преследованием и потерей имущества.

Финал тоже классический: под предлогом спасения от уголовной ответственности мошенники требуют перевести деньги на безопасный счёт, досрочно погасить якобы оформленный кредит или задекларировать сбережения, передав их курьеру.

Подпишитесь на новости

Аладдин представил LiveTSM для доверенной загрузки Windows и Linux

«Аладдин» вывел на рынок Aladdin LiveTSM — средство доверенной загрузки для рабочих станций, серверов и объектов КИИ. Решение проверяет компоненты загрузки до запуска ОС и не требует изменения прошивки платформы. По данным компании, продукт сертифицирован ФСТЭК России по четвёртому уровню доверия, сертификат № 5124.

Как следует из описания Aladdin LiveTSM, модуль использует UEFI Secure Boot с настройкой ключей в режиме Custom.

Он проверяет собственное состояние, пользователя, аппаратный профиль и заданные объекты загрузки. При нарушении политики запуск блокируется, а событие записывается в журнал.

В Windows 10 и 11 решение проверяет целостность штатного загрузчика и передаёт ему управление. Для Linux предусмотрены два режима: прямая загрузка с проверкой ядра, начальной файловой системы и параметров командной строки либо запуск через проверенный штатный загрузчик. Поддерживается единый образ загрузки Unified Kernel Image.

Линейка включает три модели с интерфейсом USB. Встраиваемая TSMX-T110 предназначена для автоматической загрузки серверов, банкоматов и другого оборудования без локального пользователя. TSMX-E110 устанавливается внутри стационарных рабочих станций и требует аутентификации. Внешняя TSMX-C110 подключается к USB Type-A и рассчитана на ноутбуки и настольные ПК.

Для внутренних моделей доступны исполнения в корпусе JaCarta XL с переходником к USB-разъёму материнской платы и в виде платы M.2 2230 с поддержкой USB 2.0.

Компания подтвердила совместимость с Astra Linux 1.8, РЕД ОС 8, Альт 8 СП, РОСА «Хром», Windows 10 и 11.

RSS: Новости на портале Anti-Malware.ru