


Рейс United развернули из-за Bluetooth-колонки с названием BOMB

Рейс United развернули из-за Bluetooth-колонки с названием BOMB

Рейс United развернули из-за Bluetooth-колонки с названием BOMB

Рейс United Airlines из Ньюарка в Пальма-де-Майорку пришлось разворачивать посреди Атлантики из-за, казалось бы, максимально тупой шутки: один из пассажиров назвал Bluetooth-устройство словом BOMB. Экипажу, само собой было совсем не смешно.

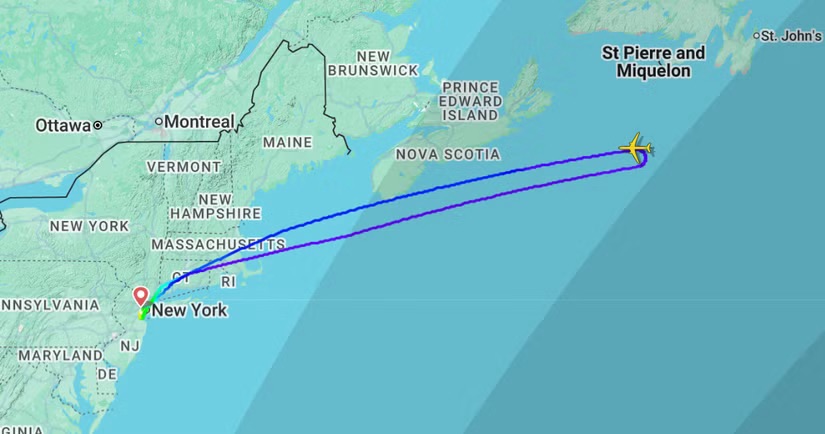
Инцидент произошёл 30 мая на рейсе UA236. Boeing 767-400ER вылетел из аэропорта Ньюарк в 18:08 по местному времени и примерно через час после начала трансатлантического перелёта столкнулся с угрозой в салоне.

По данным пассажиров, бортпроводники несколько раз потребовали по громкой связи немедленно отключить Bluetooth. Затем экипаж дал финальное предупреждение: если устройства не исчезнут из эфира, самолёт развернут.

Не исчезли. После ультиматума в салоне всё ещё оставались два активных Bluetooth-устройства. Борт подал код 7700, означающий общую аварийную ситуацию, развернулся и вернулся в Ньюарк. Посадка состоялась в 20:50, после почти трёх часов в воздухе.


Позже, согласно записям LiveATC.net и сообщениям СМИ, выяснилось, что тревогу вызвало имя Bluetooth-колонки — то самое четырёхбуквенное BOMB. На земле пассажиров уже ждали местные и федеральные силовики. Людям велели забрать только паспорта и телефоны, а ручную кладь оставить в самолёте, пока специалисты проверяли борт.

После нескольких часов проверки пассажиров отправили в Испанию на заменяющем рейсе. Ирония в том, что летели они на том же Boeing 767-400ER с регистрацией N67052, только уже глубокой ночью, примерно в 02:30. Перед повторной посадкой всем пришлось заново пройти досмотр.

В даркнете появился ИИ без цензуры вместо взломанных ChatGPT и Claude

Киберпреступникам предложили больше не возиться с джейлбрейками ChatGPT и Claude. На форуме Exploit появился сервис Luciferus — платная нейросеть, которая якобы отвечает на запросы без моральных и этических ограничений. Объявление 24 августа обнаружили специалисты Counter Threat Unit компании Sophos.

Его разместил пользователь под ником Optimus_Prime, зарегистрировавшийся на площадке в апреле.

Автор утверждает, что Luciferus работает на собственной модели со 120 млрд параметров. Правда, подтвердить это исследователям не удалось. По их оценке, внутри может находиться одна из открытых моделей семейства Qwen от Alibaba, дополнительно настроенная на отсутствие запретов.

Главное отличие Luciferus от взломанных версий популярных чат-ботов — стабильность. Джейлбрейк может перестать работать после очередного обновления, а локальную модель можно изначально запустить без защитных фильтров и спокойно продавать доступ.


Sophos проверила младший тариф, попросив нейросеть написать простой RAT на Python. Luciferus без лишних вопросов выдал русскоязычное описание функций трояна и исходный код. Исследователи его не запускали и не проверяли работоспособность.

На форуме подписки стоят от $35 до $75 в месяц и носят названия Inquisitor, Archdevil и Prince of Darkness. На сайте цены почему-то ниже — от $22 до $47, а тарифы уже называются Junior, Middle и Pro.

В Sophos считают Luciferus частью более крупного тренда: ИИ превращается в такой же товар подпольного рынка, как фишинговые наборы, трояны и шифровальщики. Опасность здесь не в появлении всемогущей нейросети, а в снижении порога входа.

RSS: Новости на портале Anti-Malware.ru