

SilentCryptoMiner снова атакует россиян, теперь через сайты с сериалами

SilentCryptoMiner снова атакует россиян, теперь через сайты с сериалами

SilentCryptoMiner снова атакует россиян, теперь через сайты с сериалами

SilentCryptoMiner снова вышел на охоту, теперь его можно подцепить уже не только на книжных сайтах. «Лаборатория Касперского» зафиксировала новую волну распространения майнера: если раньше его маскировали под файлы на сайтах бесплатных онлайн-библиотек, то теперь вредоносный архив начали подсовывать и на неофициальных ресурсах для просмотра и скачивания фильмов и сериалов.

Схема выглядит максимально узнаваемо: пользователь ищет книгу, фильм или сериал бесплатно и без регистрации, а в итоге рискует получить не контент, а зловред.

По данным «Лаборатории Касперского», суммарное число визитов на ресурсы, где был обнаружен SilentCryptoMiner, в апреле 2026 года достигло 40 млн.

Расширение каналов распространения делает кампанию заметно опаснее. Теперь под ударом оказываются не только любители бесплатных книг, но и пользователи, которые заходят на сомнительные площадки в поисках фильмов и сериалов. Аудитория у таких ресурсов огромная, так что злоумышленникам есть где разгуляться.

Актуальная версия зловреда распространяется в виде ZIP-архива. Внутри находятся легитимный .exe-файл и вредоносная DLL-библиотека. Когда пользователь запускает исполняемый файл, DLL подгружается в его процесс, после чего начинается выполнение вредоносной логики.

Причём теперь SilentCryptoMiner — это уже не просто майнер, тихо жрущий ресурсы устройства ради чужой криптовалюты. Вредоносная программа получила дополнительный модуль удалённого управления устройством, что делает её куда неприятнее.

«По нашим данным, кампания длится как минимум с 2022 года. На протяжении всего периода злоумышленники обновляли как доставляемое вредоносное ПО, так и отдельные элементы механизма заражения. Поскольку зловред распространяется через популярные площадки, очень важно сохранять бдительность — использование пиратских ресурсов остаётся значимым фактором риска. Вполне вероятно, что список каналов для распространения вредоносного архива в дальнейшем будет расширяться», — комментирует Константин Красильников, эксперт по кибербезопасности в «Лаборатории Касперского».

Лучшие LLM ошибаются с ядовитыми грибами в каждом девятом случае

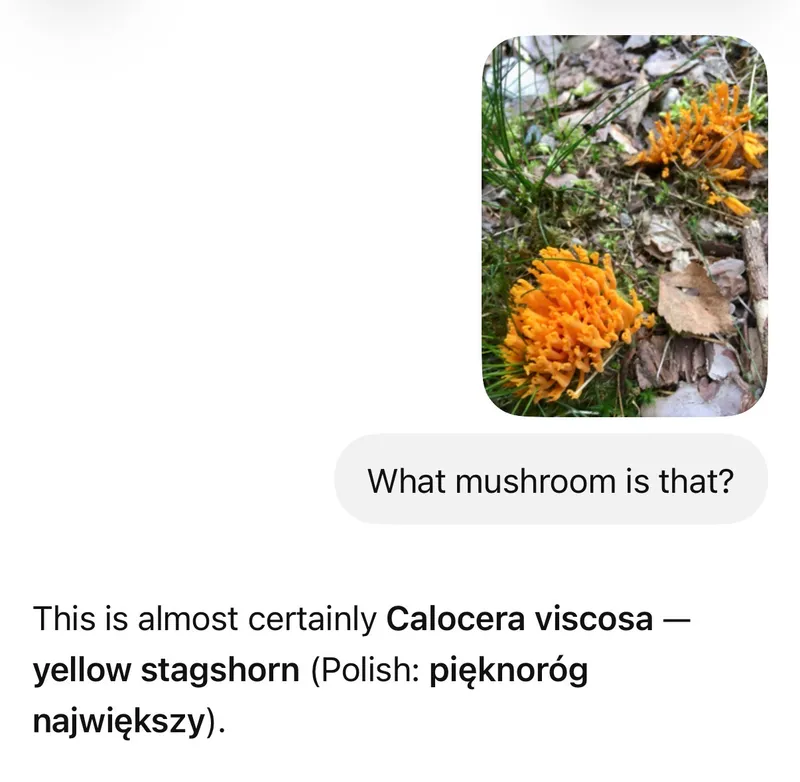
Разработчик Пётр Мигдал проверил, можно ли доверить нейросети самый рискованный этап тихой охоты — определение грибов по фотографии. Короткий ответ: если очень хочется однажды поужинать дважды, то можно. В бенчмарк вошли 1040 фотографий 55 видов грибов, наиболее распространённых в Польше.

Изображения взяли из датасета FungiTastic, созданного на основе Atlas of Danish Fungi. Полная база содержит свыше 600 тыс. снимков с экспертной классификацией, а для части образцов вид подтверждён анализом ДНК.

Модели показывали каждую фотографию и просили назвать пять наиболее вероятных видов на латыни. Дополнительно их не обучали и специальные инструменты не подключали.

Лучше остальных справилась Gemini 3.8 Flash: правильный вид оказался на первом месте в 65% случаев и попал в пятёрку ответов в 85%. Немного отстали Gemini 3.6 Flash с результатами 64% и 85%, а также Gemini 3.7 Flash — 61% и 82%. Внизу таблицы расположились Qwen 3.8 27B, MiniMax-M3 и Qwen 3.8 Flash.
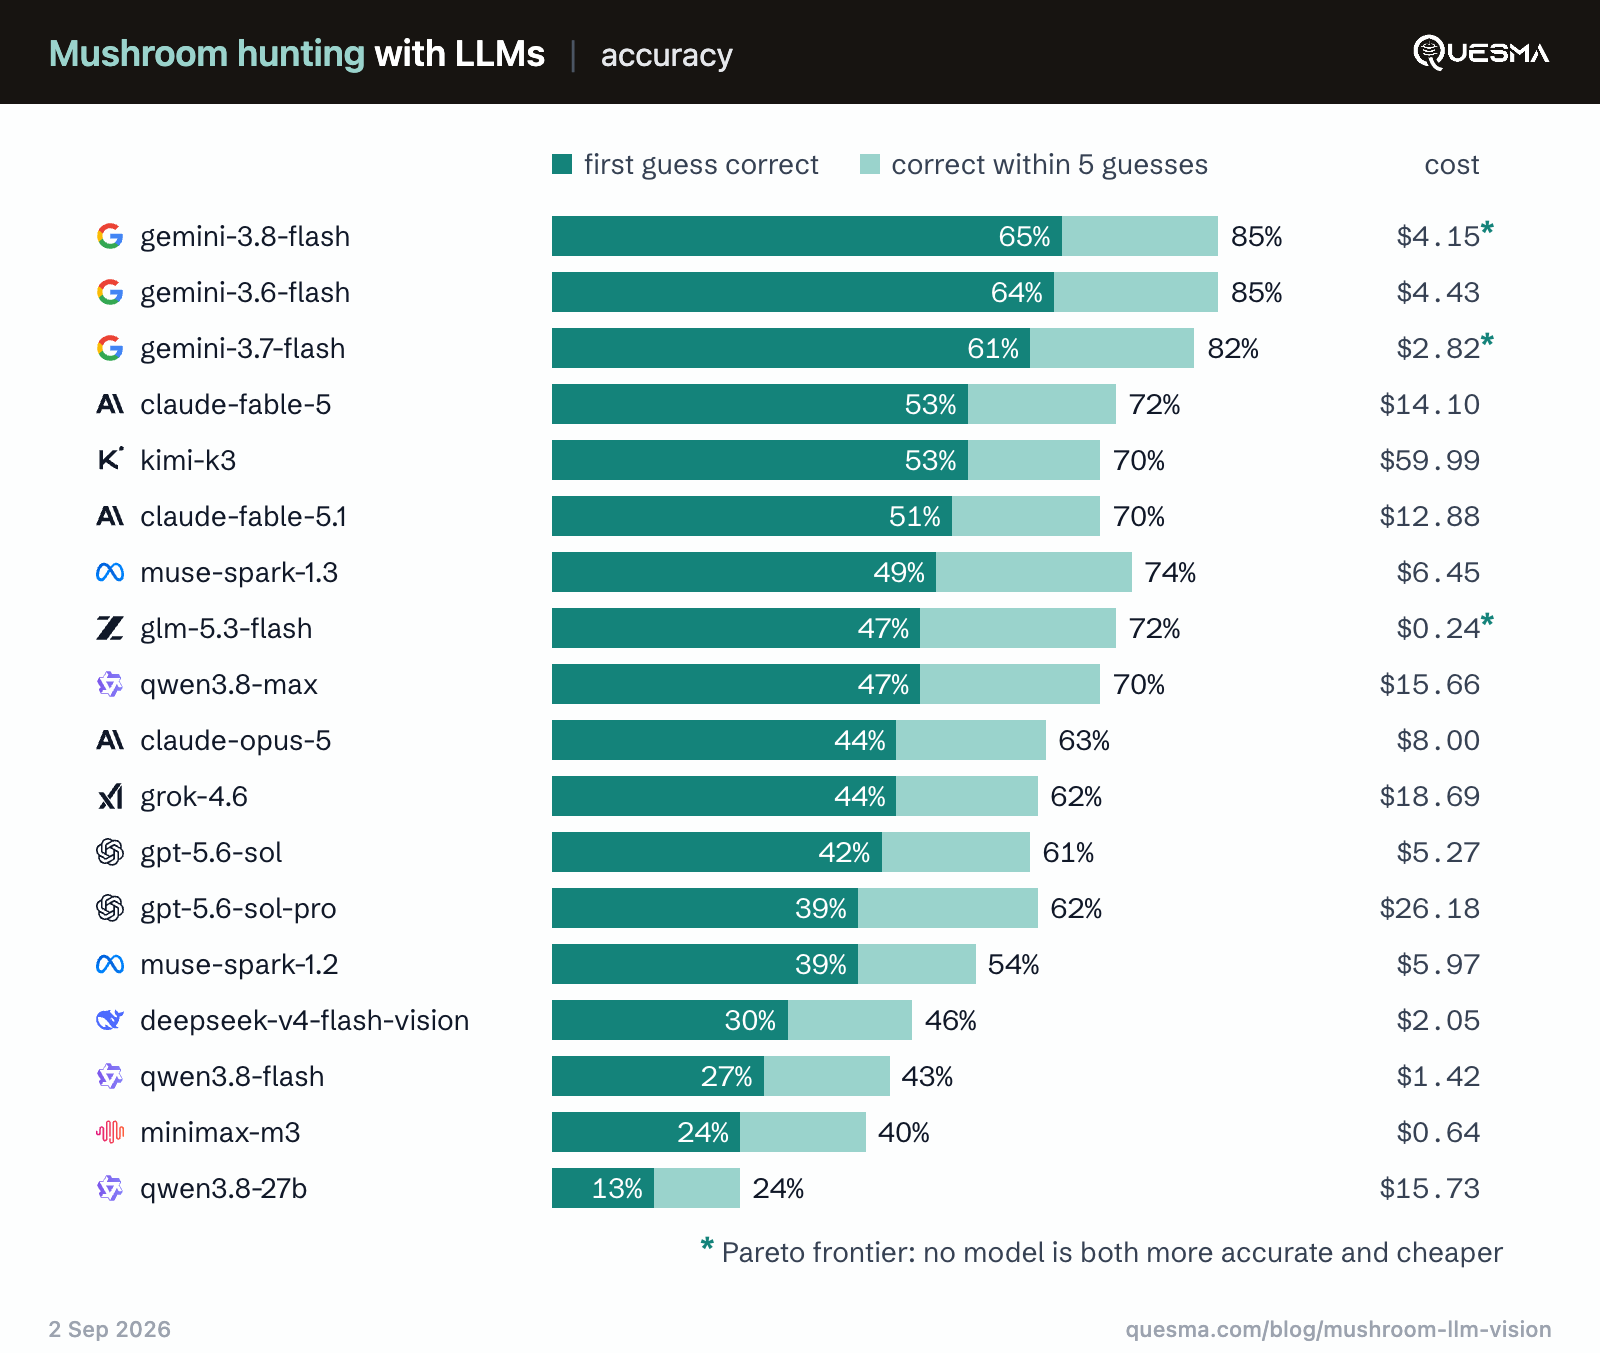

Но высокая точность закончилась там, где начался вопрос безопасности. Gemini 3.8 Flash и Gemini 3.6 Flash примерно в 11% случаев определяли ядовитые грибы как съедобные виды. У GPT-5.6 Sol доля опасных ошибок достигла 24%, у Claude Opus 5 — 29%, а у Qwen 3.8 27B — 36%. То есть последняя модель потенциально отправляла в корзину не тот гриб чаще чем в каждом третьем случае.

Есть важная оговорка: нейросети напрямую не спрашивали, можно ли есть находку. Они определяли вид, а затем исследователь сопоставлял ответы с таблицей съедобности. Некоторые модели и вовсе отказывались давать классификацию.

RSS: Новости на портале Anti-Malware.ru