


Android-троян BTMOB даёт злоумышленникам полный контроль над смартфоном

Android-троян BTMOB даёт злоумышленникам полный контроль над смартфоном

Android-троян BTMOB даёт злоумышленникам полный контроль над смартфоном

Исследователи предупредили о новом Android-зловреде BTMOB, который уже вырос из очередной подозрительной APK-шки в полноценный инструмент удалённого управления смартфоном. Проще говоря, после заражения атакующий может получить почти полный контроль над устройством.

BTMOB заметили в начале 2025 года. С тех пор он эволюционировал в RAT-троян: умеет красть данные, делать скриншоты, следить за действиями пользователя и удалённо управлять заражённым телефоном.

Это уже не классический банковский троян, который охотится только за логинами и деньгами. Тут аппетит шире.

По данным специалистов, распространяют BTMOB через фишинговые кампании. Жертву заманивают на поддельные сайты, которые имитируют стриминговые сервисы, криптоинструменты или даже ресурсы госорганов.

Потом пользователя отправляют в фейковый магазин приложений, где он скачивает вредоносный APK. Внешне всё может напоминать Google Play, только вместо полезного приложения — троян.

После установки BTMOB злоупотребляет службами специальных возможностей Android. Это даёт ему расширенные права и позволяет работать почти без участия пользователя. Дальше смартфон превращается в удобную точку наблюдения и управления.

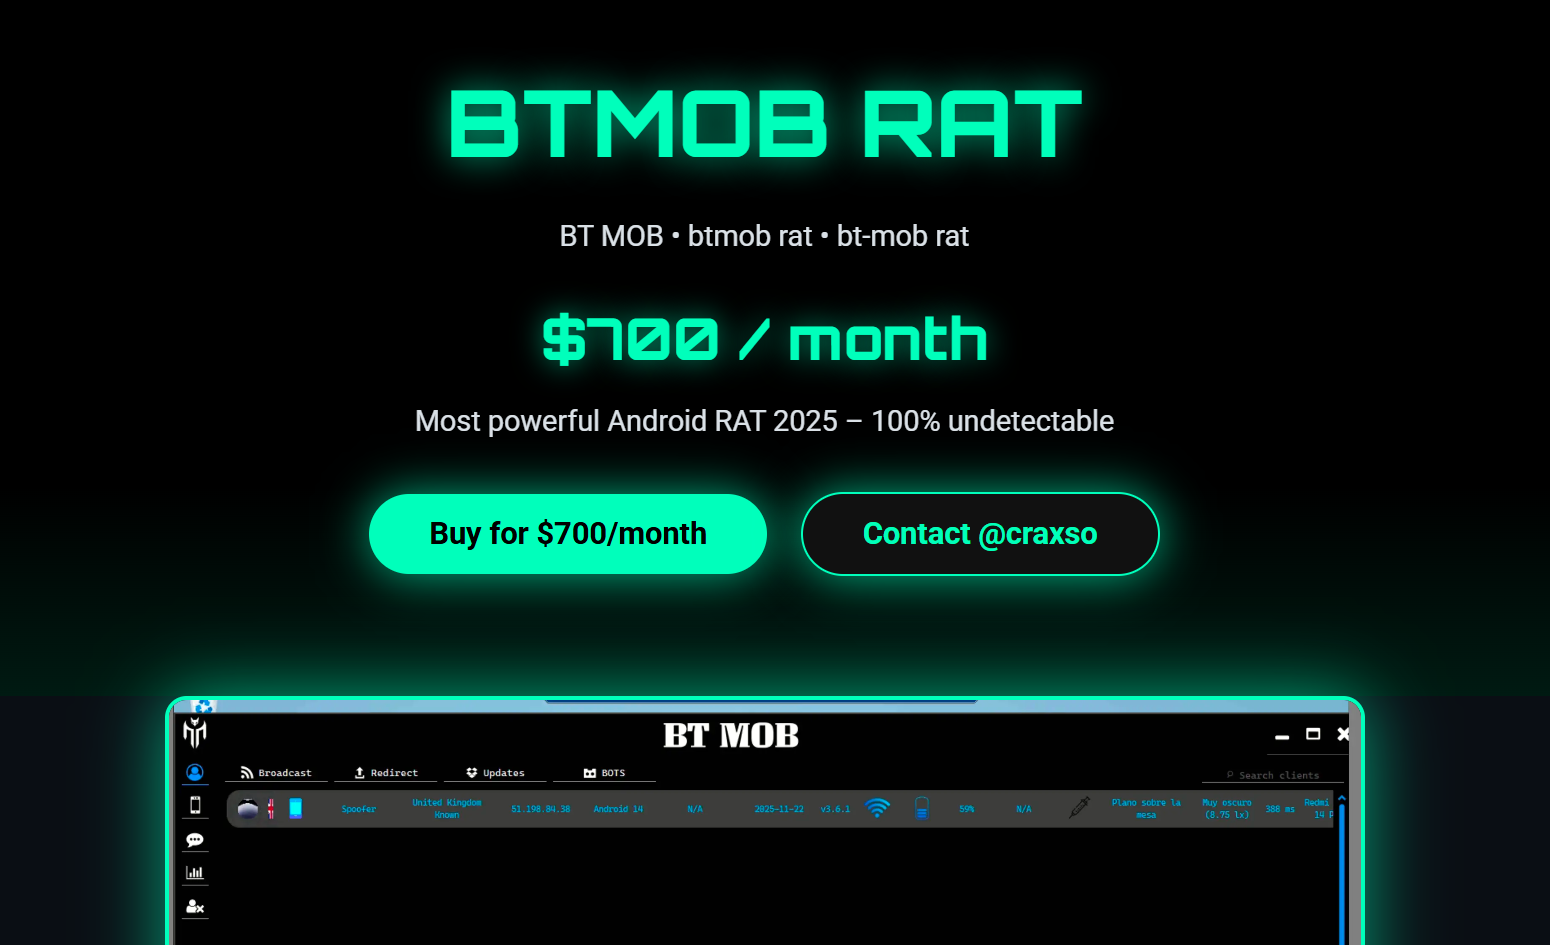
Особенно неприятно, что BTMOB распространяется по модели «вредонос как услуга». Киберпреступникам предлагают готовый набор с APK-билдером, чтобы собирать собственные вредоносные приложения без особых технических знаний. Стоимость такого комплекта, по данным исследователей, составляет около $5 тыс., плюс отдельная плата за поддержку.


Инструмент продвигают через соцсети, открытый веб и телеграм-каналы. При этом есть признаки, что слитые версии уже могли попасть на подпольные форумы, а значит, число атакующих может резко вырасти.

BTMOB уже используют в региональных кампаниях: приманки адаптируют под конкретные страны и аудитории. Где-то это фейковый криптосервис, где-то — якобы государственное приложение. Локализация делает атаки убедительнее, а значит, опаснее.

Подпишитесь на новости

Мошенники пугают россиян кредитами и присылают фотографии их домов

Компания «Эфшесть/F6» обнаружила новую многоступенчатую схему мошенничества: жертву сначала заманивают на фальшивый сайт госведомства, затем изображают взлом Госуслуг, пугают кредитом на миллионы и добивают фотографией дома. Всё ради одной цели — заставить человека самостоятельно позвонить в мошеннический кол-центр.

Атака начинается с сообщения о якобы неисполненных налоговых обязательствах.

Аккаунт неизвестного украшен государственной символикой, текст старательно изображает официальное уведомление, а кнопка проверки скрывает сокращённую ссылку. Она ведёт на поддельный сайт без нормального домена, иногда просто на IP-адрес.

Страница показывает шестизначный код и тут же просит ввести его в соседнее поле. Затем разыгрывается спектакль: пользователю сообщают, что код якобы перехватили преступники, а аккаунт на Госуслугах взломан. Для срочного спасения предлагают позвонить по номеру техподдержки.


Если человек не клюнул, начинается вторая серия. С нескольких аккаунтов приходят уведомления об удалении профиля, выгрузке паспорта, СНИЛС и электронной трудовой книжки.

Финальный аргумент — заявка на кредит, например на 2 200 200 рублей, финансовую ответственность за который обещают повесить на владельца кабинета.


После провала подключаются фальшивые хакеры: переходят на мат, грозят вечными долгами и присылают фотографию дома жертвы. По данным F6, снимки берут из открытых источников, а адреса — из утёкших баз и мошеннических CRM. Никакой слежки у подъезда обычно нет, но выглядит убедительно.

Обратный звонок нужен преступникам для обхода антифрод-систем, блокирующих подозрительные входящие вызовы. Дальше сценарий может перейти к спасению денег, обвинениям в финансировании терроризма или заданиям от липовых спецслужб.

Помните, что госорганы не устраивают поддержку через случайные аккаунты в мессенджерах и не требуют перезванивать по номерам из пугающих сообщений.

RSS: Новости на портале Anti-Malware.ru