


На продажу выставлены данные 340 млн пользователей OnlyFans

На продажу выставлены данные 340 млн пользователей OnlyFans

На продажу выставлены данные 340 млн пользователей OnlyFans

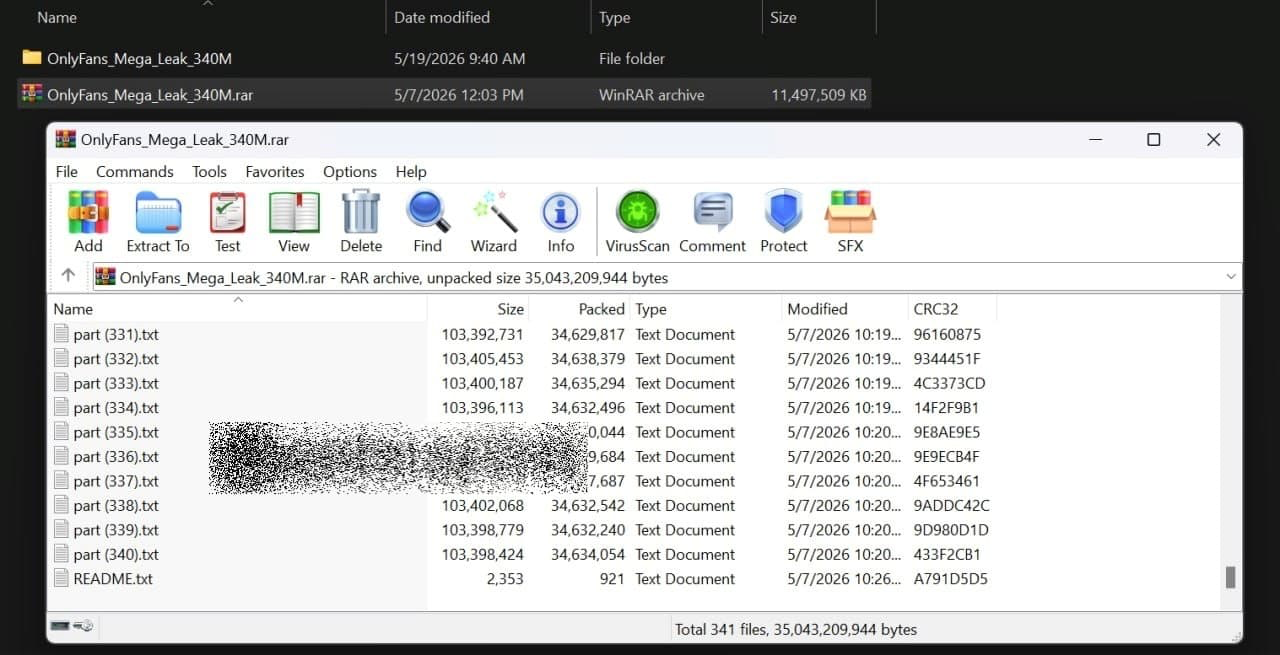
На одном из хакерских форумов выставили на продажу массив данных, который якобы содержит сведения о 340 млн пользователей популярного ресурса для взрослых OnlyFans. Скорее всего, речь идёт о компиляции из более ранних утечек и публично доступной информации из аккаунтов. Однако такие данные всё равно могут использоваться для шантажа, фишинга и других атак.

Об обнаружении объявления сообщил портал Hackread. Пользователь под ником Euphoric_Reply_5727 предлагает за 0,3 биткоина сведения о 340 млн пользователей и авторов контента.

По данным из объявления, массив содержит имена пользователей, ники профилей, адреса электронной почты, номера телефонов, даты создания аккаунтов, статистику контента, рейтинги авторов и подписчиков, связанные профили в социальных сетях, а также частичные платёжные данные — последние четыре цифры номера карты.

Продавец утверждает, что получил данные из внутренних систем платформы. Однако в личной переписке он признал, что собрал массив из разных источников и сопоставил его с публично доступной информацией из аккаунтов. При этом проверка Hackread показала, что база как минимум частично содержит актуальные сведения.

Из-за этого такие данные могут использоваться для шантажа, фишинга, подбора паролей, социоинженерных атак и других видов посягательств.

Официального сообщения от OnlyFans по поводу инцидента пока не было. Объективных данных, подтверждающих взлом платформы, также нет.

В январе текущего года в публичном доступе уже обнаружили массив почти из 150 млн логинов и паролей пользователей различных сервисов, включая OnlyFans. Предположительно, его источником были данные, собранные инфостилерами.

Подпишитесь на новости

Отключите HTTP/2 или обновитесь: Apache исправил критическую уязвимость

Разработчики Apache HTTP Server выпустили версию 2.4.71 с патчем для критической уязвимости CVE-2026-119618. Ошибка находится в модуле mod_http2, который отвечает за работу с протоколом HTTP/2, и может привести к удаленному выполнению кода. Уязвимы версии сервера с 2.4.55 по 2.4.70, а также отдельные сборки модуля mod_h2 с 2.0.8 по 2.0.42.

Описание уязвимости опубликовано в бюллетене Apache. Проблема связана с состоянием гонки в функции assign_headers(): несколько потоков обращаются к общим данным без нужной синхронизации, и это может повредить память сервера.

Первым об ошибке 26 октября сообщил сканер опенсорс-кода Anthropic. 3 ноября ту же уязвимость независимо нашли Энтони Уимс и Саймон Сканнелл из Google Cloud Vulnerability Research.

Red Hat оценила уязвимость в 9,8 балла из 10 по шкале CVSS. По данным компании, неаутентифицированный злоумышленник может получить контроль над процессом веб-сервера. Атаке подвержены только серверы с включенным HTTP/2, конфигурации с одним HTTP/1.1 в безопасности.

Red Hat также сообщила, что в открытых исследованиях уже показан надежный эксплойт. Опубликованный на GitHub PoC при этом вызывает только повреждение памяти и падение процессов.

По оценке Wiz, ресурсы с уязвимыми версиями Apache есть в 64% облачных сред, а в 51% они доступны из интернета. Настройки серверов в этих цифрах не учтены.

Администраторам рекомендуют обновиться до 2.4.71. Если это пока невозможно, атаку можно предотвратить, временно отключив HTTP/2. В той же версии исправлены еще две уязвимости: CVE-2026-106023 в модуле mod_md, из-за которой падают процессы сервера, и CVE-2026-109163 в mod_vhost_alias с низким уровнем опасности.

RSS: Новости на портале Anti-Malware.ru