


Автоугонщики с высокотехнологичными устройствами получили до 9 лет

Автоугонщики с высокотехнологичными устройствами получили до 9 лет

Автоугонщики с высокотехнологичными устройствами получили до 9 лет

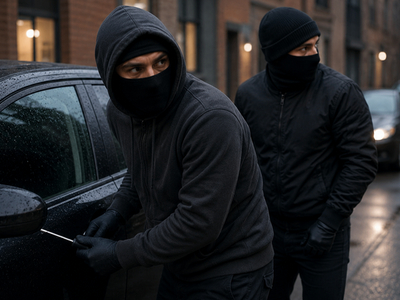
Октябрьский районный суд Иваново вынес приговор трём местным жителям, которых обвиняли в серии краж дорогостоящих автомобилей. В своей деятельности они активно использовали высокотехнологичные устройства для обхода противоугонной защиты. Участники группы получили от 6 до 9 лет лишения свободы.

О завершении судебного процесса над группой автоворов сообщила официальный представитель МВД России Ирина Волк. Преступную деятельность троица вела в течение 2024 года. Выявлено не менее пяти эпизодов.

Злоумышленники специализировались на кражах автомобилей южнокорейского производства. Чаще всего они выбирали машины, оставленные владельцами во дворах. Участники группы использовали продвинутые устройства, которые позволяли открывать двери, блокировать сигнализацию и дистанционно запускать двигатель. Кроме того, автоворы научились блокировать и демонтировать системы мониторинга, предназначенные для отслеживания местоположения автомобиля.

По фактам угонов были возбуждены пять уголовных дел по ч. 4 статьи 158 УК РФ (кража в особо крупном размере). Позднее их объединили в одно производство.

Подозреваемых задержали в ходе оперативно-розыскных мероприятий. При обысках были обнаружены деньги, автомобильные запчасти и устройства, которые злоумышленники использовали для угонов. Также был изъят один из похищенных автомобилей. Остальные машины участники группы успели продать в одном из сопредельных государств.

Октябрьский районный суд Иваново признал злоумышленников виновными и назначил им наказание в виде лишения свободы на срок от 6 до 9 лет. Приговор пока не вступил в законную силу.

У CrowdSec украли код примерно 300 репозиториев через атаку на TanStack

Французская ИБ-компания CrowdSec подтвердила утечку исходного кода из GitHub. Злоумышленники добрались примерно до 300 репозиториев, около 170 из которых были закрытыми.

В официальном заявлении CrowdSec уточняется, что инцидент произошёл ещё в мае 2026 года, однако компания узнала о нём только 16 сентября.

В похищенный массив вошёл код SaaS-консоли, некоторых процедур для AWS, коннекторов и средств автоматизации. Остальные более 130 репозиториев содержали открытый код, который и так был публично доступен.

Предполагаемым входным билетом стала атака на цепочку поставок TanStack. В мае CrowdSec использовала скомпрометированный компонент, который, вероятно, вытащил API-ключ с правами на чтение закрытой кодовой базы.

Компания утверждает, что клиентские данные, имена, пароли и сведения об организациях в утечку не попали. Специалисты также не обнаружили токенов или других секретов, которые позволили бы атакующим двигаться по инфраструктуре дальше. Тем не менее все потенциально затронутые ключи и учётные данные CrowdSec сразу заменила.

В корпорации считают, что украденный код сложно применить за пределами её инфраструктуры: он тесно связан с внутренними данными и инструментами CrowdSec, а значительная часть компонентов за прошедшие четыре месяца уже изменилась. Код SaaS-сервиса также регулярно проходил аудит, поэтому непосредственной угрозы разработчики пока не видят.

Расследование продолжается, а CrowdSec обещает следить за подозрительной активностью.

RSS: Новости на портале Anti-Malware.ru