


Telegram запустил бота для жалоб на интимные фото и дипфейки

Telegram запустил бота для жалоб на интимные фото и дипфейки

Telegram запустил бота для жалоб на интимные фото и дипфейки

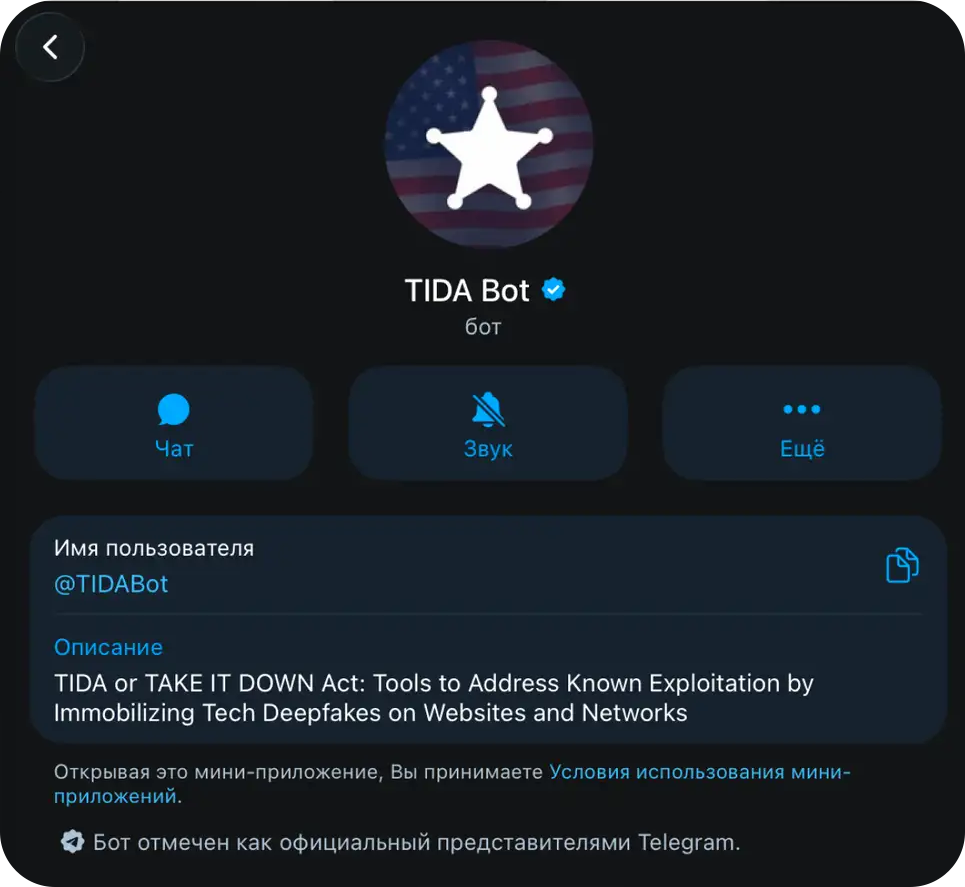
Telegram добавил возможность жаловаться на интимные изображения и видео, опубликованные без согласия человека. Пока функция доступна только пользователям из США. Для этого мессенджер запустил специального бота @TIDABot.

Бот появился не потому, что платформы внезапно решили стать сознательнее, а в рамках исполнения американского закона TAKE IT DOWN Act.

Документ направлен против публикации интимных материалов без согласия, включая дипфейки. Закон подписали в США 19 мая 2025 года, а к маю 2026-го для платформ заработали требования по удалению такого контента.

Если пользователь обнаружит в Telegram интимное изображение или видео с собой, опубликованное без разрешения, он сможет отправить жалобу через бота. Мессенджер должен рассмотреть обращение и удалить соответствующий контент в течение 48 часов.

Источник: Код Дурова


История важная, потому что речь не только о сливах, но и о дипфейках — контенте, который может выглядеть убедительно, даже если человек никогда в нём не участвовал. И это уже не просто токсичный интернет, а инструмент травли, шантажа и репутационных атак.

Главный нюанс: пока механизм работает только для пользователей из США. Будет ли Telegram запускать такие же удобные инструменты для жалоб в других странах, неизвестно. Так что для американцев появился отдельный официальный путь, а всем остальным пока остаётся надеяться, что мессенджер не остановится на географии закона.

Подпишитесь на новости

Мошенники подбирают вредоносные Android-приложения под возраст жертв

Сбер фиксирует рост распространения вредоносных приложений для Android. По данным банка, злоумышленники подбирают приманки с учётом возраста аудитории: детям предлагают игры, людям среднего возраста — приложения для скидок и оплаты ЖКХ, пожилым — программы для записи к врачу.

В сообщении от 20 ноября банк рассказал, что установочные APK-файлы и ссылки на поддельные сайты распространяют через телеграм-каналы, чаты и личные сообщения.

Их выдают за рекламу или рекомендации пользователей. Файл может прийти и от знакомого, чей аккаунт взломали.

После установки и выдачи разрешений вредоносные программы могут читать СМС и уведомления, похищать вводимые данные и коды подтверждения. Некоторые позволяют удалённо управлять смартфоном, создавая риск кражи личной информации и денег.

Сбер рекомендует проверять источник приложения по официальному сайту разработчика. Если установочный файл неожиданно прислал знакомый, стоит связаться с ним другим способом и уточнить, действительно ли он отправлял сообщение.

Отдельное внимание банк советует уделять разрешениям: сомнительным программам нельзя предоставлять доступ к СМС, уведомлениям, специальным возможностям Android и функциям администратора устройства. Также не следует отключать защиту по указанию из переписки или с неизвестного сайта.

По данным Сбера, встроенный антивирус в «СберБанк Онлайн» для Android еженедельно обезвреживает около 100 тысяч угроз. Масштаб роста распространения вредоносных приложений и период сравнения в сообщении не указаны.

RSS: Новости на портале Anti-Malware.ru