


На фоне увольнений в ИТ внезапно взлетел спрос на инженеров внедрения ИИ

На фоне увольнений в ИТ внезапно взлетел спрос на инженеров внедрения ИИ

На фоне увольнений в ИТ внезапно взлетел спрос на инженеров внедрения ИИ

Пока технологическая отрасль продолжает жить в режиме оптимизации штата, на рынке появилась профессия, которой, наоборот, резко стало больше. Речь об инженерах внедрения — forward-deployed engineers, или FDE.

По данным Business Insider, именно такие специалисты могут стать одними из самых востребованных в технологическом секторе.

Генеральный директор Box Аарон Леви считает, что FDE будут играть ключевую роль во внедрении искусственного интеллекта в бизнесе.

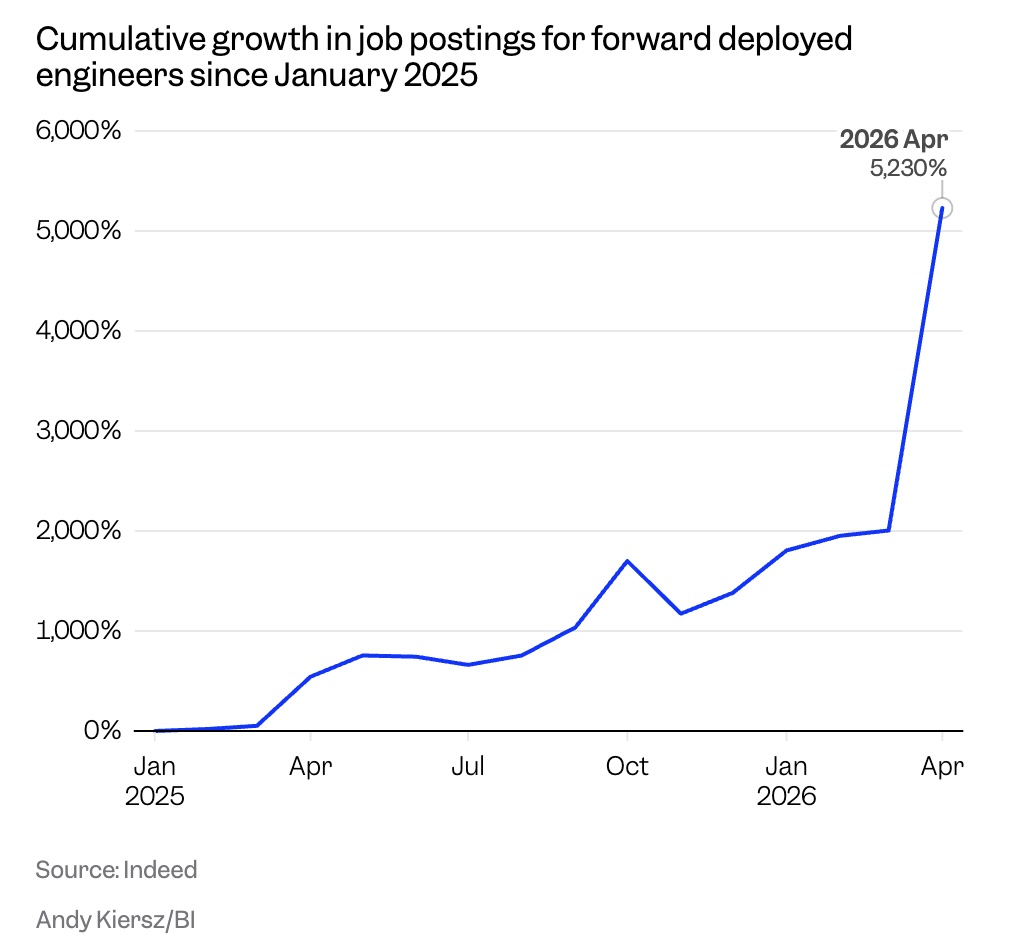
Цифры выглядят бодро: в апреле прошлого года на Indeed было 643 вакансии для инженеров внедрения, а за год их число выросло до более чем 5,3 тыс. Это примерно плюс 729%.


FDE нужны компаниям, чтобы не просто купить ИИ, а реально встроить его в рабочие процессы. Такой специалист приходит к клиенту, разбирается, где у него всё болит, и помогает настроить ИИ-инструменты так, чтобы они не просто красиво смотрелись в презентации, а действительно ускоряли работу.

Формат во многом популяризировала Palantir: её инженеры работали напрямую с клиентами и делали ПО под конкретные задачи. Теперь похожий подход становится особенно востребованным из-за корпоративного ИИ. Anthropic, OpenAI, Palantir, Stripe и Google Cloud уже нанимают таких специалистов или расширяют набор.

Деньги тоже неплохие: по данным Indeed, зарплаты FDE находятся в диапазоне от $170 (12 млн рублей) тыс. до $200 тыс. (14 млн рублей) в год.

Подпишитесь на новости

Обновите Telegram для Android: версия 13.2.2 закрыла опасную уязвимость

Telegram исправил уязвимость в HTML-виджетах, которые мессенджер открыл для ботов 9 ноября. Через ошибку скрипт из обычного сообщения мог выйти за пределы песочницы и выполнить машинный код на устройстве. Проблема находилась в движке JavaScript QuickJS, который Telegram использует в собственном форке QuickJS-ng.

Патч описан в журнале изменений песочницы виджетов Telegram на GitHub. Парсер QuickJS принимал конструкцию await using в заголовке цикла даже внутри обычных, неасинхронных функций.

В таком случае движок завершал функцию по пути для асинхронного кода и не закрывал ссылки на ее локальные переменные. Вложенные функции после возврата продолжали обращаться к уже освобожденному участку стека. Такой класс ошибок называют use-after-return.

О проблеме сообщили применительно к Telegram для Android 13.2.1, но, по данным Telegram, она затрагивала все платформы, где собирается форк движка. Исправление внесли 10 ноября: теперь парсер выдает синтаксическую ошибку на такую конструкцию. В тот же день вышла версия Telegram для Android 13.2.2.

Уязвимый код попал в основную ветку QuickJS-ng 16 мая вместе с поддержкой явного управления ресурсами. Ошибку описал разработчик Андреас Рёсдал.

9 ноября он опубликовал в репозитории QuickJS-ng аудит безопасности всего движка, проведенный с помощью модели Claude от Anthropic. В отчете 27 находок, уязвимость с await using в нем третья, с высоким уровнем опасности.

RSS: Новости на портале Anti-Malware.ru