

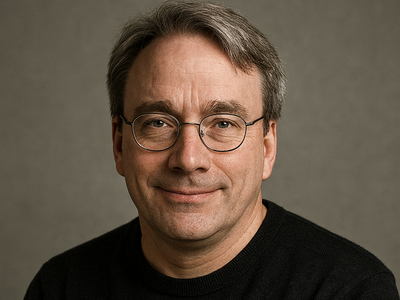

Линус Торвальдс разнёс баг-хантеров с ИИ за спам в рассылке Linux

Линус Торвальдс разнёс баг-хантеров с ИИ за спам в рассылке Linux

Линус Торвальдс разнёс баг-хантеров с ИИ за спам в рассылке Linux

Линус Торвальдс снова недоволен. В еженедельном сообщении о Linux 7.1-rc4 он заявил, что управлять отчётам о безопасности ядра стало почти невозможно из-за потока репортов о багах, найденных ИИ-инструментами. Проблема не в том, что ИИ ищет баги. Проблема в том, что десятки людей запускают похожие инструменты, находят одни и те же проблемы, а потом несут их в приватную рассылку.

В итоге мейнтейнеры тратят время не на исправления, а на сортировку дублей и ответы в стиле «это уже починили неделю назад».

Торвальдс отдельно подчеркнул: баги, найденные ИИ, по определению редко бывают секретом. Если один инструмент нашёл проблему у одного исследователя, с большой вероятностью тот же инструмент уже нашёл её ещё у пяти человек. А когда всё это уходит в закрытую рассылку, авторы даже не видят отчёты друг друга.

Посыл Торвальдса простой: хотите быть полезными — не кидайте сырой ИИ-репорт. Прочитайте документацию, проверьте проблему, разберитесь, сделайте патч. Добавьте хоть какую-то человеческую работу поверх того, что сгенерировала машина. Иначе это не вклад в безопасность Linux, а спам с претензией на ресёрч.

При этом сам Торвальдс не объявляет войну ИИ. Он признаёт, что инструменты могут быть полезны, но только если они помогают проекту, а не создают имитацию деятельности.

Забавно, что позиция Торвальдса звучит жёстче, чем недавние оценки Грега Кроа-Хартмана, который говорил, что ИИ становится всё более полезным инструментом для FOSS-сообщества. Но противоречия тут почти нет: полезный ИИ — это когда он приводит к патчу. Бесполезный ИИ — это когда он превращает рассылку Linux в свалку одинаковых срочных находок.

Вредонос под видом Telegram: что нашли внутри CrazyGram для Android

Кастомный Telegram-клиент CrazyGram оказался вовсе не безобидной альтернативой официальному приложению. Внутри APK исследователи обнаружили обфусцированную нативную библиотеку, фоновый рабочий процесс и WebSocket-адрес для связи с удалённой инфраструктурой.

Результаты анализа опубликованы в первом исследовании ShadowTrace Research, проекта компании «Безопасный Интернет». В репозитории доступны технический отчёт ST-001, индикаторы компрометации, хеши файлов, скриншоты из Ghidra и другие собранные доказательства.

Главный сюрприз прячется в библиотеке libshadow.so. Её код обфусцирован, а внутри обнаружен WebSocket-эндпоинт 94.228.167[.]90:9800. Исследователи также нашли логику идентификации устройства, anti-emulator-строки, механизмы самозащиты и признаки proxy/bridge-функциональности.

Кроме того, в приложении присутствуют индикаторы, связанные с СМС, контактами, геолокацией, Accessibility и доступом к уведомлениям. В коде встречаются упоминания банковских, финансовых и маркетплейс-приложений.

Другими словами, под видом мессенджера пользователь потенциально получает инструмент с весьма нескромным интересом к данным и окружению смартфона.

При этом авторы не торопятся объявлять каждую найденную строку работающей вредоносной функцией. Выводы разделены на подтверждённые факты, сильные индикаторы и неподтверждённые предположения. Само наличие разрешения или имени банковского приложения в бинарнике ещё не доказывает кражу данных.

Во время исследования специалисты не отправляли команды и пейлоад на удалённый сервер. Информацию об обнаруженной инфраструктуре 17 сентября 2026 года передали хостинг-провайдеру.

RSS: Новости на портале Anti-Malware.ru