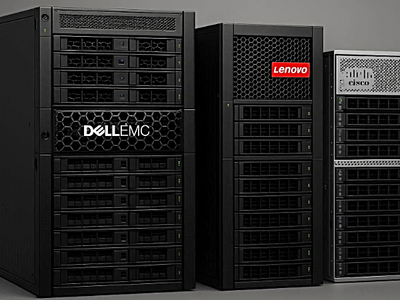
Доля поддельных комплектующих для зарубежного ИТ-оборудования выросла до 18%, а в отдельных классах достигает 80%. Чаще всего контрафактные компоненты встречаются в оборудовании Dell EMC, Lenovo, Cisco Systems, Hitachi Vantara и Dell Technologies. Участники рынка связывают эту ситуацию с усложнением цепочек поставок.
Такие данные приводит «Коммерсантъ» со ссылкой на исследование центра экспертизы по комплексному сервису «К2Тех».
В основу исследования легло тестирование более 2,5 тыс. компонентов: комплектующих для систем хранения данных (СХД), модулей оперативной памяти, дисковых накопителей, батарей и других элементов. При этом комплектующие для сетевого оборудования и инженерной инфраструктуры в выборку не включались.
Согласно исследованию, уровень использования контрафактных комплектующих в СХД Dell EMC выше среднего и составляет 22%. Это связывают с широким распространением таких систем. Несколько реже поддельные компоненты встречаются в оборудовании Lenovo (21%), Cisco Systems (19%), Hitachi Vantara (16%) и Dell Technologies (13%).
Исследователи выделяют несколько типов подделок. В самых примитивных имитируется только внешний вид. В более сложных случаях изготовители подменяют прошивки. Такие комплектующие часто не работают изначально или быстро выходят из строя.
Директор по развитию web-технологий Artezio (входит в ГК «Ланит») Сергей Матусевич оценил долю контрафакта среди комплектующих для серверного и сетевого оборудования в отдельных сегментах до 80%. При этом, по его словам, ещё в начале 2025 года этот показатель не превышал 12%. Главной мишенью производителей подделок стали комплектующие для оборудования наиболее распространённых вендоров — Dell EMC, Lenovo и Cisco.
«Отличить подделку без лабораторной проверки или нагрузочного тестирования стало практически невозможно. Это означает, что часть деталей, которые год назад отсеивались на этапе визуального контроля, сегодня попадают в инфраструктуру заказчика и проявляют себя только при сбое», — предупредил Сергей Матусевич.
Директор направления мультивендорной технической поддержки «Онланты» (входит в ГК «Ланит») Антон Вересов назвал использование контрафактных комплектующих одной из возможных причин снижения производительности, потери данных или даже полного выхода оборудования из строя.
«После ухода западных вендоров в 2022 году привычная структура поставок запчастей рухнула, а объём контрафакта на рынке резко вырос. Поэтому сегодня качественный сервис невозможен без постоянного расширения пула и тотальной проверки поставщиков», — отметил руководитель направления сервиса вычислительной инфраструктуры «К2Тех» Сергей Стецюк.
По его оценке, спрос на такие комплектующие продолжает расти. Это связано с тем, что до 70% инфраструктуры российских компаний построено на зарубежном оборудовании, которое требует регулярного обслуживания и ремонта. Доля контрафакта, вероятно, будет увеличиваться на фоне роста цен на оригинальные комплектующие и сужения каналов официального ввоза после исключения Минпромторгом комплектующих для серверов и СХД из перечня товаров, разрешённых для параллельного импорта.
Сергей Матусевич считает, что ситуация на рынке может улучшиться за счёт роста доли российских и китайских производителей. По его оценке, это возможно на горизонте 3–5 лет.