


Воры охотятся за разблокированными iPhone: они стоят на $800 дороже

Воры охотятся за разблокированными iPhone: они стоят на $800 дороже

Воры охотятся за разблокированными iPhone: они стоят на $800 дороже

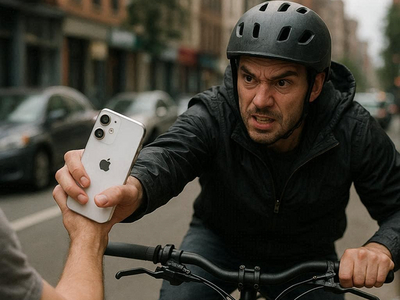
В крупных городах всё чаще крадут iPhone прямо из рук; обычно на ходу, с самокатов или электровелосипедов. Схема простая и дерзкая: подъехать, выхватить смартфон у прохожего и скрыться, пока владелец ещё пытается понять, что вообще произошло.

Главная цель таких краж — не просто сам iPhone, а именно разблокированный iPhone.

По данным Wired, такой аппарат может стоить для преступников на сотни долларов дороже заблокированного. Если обычный украденный смартфон с блокировкой оценивают примерно в $50–200, то разблокированный может стоить $500 или даже $1000.

Причина понятна: открытый телефон — это не просто железка, а потенциальный доступ к личным данным, перепискам, почте, платёжным сервисам и банковским приложениям. Да, финансовые приложения обычно требуют Face ID или пароль, но мошенники не сидят сложа руки: они запускают фишинговые атаки и пытаются выманить логины, пароли и код доступа к устройству.

В Лондоне проблема уже достигла промышленных масштабов. Во время одной из операций полиция задержала 230 человек и изъяла больше тысячи украденных телефонов всего за неделю. Раньше преследования на улицах ограничивали из-за риска для самих воров, но затем подход ужесточили: полицейским разрешили применять тактический контакт, фактически сбивая преступников с байков.

Отдельный бизнес вырос вокруг фишинга. Покупатели украденных iPhone используют поддельные страницы Apple Find My, чтобы заставить владельца ввести код доступа. Если жертва клюёт, преступники могут снять Activation Lock и продать устройство уже как рабочее.

Для этого применяются целые наборы фишинговых инструментов: сервисы формата «Find My iPhone Off», генераторы поддельных страниц Apple, скрипты и даже ИИ-звонки. Исследователи также обнаружили ПО iRealm, которое создаёт фишинговые ссылки и страницы под сервисы Apple. Такие инструменты продаются по модели pay-per-use — украл, оплатил, обманул, перепродал.

Часть подобных сервисов продвигалась через телеграм-каналы. После обращения журналистов Telegram удалил несколько групп, рекламировавших такие инструменты.

Homebrew 7 научился искать уязвимости и обзавёлся полноценным интерфейсом

Разработчики выпустили Homebrew 7.0.0 — крупное обновление популярного пакетного менеджера для macOS. В программу встроили сканер уязвимостей, усилили песочницу, ускорили установку пакетов и довели до полноценного релиза графический интерфейс BrewUI.

Новая команда brew vulns проверяет установленные формулы, отдельный пакет либо все зависимости из Brewfile.

Homebrew определяет исходный проект и версию программы, отправляет данные пакетным запросом в OSV.dev, получает сведения об известных уязвимостях и проверяет, не закрыла ли команда проблему собственным бэкпортированным патчем.

Для этого проект запустил отдельную базу рекомендаций безопасности в формате OSV. Она учитывает версии и ревизии пакетов, распространяемых именно через Homebrew. Это важно: номер исходной программы может остаться прежним, хотя исправление уже добавлено сопровождающими.

Данные публикуются через API формул и отдельный индекс под лицензией CC0, поэтому их смогут использовать сторонние инструменты и корпоративные команды безопасности. Подробности разработчики раскрыли в анонсе Homebrew 7.0.0.

В релиз также вошёл BrewUI — нативный графический интерфейс для macOS 26 Tahoe и новее. Он позволяет искать пакеты, устанавливать их и разбираться с зависимостями без заклинаний в командной строке. Ветераны терминала могут продолжать смотреть на новичков свысока, но аргументов стало меньше.

Песочницу тоже затянули потуже: доступ к домашним каталогам пользователей теперь закрыт по умолчанию, а загрузка зависимостей с сетевым доступом отделена от офлайн-установки. Кроме того, Homebrew научился параллельно скачивать, подготавливать и устанавливать пакеты, благодаря чему обновления должны проходить быстрее.

Усиление защиты особенно кстати: злоумышленники регулярно маскируют вредоносы под Homebrew и продвигают поддельные сайты через рекламу.

RSS: Новости на портале Anti-Malware.ru