

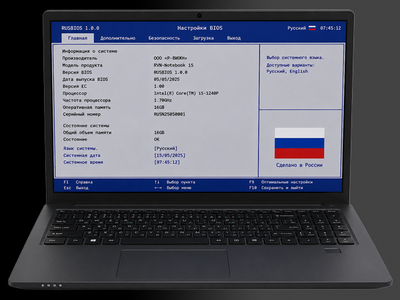

BIOS «Рикор» вылетел из реестра российского ПО из-за неактуальных данных

BIOS «Рикор» вылетел из реестра российского ПО из-за неактуальных данных

BIOS «Рикор» вылетел из реестра российского ПО из-за неактуальных данных

Из реестра российского программного обеспечения исключили BIOS компании «Рикор». Запись удалили по поручению Минцифры от 12 мая 2026 года. Формальная причина звучит так: сведения в реестре стали неактуальными, а правообладатель не ответил на запрос ведомства об их обновлении.

В Минцифры пояснили, что направляли компании запрос о необходимости актуализировать данные. Ответа не последовало, поэтому по правилам ведения реестра продукт можно было исключить.

Речь идёт не о рядовой утилите, а о BIOS — низкоуровневом системном ПО, которое первым просыпается при включении устройства, инициализирует оборудование и запускает дальнейшую загрузку.

Для производителей серверов, десктопов и промышленной техники наличие отечественной системы ввода-вывода может быть важным аргументом в закупках, особенно государственных.

«Рикор» объявил о создании российского аналога BIOS ещё в 2018 году, а в реестр российского ПО продукт внесли в 2023-м. Исключённая версия была совместима со спецификацией UEFI и предназначалась для ноутбуков, моноблоков, персональных компьютеров, промышленных ПК, тонких клиентов и других устройств на базе x86-процессоров AMD и Intel.

В самой компании заявили, что старая запись действительно потеряла актуальность. По словам гендиректора «Рикор Групп» Бориса Иванова, из продуктовой линейки убрали серверы на базе AMD, а сейчас вводят серверы на Intel Xeon Gen4/Gen5. Кроме того, разработку ПО выделили в отдельное юрлицо — «Рикор ИИ».

Продлевать реестровую запись от 1 марта 2023 года компания не планирует. Новые заявки в Минцифры, включая ПО базового ввода-вывода, «Рикор» собирается подавать уже от имени «Рикор ИИ».

По данным CNews, в реестре Минцифры сейчас остаётся больше трёх десятков вариантов российских BIOS. При этом участники рынка признают: часть решений может быть создана на базе зарубежного исходного кода с доработками под конкретные устройства.

Homebrew 7 научился искать уязвимости и обзавёлся полноценным интерфейсом

Разработчики выпустили Homebrew 7.0.0 — крупное обновление популярного пакетного менеджера для macOS. В программу встроили сканер уязвимостей, усилили песочницу, ускорили установку пакетов и довели до полноценного релиза графический интерфейс BrewUI.

Новая команда brew vulns проверяет установленные формулы, отдельный пакет либо все зависимости из Brewfile.

Homebrew определяет исходный проект и версию программы, отправляет данные пакетным запросом в OSV.dev, получает сведения об известных уязвимостях и проверяет, не закрыла ли команда проблему собственным бэкпортированным патчем.

Для этого проект запустил отдельную базу рекомендаций безопасности в формате OSV. Она учитывает версии и ревизии пакетов, распространяемых именно через Homebrew. Это важно: номер исходной программы может остаться прежним, хотя исправление уже добавлено сопровождающими.

Данные публикуются через API формул и отдельный индекс под лицензией CC0, поэтому их смогут использовать сторонние инструменты и корпоративные команды безопасности. Подробности разработчики раскрыли в анонсе Homebrew 7.0.0.

В релиз также вошёл BrewUI — нативный графический интерфейс для macOS 26 Tahoe и новее. Он позволяет искать пакеты, устанавливать их и разбираться с зависимостями без заклинаний в командной строке. Ветераны терминала могут продолжать смотреть на новичков свысока, но аргументов стало меньше.

Песочницу тоже затянули потуже: доступ к домашним каталогам пользователей теперь закрыт по умолчанию, а загрузка зависимостей с сетевым доступом отделена от офлайн-установки. Кроме того, Homebrew научился параллельно скачивать, подготавливать и устанавливать пакеты, благодаря чему обновления должны проходить быстрее.

Усиление защиты особенно кстати: злоумышленники регулярно маскируют вредоносы под Homebrew и продвигают поддельные сайты через рекламу.

RSS: Новости на портале Anti-Malware.ru