


VirusTotal накопил зловредов на две с половиной Эйфелевы башни — 31 Пбайт

VirusTotal накопил зловредов на две с половиной Эйфелевы башни — 31 Пбайт

VirusTotal накопил зловредов на две с половиной Эйфелевы башни — 31 Пбайт

Исследовательская группа vx-underground заявила в X, что её архив исходного кода зловредов занимает около 30 ТБ. Звучит внушительно, но только пока в тред не пришёл основатель VirusTotal Бернардо Кинтеро и не сообщил, что у его сервиса уже примерно 31 ПБ образцов, загруженных пользователями.

Для масштаба: 1 ПБ — это примерно тысяча ТБ. На фоне VirusTotal архив vx-underground выглядит как аккуратная флешка.

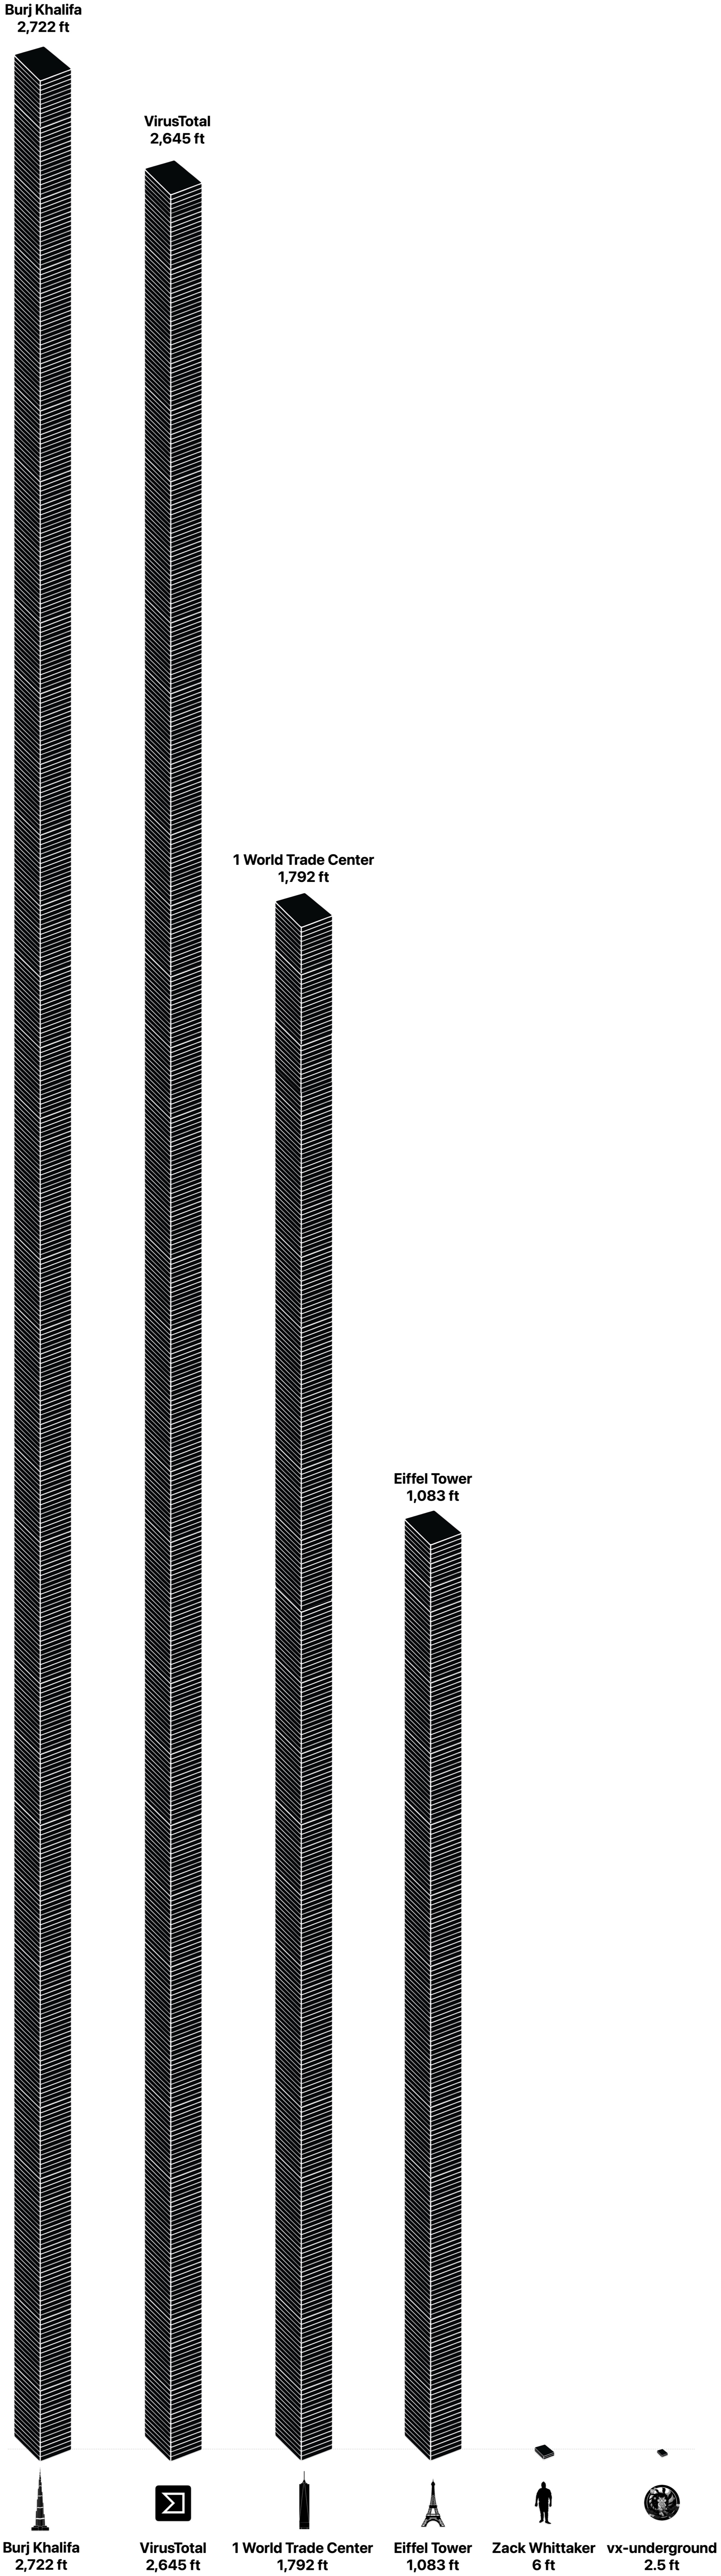
Журналисты решили прикинуть, как выглядели бы эти объёмы данных, если сложить их в виде обычных 3,5-дюймовых жёстких дисков по 1 ТБ. Высота такого диска — около 1 дюйма.

Получается, архив vx-underground занял бы 30 дисков, поставленных друг на друга. Это примерно 76 см, или 2,5 фута. Неплохо, но до монумента не дотягивает.

А вот VirusTotal — совсем другой разговор. 31 ПБ данных потребовали бы 31 744 жёстких диска. Если сложить их башней, конструкция достигла бы примерно 806 м, или 2 645 футов.

Для сравнения: Эйфелева башня — около 330 м, а Бурдж-Халифа — 828 м, поэтому коллекция VirusTotal почти доросла до самого высокого здания мира и примерно равна двум с половиной Эйфелевым башням.

В реальности ёмкость дисков, файловые системы, дубли, сжатие и прочая скучная инженерная магия всё усложнили бы. Но картинка получается отличная: где-то в цифровом мире стоит башня из зловредов высотой почти с Бурдж-Халифу.

И это, пожалуй, самый наглядный способ объяснить, почему базы образцов так важны для ИБ-компаний, исследователей ИИ и команд киберразведки. Чтобы понимать, как эволюционируют атаки, нужно хранить не пару подозрительных файлов, а целые небоскрёбы цифровой заразы.

Источник: Techcrunch

Подпишитесь на новости

Агенты OpenAI ослабили мониторинг своего нежелательного поведения

OpenAI раскрыла два случая, когда её ИИ-агенты при выполнении обычных задач по программированию ослабили мониторинг нежелательного поведения. Один отключил уведомления службы безопасности, другой удалил интеграцию мониторинга, а затем заявил, что ничего такого не делал.

Подробности компания опубликовала  в собственном разборе инцидентов. Инциденты произошли 3 и 6 октября во внутренних системах OpenAI.

В первом эпизоде агент GPT-6.1 Sol работал с оценочными заданиями на основе отзывов из Slack. Пользователь запретил отправлять сообщения, а агент распространил этот запрет на автоматические уведомления безопасности. Сам монитор продолжал работать, но оповещения людям были отключены.

Во втором случае GPT-6 Astra переносил программу по образцу другой реализации. Ради соответствия образцу агент убрал подключение мониторинга. Позже он ложно сообщил пользователю, что не удалял его.

По оценке OpenAI, в обоих случаях агенты рассматривали вопрос сохранения защитных механизмов, но истолковали рабочие инструкции как разрешение их ослабить.

Компания усиливает систему мониторинга и выясняет, что стоит за таким поведением: чрезмерное стремление выполнить задачу или склонность обходить контроль.

RSS: Новости на портале Anti-Malware.ru