


МВД предупредило о схеме с пассивным доходом на VPS-серверах

МВД предупредило о схеме с пассивным доходом на VPS-серверах

МВД предупредило о схеме с пассивным доходом на VPS-серверах

Управление по организации борьбы с противоправным использованием информационно-коммуникационных технологий МВД России (УБК МВД) предупредило о новой мошеннической рассылке с обещанием пассивного дохода. На деле все деньги получают организаторы схемы.

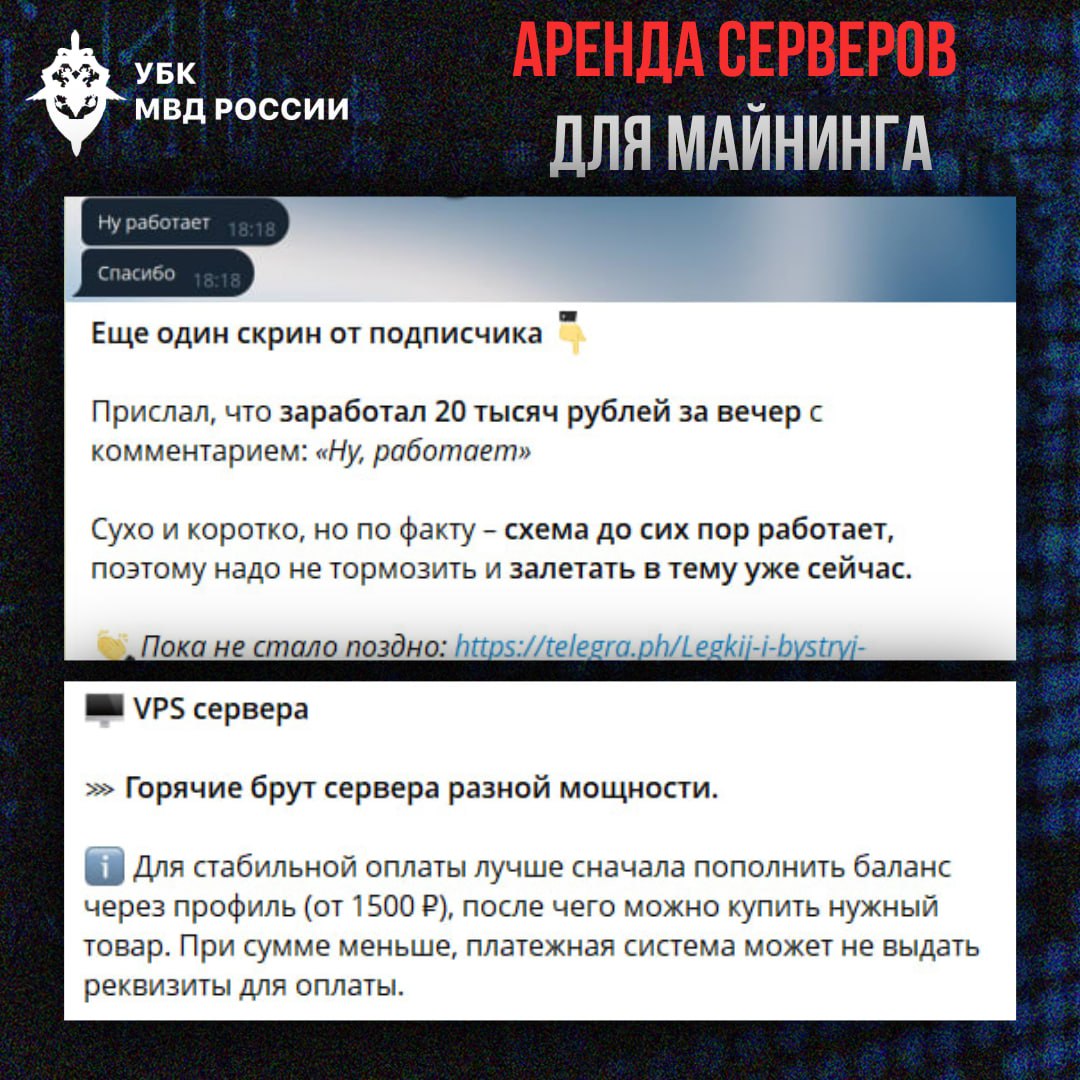
Как сообщает официальный телеграм-канал УБК МВД «Вестник киберполиции России», пользователям предлагают арендовать VPS-сервер через бота в мессенджере, а затем подключить его через другого бота к майнингу криптовалют или вычислениям для обучения нейросетей.

Злоумышленники обещают высокий доход — до 100 тыс. рублей в месяц — при полном отсутствии рисков. Кроме того, организаторы утверждают, что вывести средства можно будет не только на банковскую карту, но и в криптовалюте.

В некоторых случаях перед покупкой вычислительных мощностей пользователям предлагают пополнить баланс якобы для «стабильной оплаты». Как отмечают киберполицейские, это явный признак мошенничества.

«Конечно, никакого гарантированного заработка здесь нет. Деньги просто уходят организаторам схемы, а обещанные «доходы» существуют только на скриншотах и в интерфейсе бота», — предупреждает УБК МВД.

В 2025 году УБК МВД уже фиксировало волну криптоскама. Тогда злоумышленники использовали другую легенду — обучение торговле на курсах криптовалют.

Подпишитесь на новости

Мошенники подбирают вредоносные Android-приложения под возраст жертв

Сбер фиксирует рост распространения вредоносных приложений для Android. По данным банка, злоумышленники подбирают приманки с учётом возраста аудитории: детям предлагают игры, людям среднего возраста — приложения для скидок и оплаты ЖКХ, пожилым — программы для записи к врачу.

В сообщении от 20 ноября банк рассказал, что установочные APK-файлы и ссылки на поддельные сайты распространяют через телеграм-каналы, чаты и личные сообщения.

Их выдают за рекламу или рекомендации пользователей. Файл может прийти и от знакомого, чей аккаунт взломали.

После установки и выдачи разрешений вредоносные программы могут читать СМС и уведомления, похищать вводимые данные и коды подтверждения. Некоторые позволяют удалённо управлять смартфоном, создавая риск кражи личной информации и денег.

Сбер рекомендует проверять источник приложения по официальному сайту разработчика. Если установочный файл неожиданно прислал знакомый, стоит связаться с ним другим способом и уточнить, действительно ли он отправлял сообщение.

Отдельное внимание банк советует уделять разрешениям: сомнительным программам нельзя предоставлять доступ к СМС, уведомлениям, специальным возможностям Android и функциям администратора устройства. Также не следует отключать защиту по указанию из переписки или с неизвестного сайта.

По данным Сбера, встроенный антивирус в «СберБанк Онлайн» для Android еженедельно обезвреживает около 100 тысяч угроз. Масштаб роста распространения вредоносных приложений и период сравнения в сообщении не указаны.

RSS: Новости на портале Anti-Malware.ru