


Участники ЦИПР смогут пользоваться «Стрелкой» для навигации по площадке

Участники ЦИПР смогут пользоваться «Стрелкой» для навигации по площадке

Участники ЦИПР смогут пользоваться «Стрелкой» для навигации по площадке

Сервис «Стрелка» от ИТ-экосистемы «Лукоморье» стал официальным инструментом навигации для участников конференции ЦИПР. С его помощью посетители смогут ориентироваться на площадке, искать стенды и залы, а также планировать посещение сессий деловой программы.

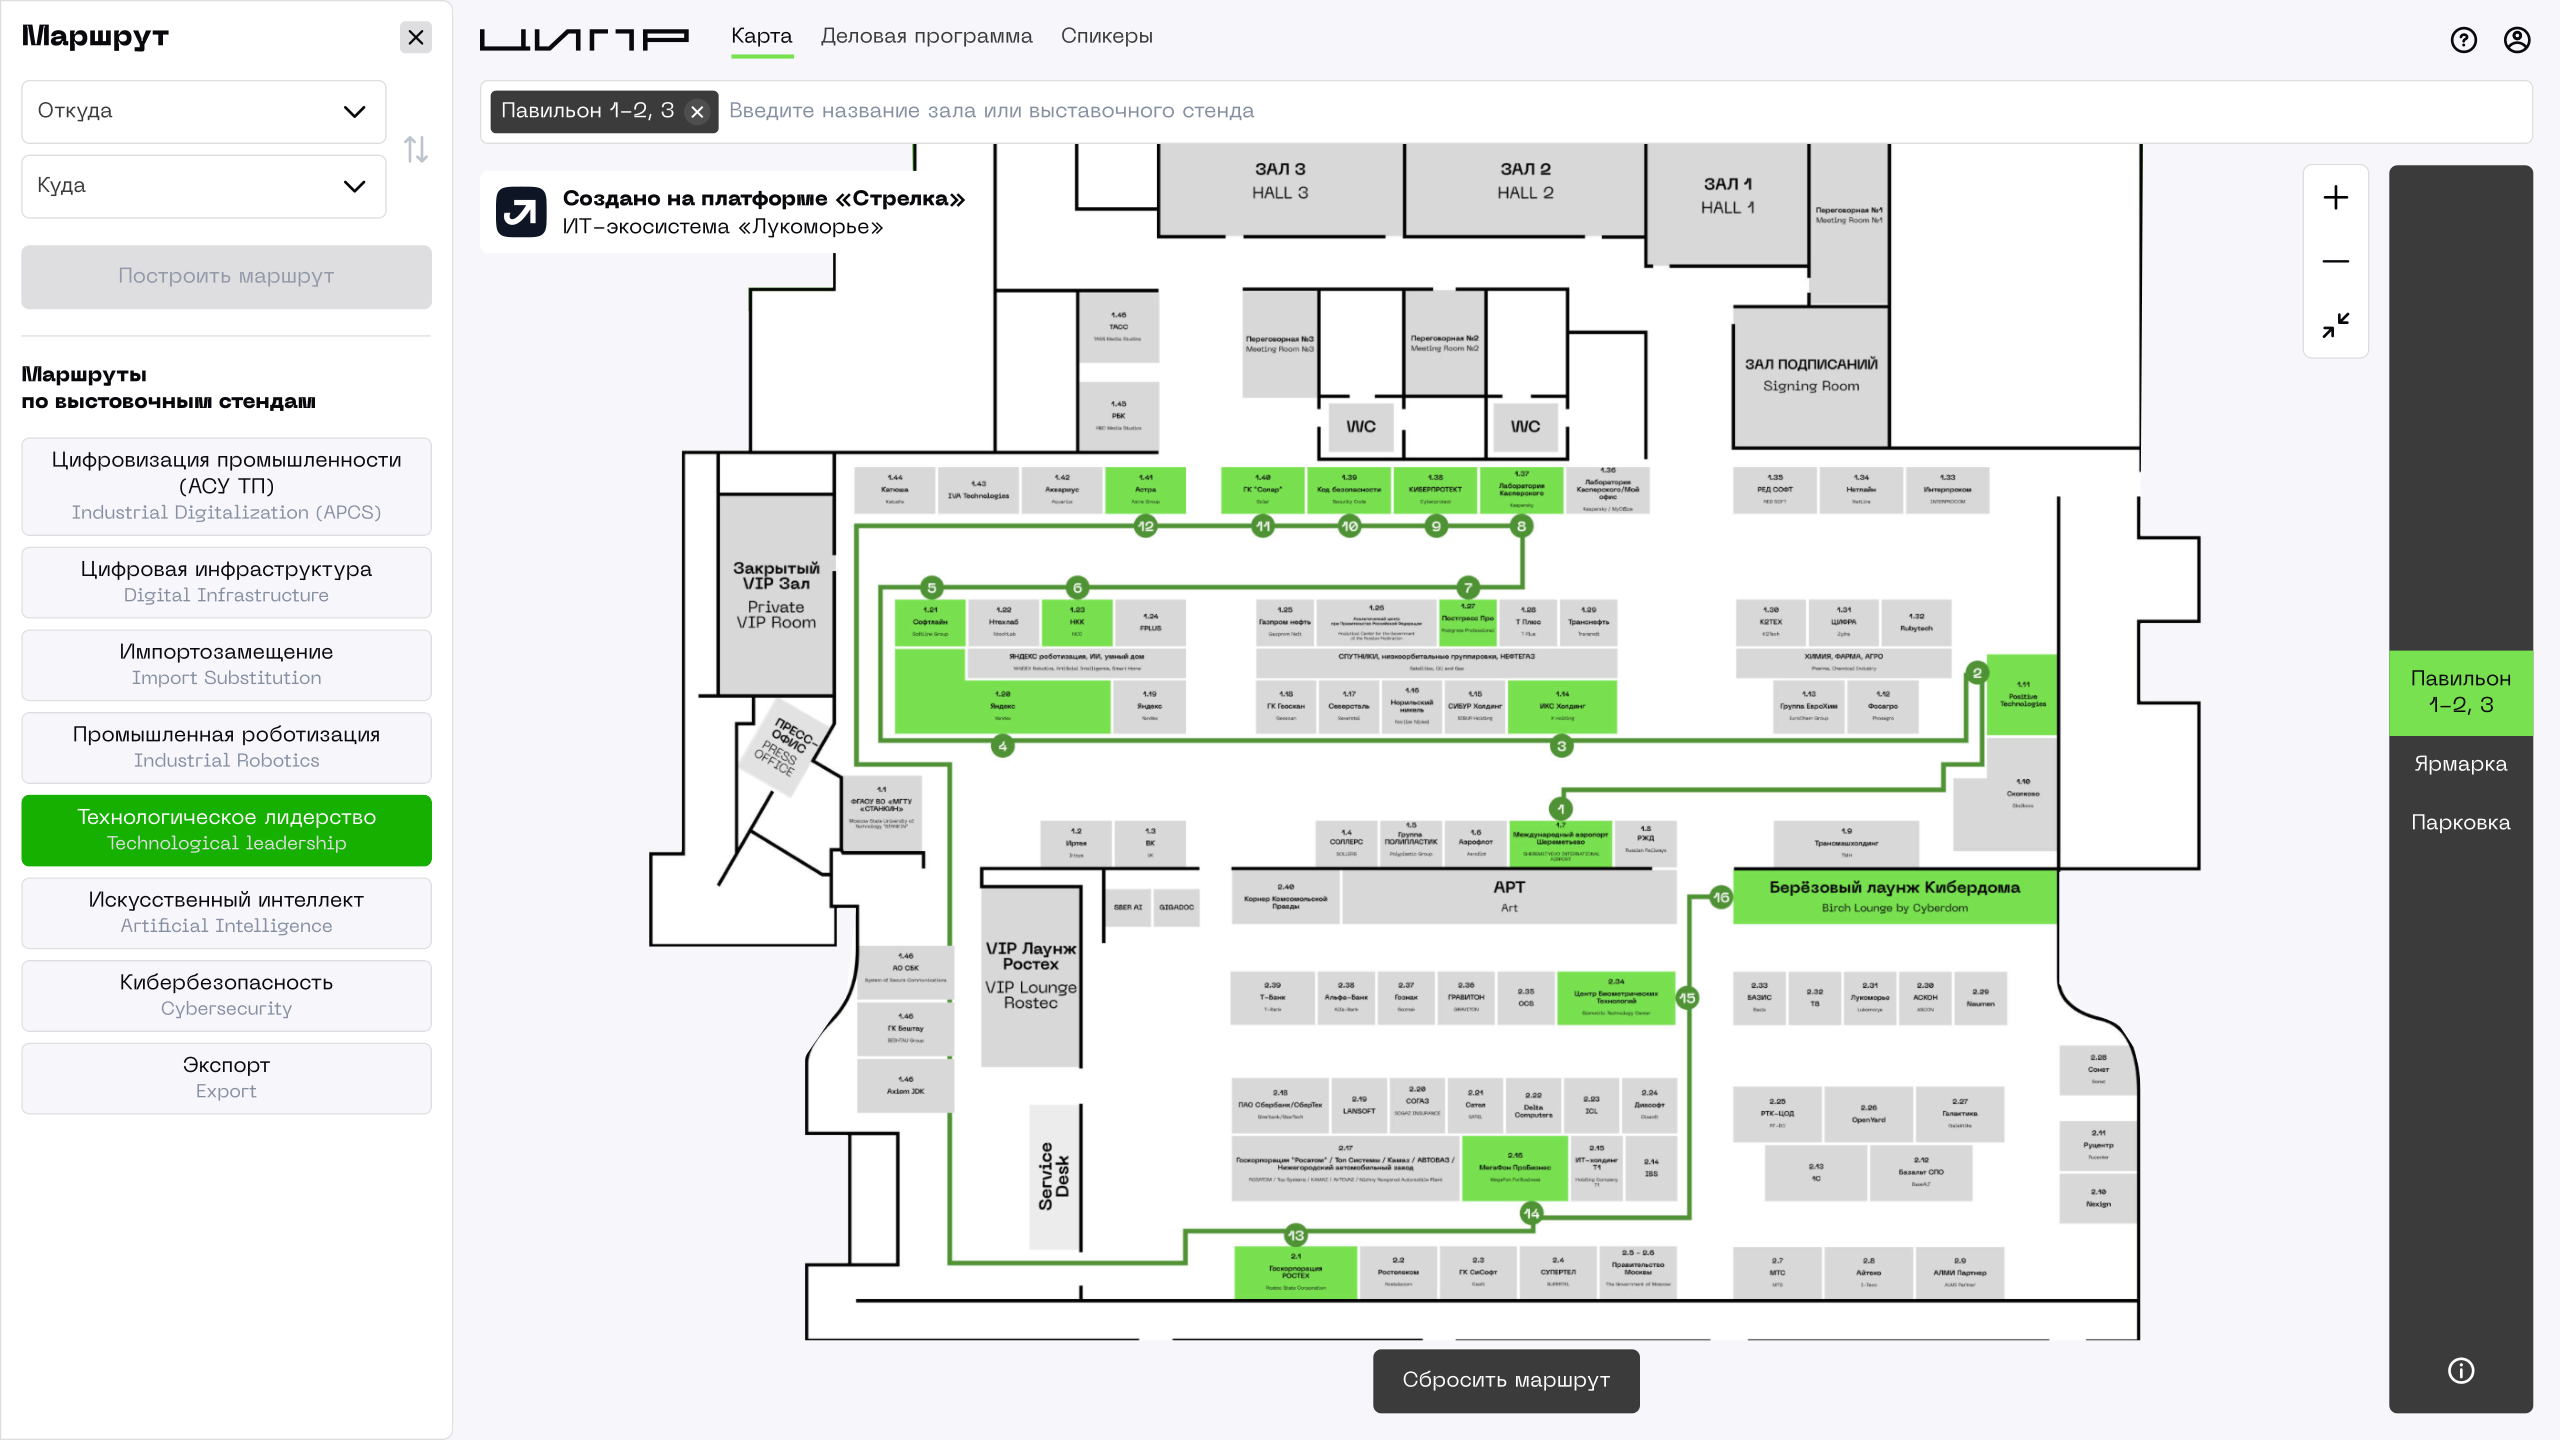
Сервис объединяет интерактивную карту, расписание мероприятий, каталог спикеров и маршруты в одном интерфейсе.

Он будет доступен в мобильном приложении и чат-боте ЦИПР в мессенджерах, а также на интерактивных сенсорных панелях на территории выставки.

Помимо обычного поиска нужного стенда или зала, в «Стрелке» предусмотрены тематические маршруты.


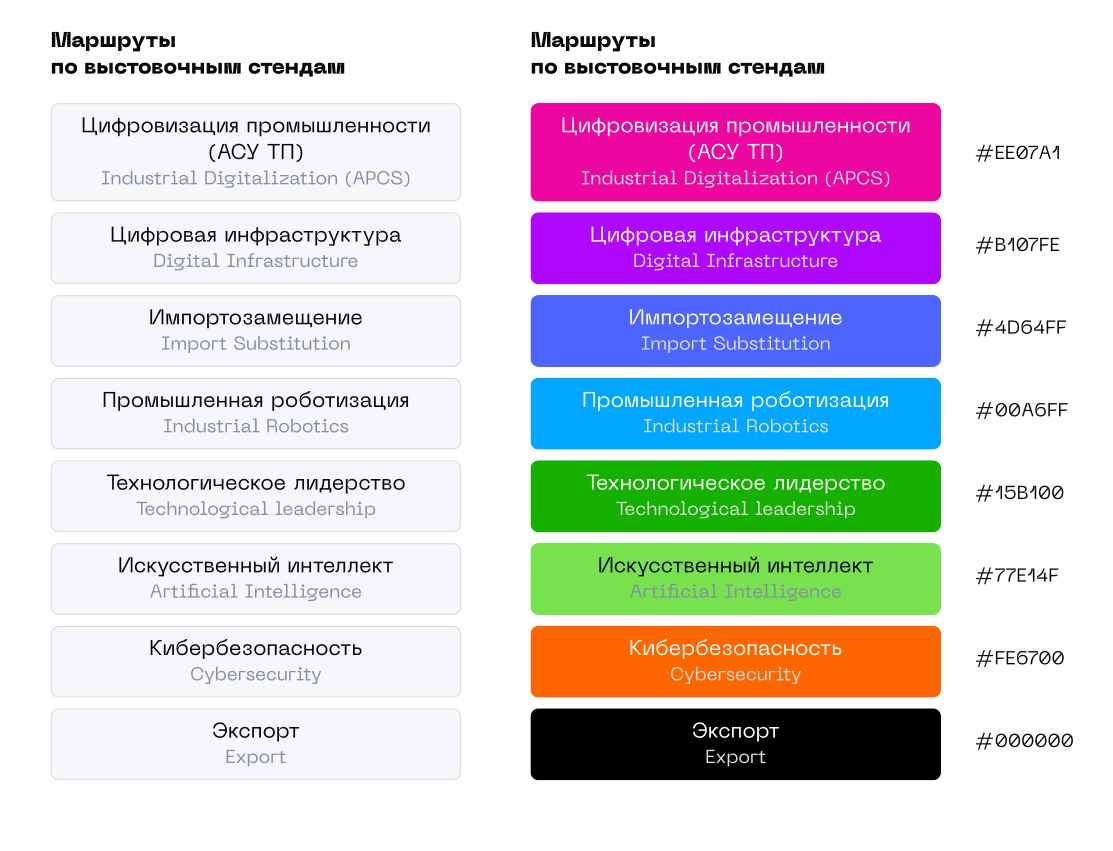
Например, участник может выбрать трек «Кибербезопасность» или «Искусственный интеллект», после чего система покажет связанные стенды и предложит маршрут по ним. Цветовая индикация в сервисе синхронизирована с напольной навигацией на площадке.


В сервисе также можно смотреть мероприятия, связанные с выбранным треком, фильтровать их по датам, залам и спикерам, а затем собирать личное расписание. Для быстрого поиска предусмотрен поиск по ключевым словам.

Отдельно реализован каталог спикеров. При выборе имени выступающего система показывает все его сессии в деловой программе. Авторизованные пользователи смогут добавлять интересные выступления в избранное в личном кабинете.

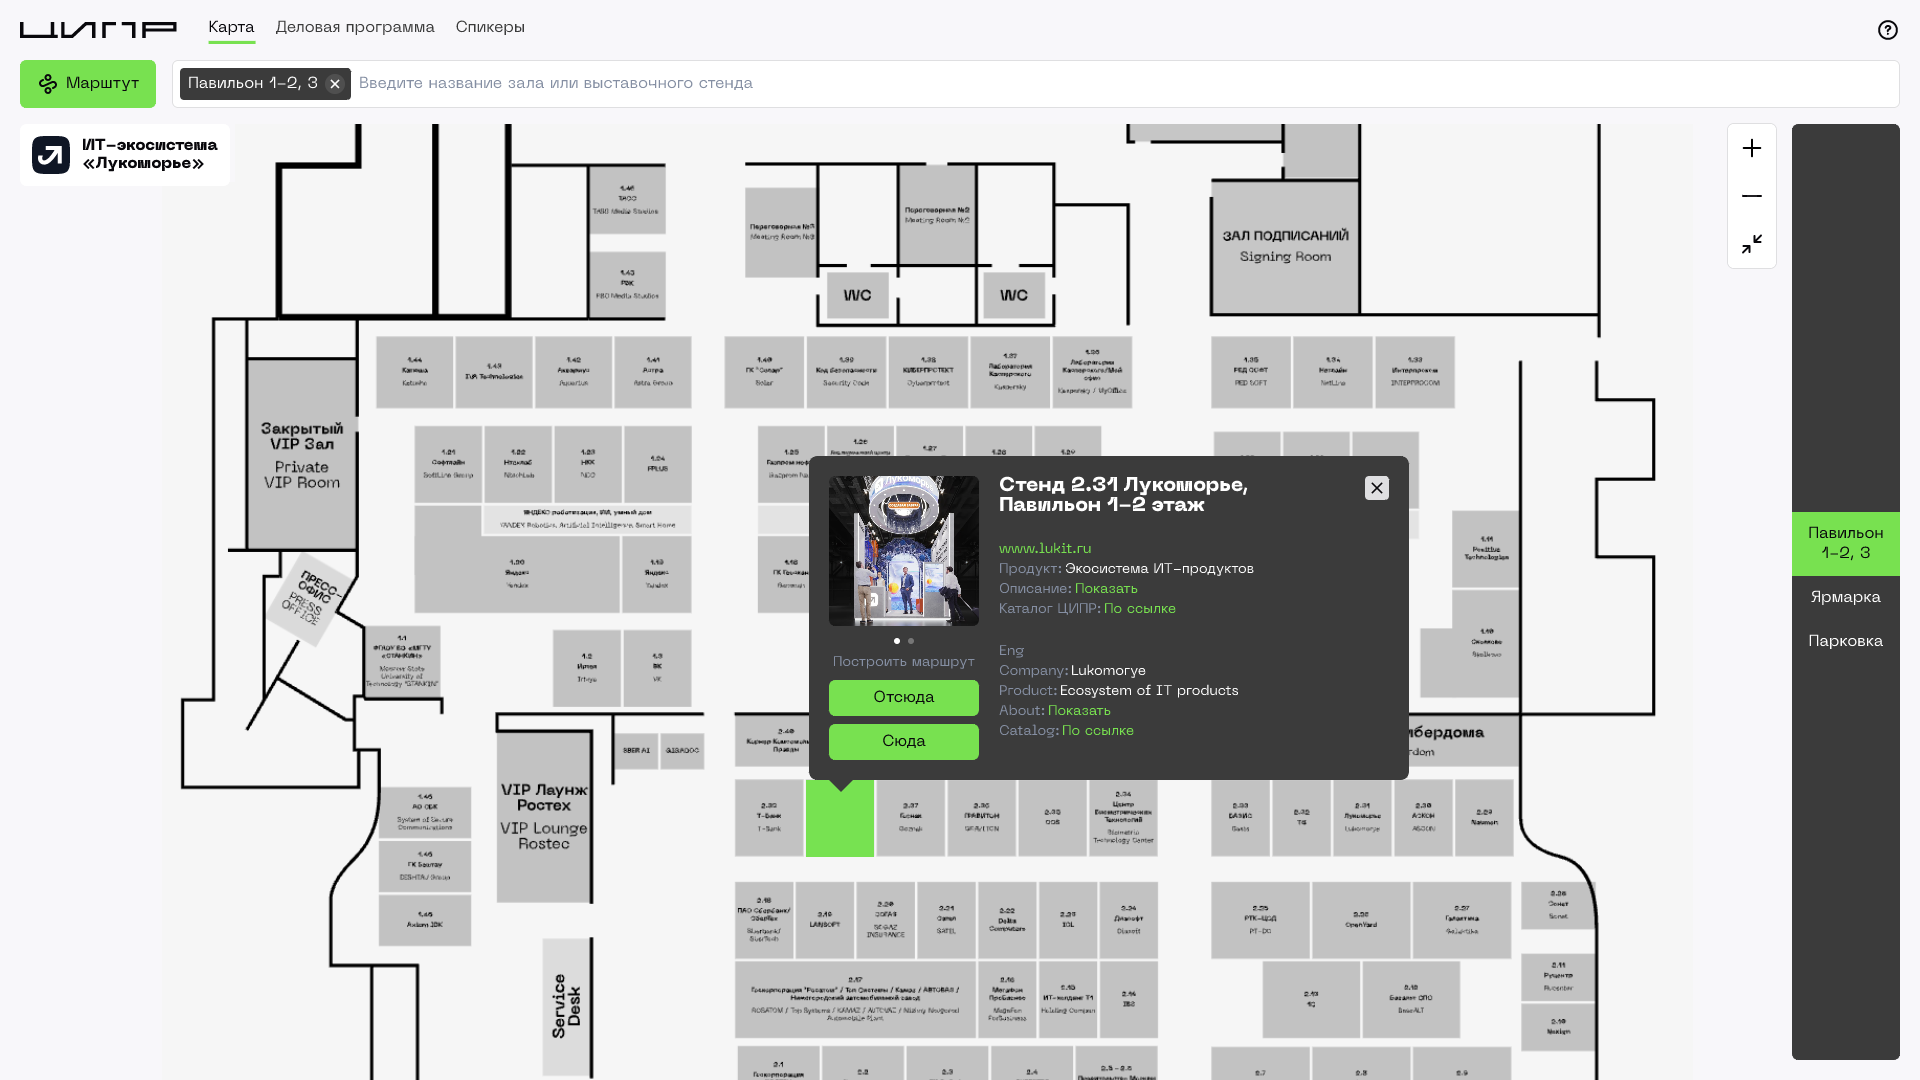
«Стрелка» поможет и с подготовкой к обходу выставки. На ЦИПР будет 176 экспозиционных стендов, а общая выставочная площадь составит 17 650 кв. м, поэтому заранее понять, куда идти, может быть полезно. В сервисе у каждого стенда есть карточка с названием компании, номером, ссылкой на сайт и QR-кодом для доступа к аудиогиду.

Таким образом, участники смогут заранее составить маршрут по стендам и сессиям, а на самой площадке меньше времени тратить на поиск нужных точек.

Подпишитесь на новости

Отчёты о критических уязвимостях Linux попали в открытую рассылку до патчей

Trend Micro Zero Day Initiative отправила подробные отчёты об уязвимостях Linux в публичные рассылки. Среди них есть две проблемы KSMBD, которым исследователи присвоили 9 баллов по шкале CVSS (возможность удалённого выполнения кода). Технические подробности стали доступны раньше, чем исправления успели добраться до пользователей.

Публикации сохранились в архиве рассылки: отчёт об ошибке SMB Direct и обсуждение состояния гонки в KSMBD. В материалах есть описание причин и данные воспроизведения.

KSMBD — встроенный в ядро файловый сервер SMB. Одна проблема связана с обработкой параллельных запросов, другая — с ошибкой расчёта размера в механизме SMB Direct. Для второго сценария нужны определённая конфигурация, RDMA и доступный для записи общий ресурс.

В публичных сообщениях также описаны риски повышения привилегий и утечки информации в других компонентах. Как именно отчёты оказались в открытых списках и была ли это случайность, окончательно не установлено.

Есть важное уточнение по патчам: сопровождающий KSMBD уже указал на устранение проблемы ZDI-CAN-33774 в своём Git-репозитории. Но наличие коммита ещё не означает, что обновление вошло в ядро конкретного дистрибутива.

RSS: Новости на портале Anti-Malware.ru