


Газонокосилка под контролем хакера: у Yarbo нашли опасные уязвимости

Газонокосилка под контролем хакера: у Yarbo нашли опасные уязвимости

Газонокосилка под контролем хакера: у Yarbo нашли опасные уязвимости

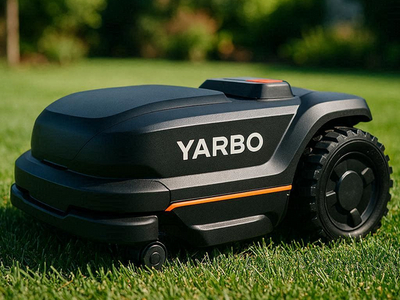
Исследователь в области безопасности Андреас Макрис обнаружил серьёзные уязвимости в роботах Yarbo — модульных садовых устройствах, которые могут работать как газонокосилки, снегоуборщики, воздуходувки, триммеры и кромкорезы. Проблема в том, что такие роботы можно удалённо перехватить, причём речь идёт не об одном устройстве, а потенциально о тысячах по всему миру.

Yarbo продаёт универсальные дворовые роботы стоимостью около 5000 долларов. В их основе один и тот же модуль на гусеницах, к которому подключаются разные насадки. И именно этот общий модуль, по словам исследователя, оказался плохо защищён.

Как утверждает Макрис, если получить доступ к одному роботу Yarbo, можно добраться и до остальных. В ходе демонстрации он показал карту примерно с 5400 устройствами в США и Европе и более чем 11 000 роботов по всему миру. Затем исследователь смог удалённо подключиться к одному из роботов в штате Нью-Йорк и управлять его камерой и движением.

Самое тревожное — это не только возможность покатать чужой гаджет по газону. Робот может передавать точные GPS-координаты, изображение с камер, адреса электронной почты владельцев и даже пароли от Wi-Fi. Журналист The Verge проверил эти данные на практике: по координатам он нашёл реальные дома владельцев Yarbo, а один из них подтвердил, что показанные исследователем пароли от Wi-Fi действительно принадлежат ему.

По словам Макриса, у всех роботов Yarbo используется одинаковый жёстко заданный root-пароль. Более того, даже если владелец вручную меняет его, обновление прошивки снова возвращает пароль к стандартному значению. Также исследователь говорит о встроенном механизме удалённого доступа, который автоматически разворачивается на каждом роботе, не может быть отключён владельцем и восстанавливается при удалении.

Злоумышленник может следить за участком через камеры робота, изучать расписание владельцев, пытаться атаковать домашнюю сеть или превращать устройство в часть ботнета. А в случае с газонокосилкой риски становятся ещё и физическими: у устройства есть лезвия, а некоторые команды позволяют обходить защитные механизмы. Макрис утверждает, что даже после нажатия аварийной кнопки остановки удалённый оператор может отправить команду разблокировки.

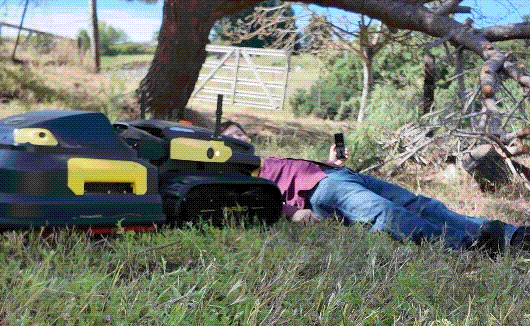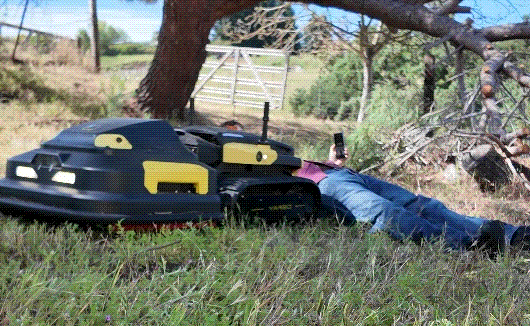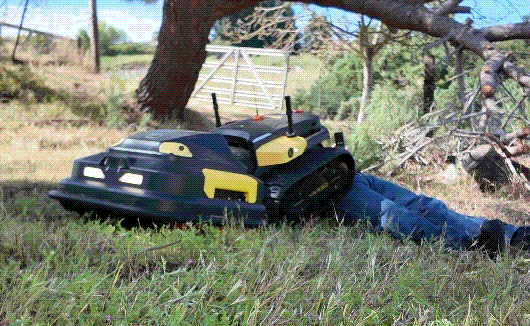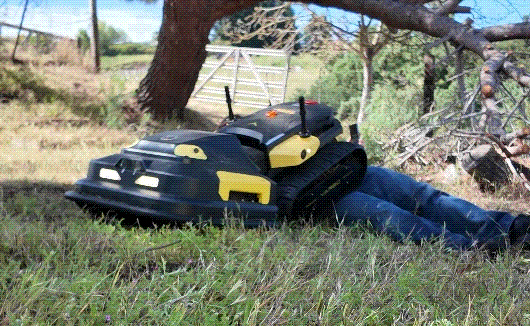
Чтобы показать масштаб проблемы, журналист The Verge провёл контролируемый эксперимент: лёг перед роботом Yarbo, а исследователь, находясь в Германии, удалённо управлял устройством в США. Лезвия при этом не вращались, а робот двигался задним ходом, но даже так тяжёлое устройство прижало человека к земле. Демонстрация получилась наглядной: небезопасный умный гаджет может быть опасен не только для данных, но и физически.


Макрис решил опубликовать информацию об уязвимостях без ожидания патчей от производителя. По его словам, у Yarbo не было понятного канала для сообщений об уязвимостях, а поддержка компании сначала описывала удалённый доступ как безопасную диагностическую функцию.

После публикации Yarbo заявила, что серьёзно относится к проблеме. Компания пообещала внедрить подтверждение удалённого доступа пользователем, более прозрачную историю сессий, усиленное журналирование, отдельный центр реагирования на уязвимости и, возможно, программу баг-баунти.

Тем не менее часть проблем, судя по описанию, находится не только в приложении или серверной логике, но и в прошивке самих роботов. А значит, Yarbo предстоит не просто подкрутить настройки, а серьёзно пересмотреть подход к безопасности устройств.

Яндекс с нуля обучил полностью суверенную языковую модель

Яндекс представил Alice AI Foundation LLM — базовую версию новой языковой модели, полностью обученной с нуля. Компания самостоятельно собрала корпус, выбрала архитектуру и гиперпараметры, не используя готовые зарубежные модели.

Как сообщают «Ведомости», Alice AI Foundation содержит 80 млрд параметров и обучена на 18 трлн токенов. Благодаря архитектуре Mixture of Experts при обработке каждого токена активируются только 3 млрд параметров — весь 80-миллиардный коллектив одновременно будить не приходится. Контекстное окно достигает 262 144 токенов.

По внутренним тестам Яндекса, модель делит лидерство с Qwen3.5-35B-A3B-Base на задачах AIME 2026 и превосходит Nemotron-3-Super-120B-A12B-Base в ряде тестов на программирование, используя в четыре раза меньше активных параметров. В русскоязычных фактологических заданиях она также обошла более крупную DeepSeek-V4-Flash-Base с 284 млрд параметров. Впрочем, результаты получены на инфраструктуре самой компании и ещё нуждаются в независимой проверке.

Для оценки знаний, актуальных русскоязычной аудитории, Яндекс разработал бенчмарки WikiWebFacts и HardMultiQA. Первый проверяет знание дат, событий, определений и персоналий, второй — умение работать со сложными вопросами из медицины, права, ИТ и искусства. Наборы заданий, эталонные ответы и протоколы оценки опубликованы вместе с моделью.

Инженеры также переработали оптимизатор, совместив обмен данными между видеокартами с вычислениями и примерно вдвое ускорив шаги оптимизации. Каскад классификаторов сократил затраты на отбор обучающих документов в десятки раз, сохранив около 95% полезных материалов.

Веса, технические материалы и бенчмарки уже доступны на Hugging Face под Apache 2.0. Но это претрейн, а не готовый чат-бот: перед внедрением модель придётся дообучить и настроить. В будущем она станет полигоном для единой рассуждающей модели и ИИ-агентов «Алисы».

Яндекс называет разработку полностью суверенной, однако официальный порядок присвоения такого статуса в России заработает только в марте 2027 года.

RSS: Новости на портале Anti-Malware.ru