


Уязвимость Dirty Frag даёт права root в Linux, а патчей пока нет

Уязвимость Dirty Frag даёт права root в Linux, а патчей пока нет

Уязвимость Dirty Frag даёт права root в Linux, а патчей пока нет

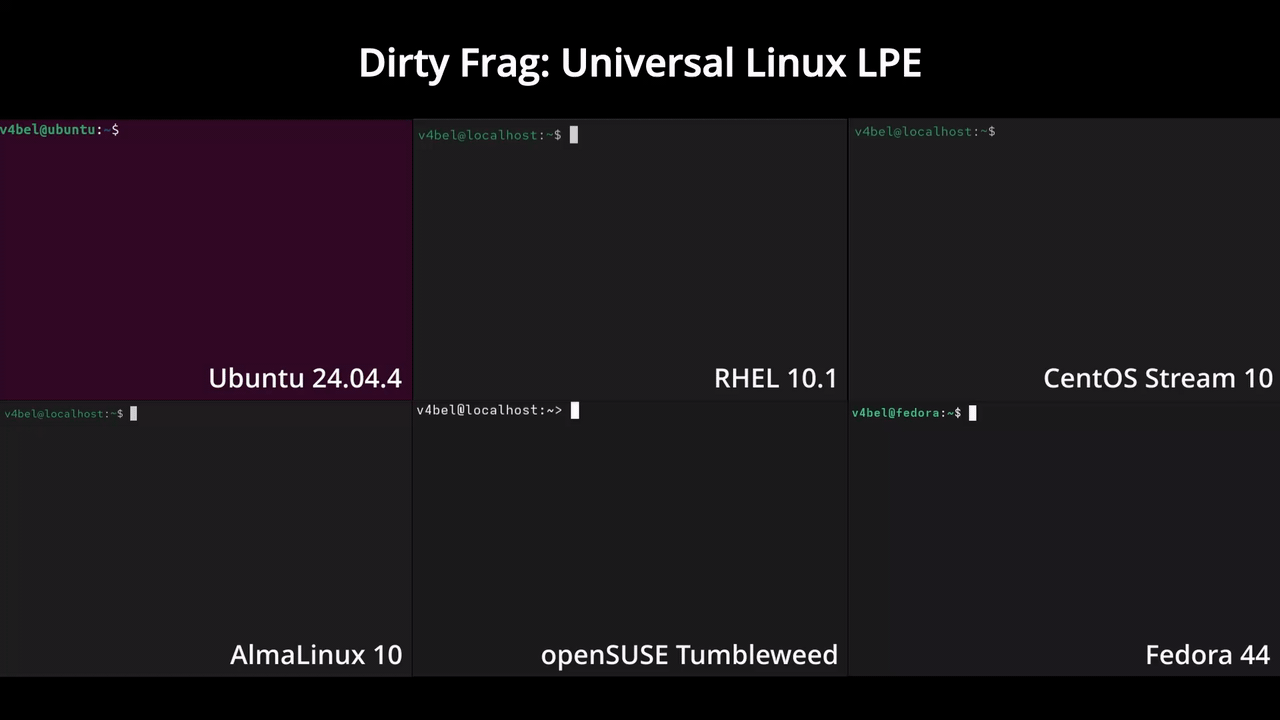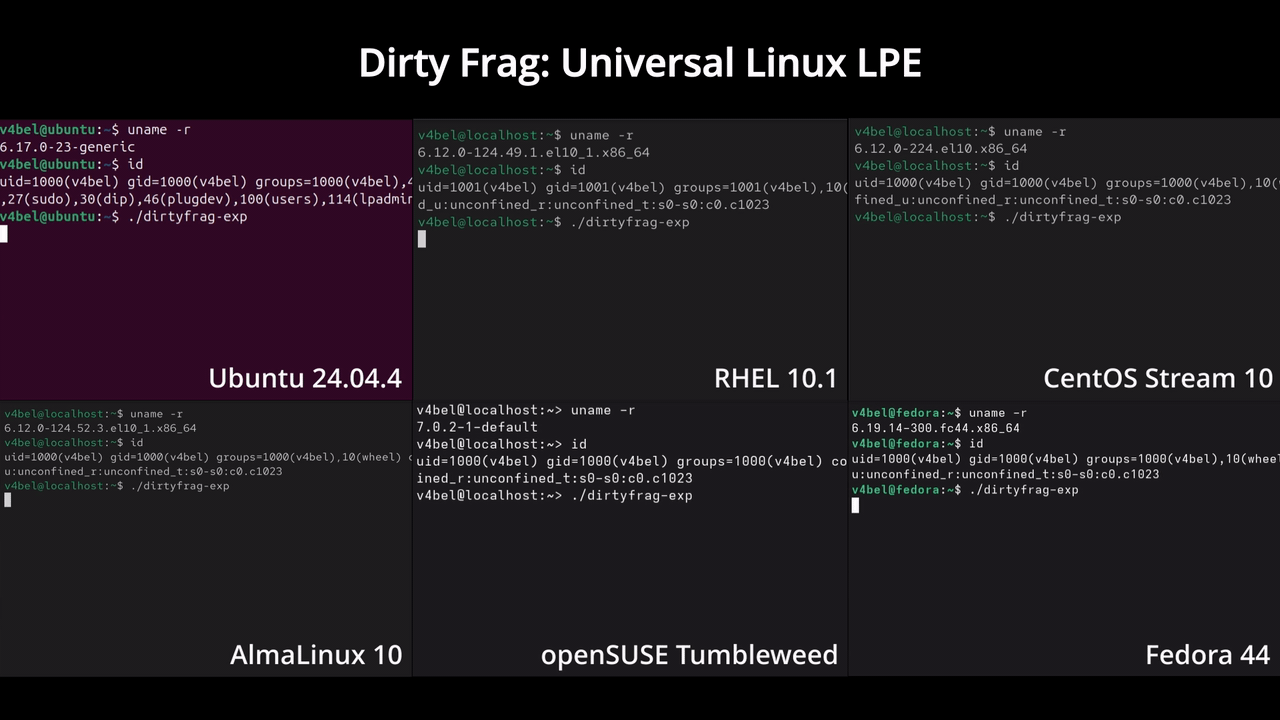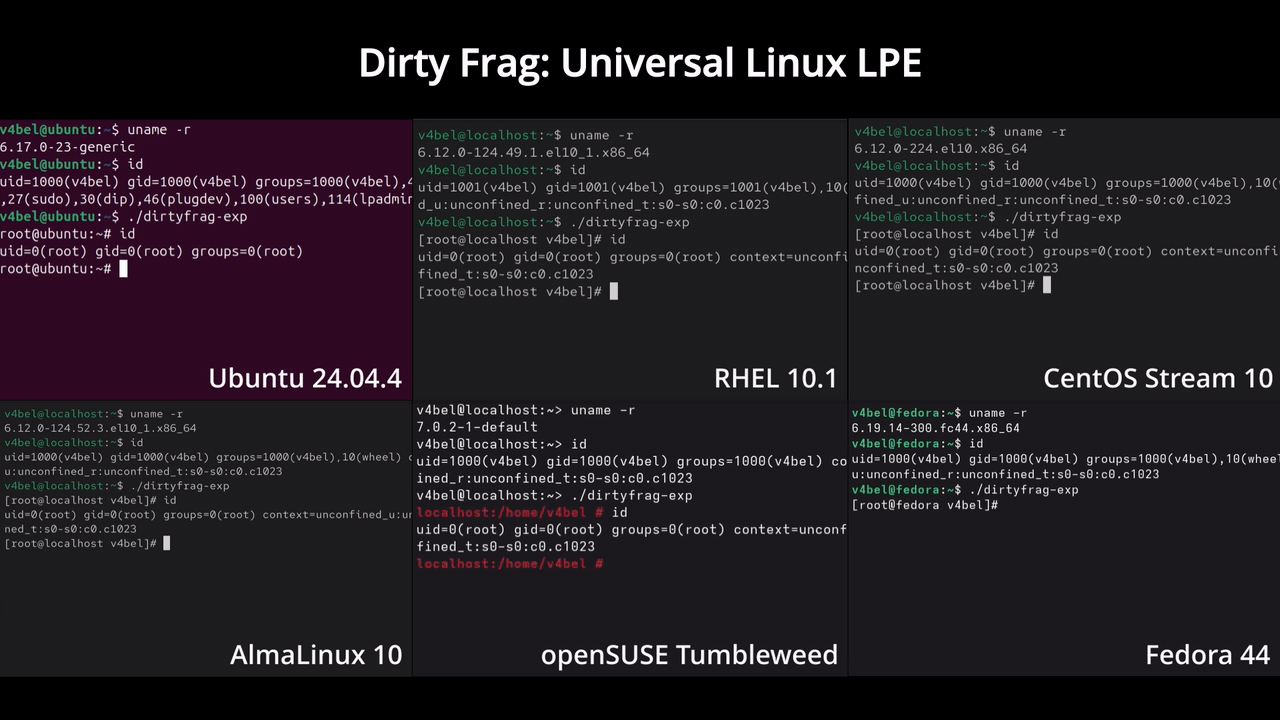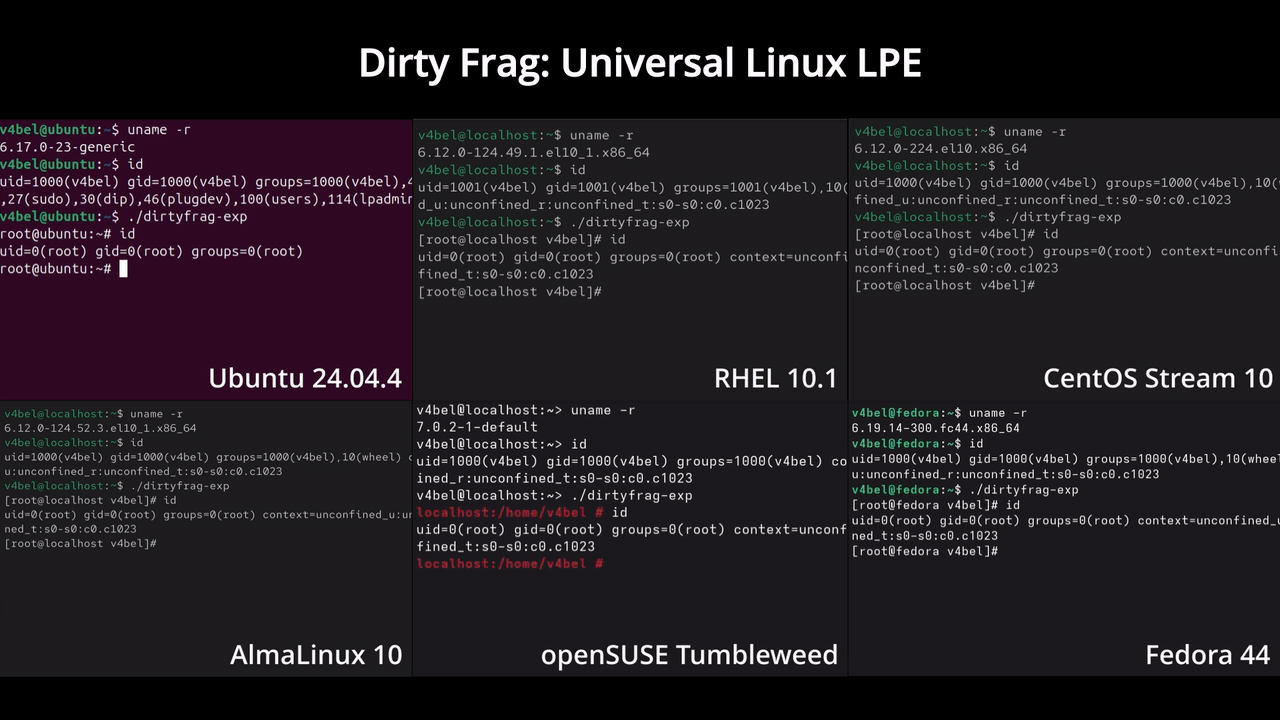
В Linux обнаружили новую серьёзную уязвимость Dirty Frag, которая позволяет локальному пользователю получить права root на большинстве популярных дистрибутивов. Проблема затрагивает ядра Linux примерно с 2017 года и связана с ошибками в механизмах записи кеша страницы в компонентах xfrm-ESP и RxRPC.

Dirty Frag похожа на уже нашумевшие Dirty Pipe и Copy Fail: атакующему достаточно иметь локальный доступ к системе и запустить небольшой код.

После этого он может повысить привилегии до администратора без сложных условий гонки (race condition) или редкой конфигурации.

Под ударом оказались многие актуальные Linux-дистрибутивы, включая Ubuntu, Arch, RHEL, openSUSE, Fedora, AlmaLinux и другие. Согласно сообщениям исследователей, брешь также воспроизводится в WSL2.


Самое скверное, что информация стала публичной до выпуска патчей. По данным Phoronix, эмбарго было нарушено третьей стороной, поэтому исследователь опубликовал детали раньше планируемого срока. На момент раскрытия патчей для основных дистрибутивов ещё не было.

В качестве временной меры специалисты предлагают отключить модули esp4, esp6 и rxrpc, если они не используются. Они связаны с IPsec и RxRPC, поэтому для большинства обычных серверов такая мера не должна сломать работу, но для систем с IPsec её нужно оценивать аккуратно.

Подпишитесь на новости

Российские спутники хотят защитить от взлома отечественной криптографией

Спутник на орбите — не повод расслабляться, поскольку злоумышленники могут атаковать наземную инфраструктуру и попытаться добраться до команд управления. Минцифры предлагает ввести единые требования к криптозащите российских спутников связи, чтобы каждый оператор не выстраивал оборону по собственным правилам.

Как сообщают «Известия», соответствующие поправки в закон «О связи» входят в пакет «Антифрод 3.0».

Для защиты информации в линиях управления аппаратами планируется использовать сертифицированные средства на основе российских доверенных алгоритмов. Требования к ним определят уполномоченные ведомства.

Сейчас обязательных единых требований к криптозащите радиолиний управления спутниками связи и вещания нет, отмечают опрошенные изданием эксперты. Операторы самостоятельно выбирают решения, а разрозненный подход может оставлять слабые места.

Причем задача — не просто спрятать команды от чужих глаз. По словам эксперта НТИ Андрея Приемыхова, система должна проверять, действительно ли команда пришла из центра управления, и не позволять повторно выполнить перехваченное распоряжение. Иначе атакующий может попытаться отправить его еще раз.

Взламывать само шифрование тоже необязательно: точкой входа может стать уязвимое ПО наземной станции. Поэтому, подчеркивают специалисты, защищать нужно всю цепочку — от рабочего места оператора до оборудования на борту.

Угрозы уже выходили за рамки теории: в 2023 году атаке подвергся российский оператор «Дозор Телепорт», а ГП «Космическая связь» сообщало о десятках тысяч попыток прервать телевещание.

RSS: Новости на портале Anti-Malware.ru