


Фейковые бонусы в Brawl Stars обернулись угоном детских аккаунтов

Фейковые бонусы в Brawl Stars обернулись угоном детских аккаунтов

Фейковые бонусы в Brawl Stars обернулись угоном детских аккаунтов

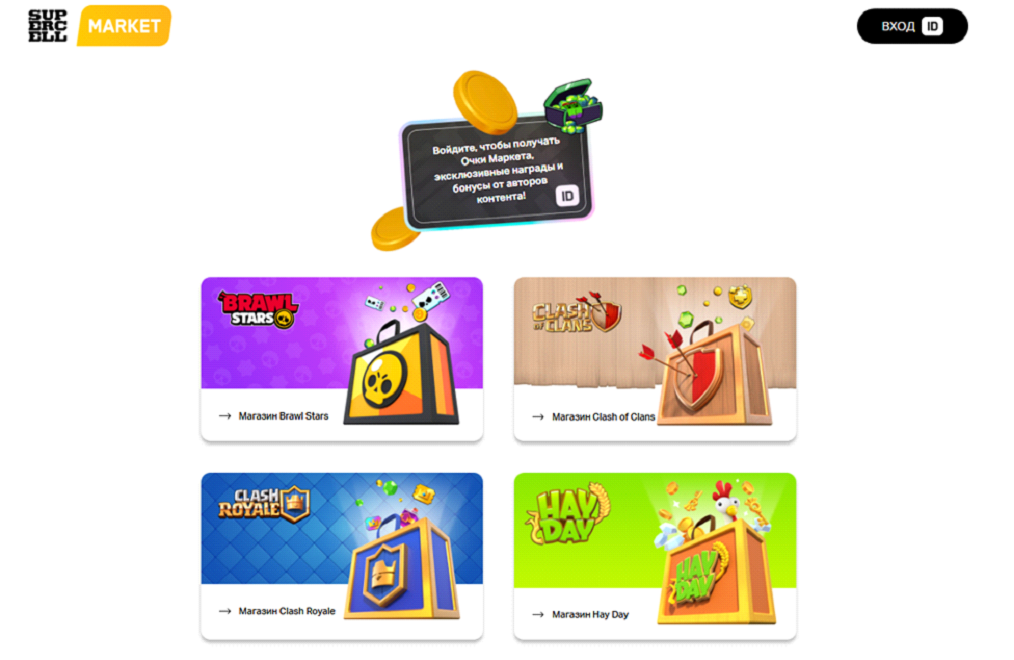
Компания Эфшесть/F6 зафиксировала фишинговые атаки на детей и подростков, играющих в мобильные проекты Supercell. Под удар попали пользователи Brawl Stars, Clash of Clans, Clash Royale и других игр студии. В схеме используется как минимум девять активных фишинговых доменов. Среди них есть русскоязычный сайт, который имитирует официальный магазин Supercell.

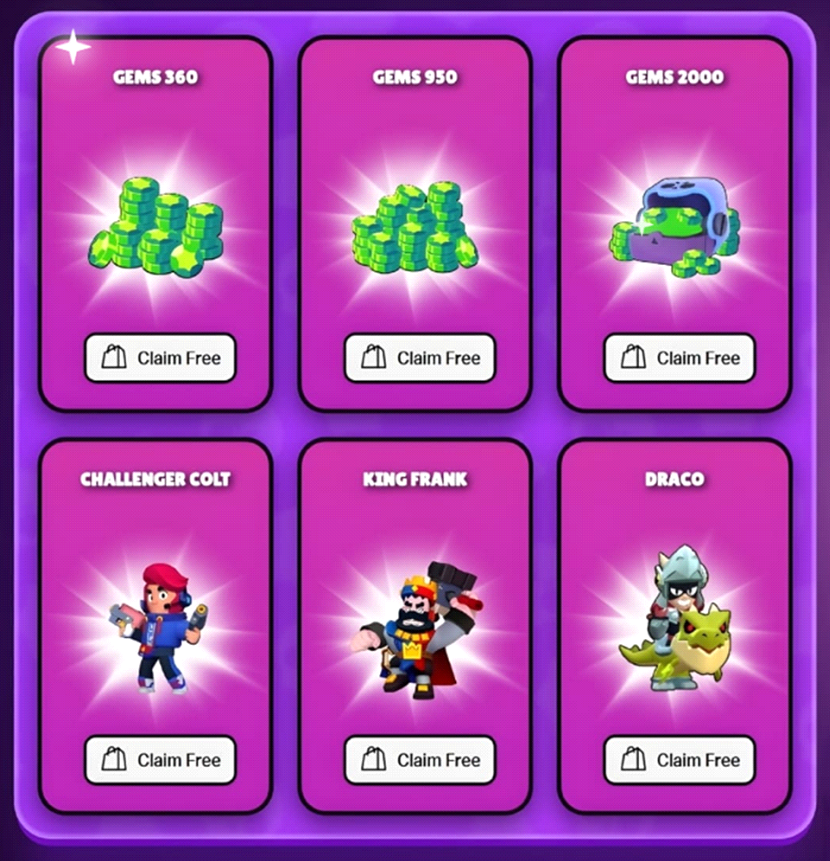
Мошенники играют на простой и рабочей приманке — бесплатных бонусах. В соцсетях они размещают объявления якобы от имени Supercell Store и обещают уникальные акции, бесплатные гемы, скины, бусты и другие внутриигровые подарки. Причём предложения выглядят заметно щедрее, чем настоящие акции разработчика.


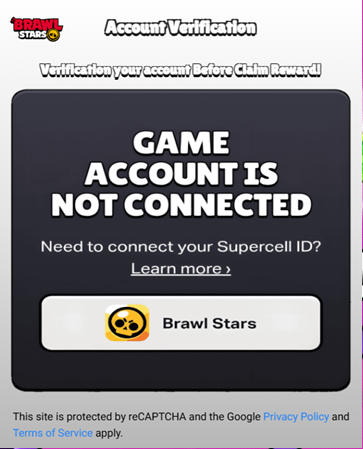
Ссылки из таких публикаций ведут на фишинговые сайты. Их адреса похожи на настоящие, а оформление копирует стиль Brawl Stars и других игр Supercell. После перехода пользователя просят ввести ID игрового аккаунта, затем выбрать приз — например гемы, скин или специальную акцию.


Дальше начинается основная часть схемы: для получения подарка ребёнка или подростка просят пройти верификацию через поддельную форму Google-аккаунта и подтвердить номер телефона. Так злоумышленники получают доступ к учётной записи Supercell. После этого аккаунт можно перепродать на сторонних площадках.


Похожую схему Эфшесть/F6 фиксирует и в отношении игроков Clash of Clans.

Эксперты отмечают, что такие атаки особенно хорошо работают против молодой аудитории. Дети чаще реагируют на обещания бесплатных бонусов и могут не заметить подмену сайта или подозрительную форму входа.

Подпишитесь на новости

В России предложили создать библиотеку сценариев ответа на кибератаки

Комитет Совета Федерации по экономической политике рекомендовал создать национальную библиотеку типовых сценариев реагирования на кибератаки. Предполагается, что компании смогут использовать её материалы для автоматизации защиты информационных систем.

Как сообщают «Ведомости», рекомендация включена в протокол по итогам октябрьского круглого стола о безопасности критической инфраструктуры. Подлинность документа изданию подтвердил источник в Совфеде.

Комитет предлагает назначить ответственным Минцифры. Однако, по словам собеседника газеты, знакомого с обсуждением, задачу могут поручить ФСБ России. Также рассматриваются отдельные наборы сценариев для разных отраслей. Окончательное решение о создании библиотеки в публикации не приводится.

Консультант по безопасности Positive Technologies Алексей Лукацкий считает, что ресурс может помочь малому и среднему бизнесу, если у специалистов есть навыки его применения. Главной трудностью он называет регулярное обновление сценариев с учётом новых атак и приёмов злоумышленников.

В «К2 Кибербезопасность» отмечают, что крупные компании и центры мониторинга уже используют собственные базы, собранные по результатам расследований.

По мнению Александра Боярского, слишком общие инструкции мало пригодны для дежурной смены, а сценарии под конкретные продукты сложно переносить в другую инфраструктуру. Механическое следование шаблону также может помешать реагированию на нестандартную атаку.

RSS: Новости на портале Anti-Malware.ru