


Мошенники угоняют аккаунты МАКС через чаты поиска пропавших

Мошенники угоняют аккаунты МАКС через чаты поиска пропавших

Мошенники угоняют аккаунты МАКС через чаты поиска пропавших

Управление по организации борьбы с противоправным использованием информационно-коммуникационных технологий МВД России (УБК МВД) предупреждает об изменении ранее известной схемы кражи аккаунтов в мессенджерах. На этот раз злоумышленники ориентируются на пользователей отечественного МАКС.

Как сообщает УБК МВД в официальном телеграм-канале «Вестник киберполиции России», наиболее активно мошенники действуют в группах, где родственники ищут пропавших без вести военнослужащих.

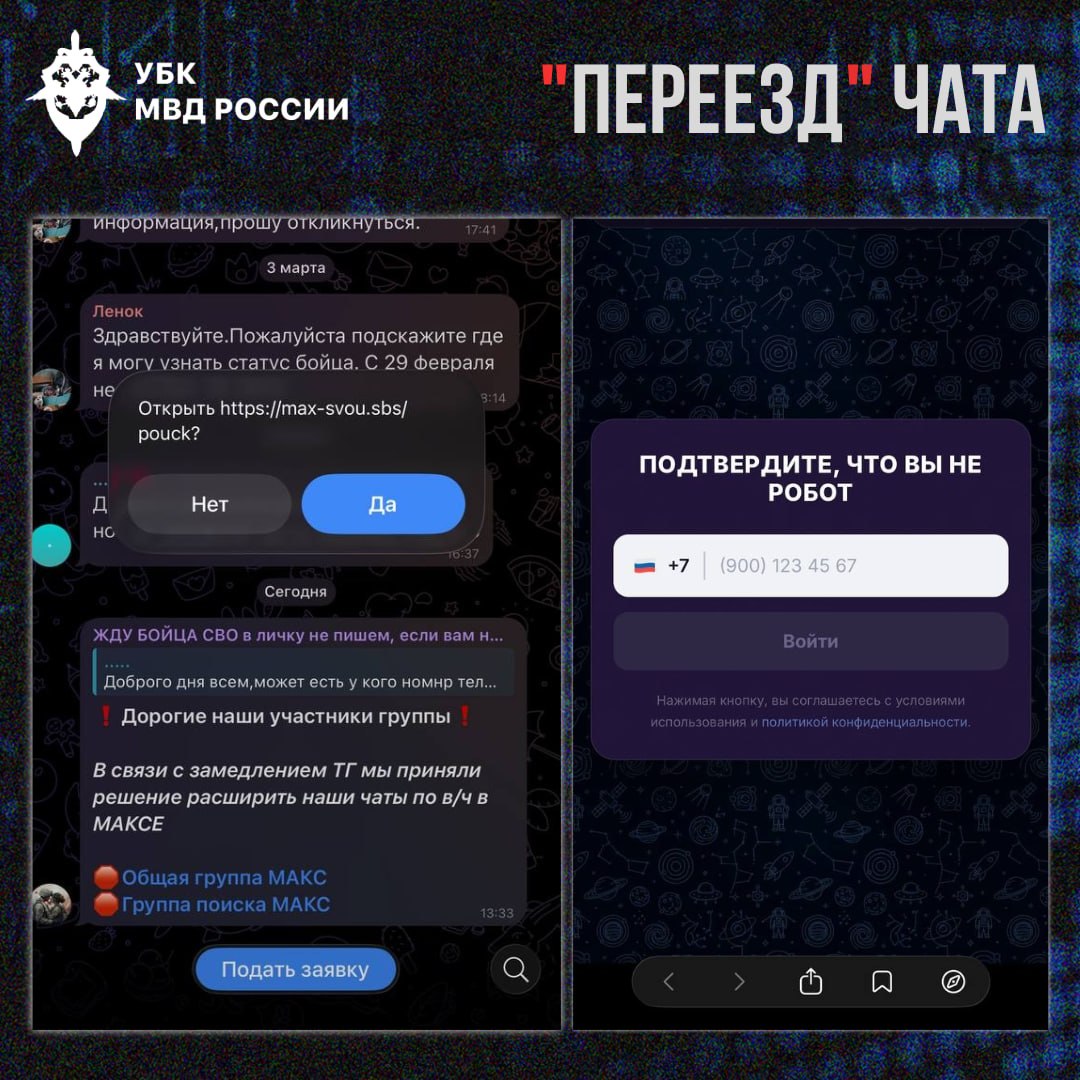
Там злоумышленники размещают сообщения о якобы переносе чата на другую платформу из-за блокировок или технических проблем.

Однако ссылка, которую публикуют мошенники, ведёт в бот. В нём пользователю предлагают ввести номер телефона и код из СМС-сообщения. Так происходит угон аккаунта уже на другой платформе.

«Подобные сообщества изначально находятся в зоне повышенного внимания противника. Размещая там персональные данные, фотографии, детали службы или перемещений, пользователи нередко сами раскрывают чувствительную информацию. Также чаты используются мошенниками для выбора жертв. После размещения сообщений о поиске злоумышленники могут выходить в личные сообщения с предложениями „помощи“, „ускорения выплат“ или „проверки статуса“», — предупреждает УБК МВД.

Массовые кампании по краже аккаунтов в МАКС фиксировались и раньше. Обычно злоумышленники действовали от имени сотрудников команды мессенджера и предлагали активировать «аккаунт безопасности». Выполнение таких инструкций приводило к потере учётной записи.

В целом активность злоумышленников на российской платформе остаётся довольно высокой. МАКС используют для распространения вредоносных приложений и фишинговых ссылок.

Подпишитесь на новости

ИИ взломал Internet Download Manager за полчаса ради экономии $11

Пиратство вышло на новый технологический уровень: вместо поиска готового кряка пользователь Reddit поручил обход лицензии нейросети. И та справилась примерно за 30 минут.

Автор эксперимента под ником No_Ideal8394 рассказал на Reddit, что использовал лишённую защитных ограничений модель Qwen3.8-Flash-Next-Uncensored для модификации Internet Download Manager версии 6.43.

После вмешательства ограничения пробного периода исчезли, а программа стала отображаться как полноценная лицензированная версия.

Пользователь передал модели исполняемый файл IDM и около 250 тысяч токенов контекста. Нейросеть проанализировала программу, нашла участок, связанный с проверкой регистрации, и предложила патч, изменяющий всего один байт. Затем автоматизированный скрипт добавил необходимые параметры в реестр Windows.


На аренду облачного GPU экспериментатор потратил €5, чтобы не платить примерно $11 в год за лицензию. Экономический триумф сомнительный, зато технологическая демонстрация получилась показательной.

Генераторы ключей и готовые патчи для популярных программ существуют десятилетиями. Новость здесь в другом: большая языковая модель смогла самостоятельно разобрать бинарный файл и найти способ отключить лицензионную проверку. Это уже автоматизация реверс-инжиниринга, причём доступная человеку без глубокой экспертизы.

Разумеется, эксперимент нарушает лицензионные условия разработчика.

RSS: Новости на портале Anti-Malware.ru