


Злоумышленники вновь распространяют зловреды через разбросанные флешки

Злоумышленники вновь распространяют зловреды через разбросанные флешки

Злоумышленники вновь распространяют зловреды через разбросанные флешки

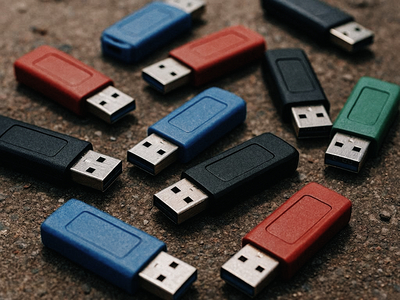
Злоумышленники вновь начали разбрасывать заражённые накопители около офисов, в лифтах и на парковках бизнес-центров в России. Их цель — заразить устройства вредоносными программами и таким образом попасть в инфраструктуру компаний. Кроме того, под флеш-диски могут маскироваться устройства, выводящие компьютеры из строя.

Практика распространения зловредов через внешние накопители получила широкое распространение ещё в 2010 году.

Уже тогда такой способ доставки вредоносных программ входил в топ-5 популярных методов. Позже он стал «визитной карточкой» некоторых APT-группировок.

Как рассказала РИА Новости ведущий эксперт по информационной безопасности MWS Cloud Илона Кокова, такой способ атак снова набирает популярность в России:

«Флешки разбрасывают намеренно — у офисов, в лифтах или на парковках бизнес-центров. В экспериментах ИБ больше половины людей подключают найденные флешки к своим устройствам. И этого достаточно, чтобы попасть в инфраструктуру без взломов и сложных техник».

В качестве контейнера для вредоносной программы злоумышленники используют файлы, которые система отображает как документы или фотографии. При попытке открыть такой файл запускается вредоносный код либо начинается его загрузка с внешних ресурсов. В результате атакующие могут проникнуть в систему, используя имеющиеся уязвимости или получив управление компьютером через средства удалённого доступа. Возможны также кража, шифрование или уничтожение данных — причём не только на локальных, но и на сетевых дисках.

Получив доступ к одному компьютеру, злоумышленники могут попытаться продвинуться дальше во внутреннюю сеть компании, включая серверы и другие инфраструктурные узлы. При этом сотрудник, который подобрал и подключил накопитель, рискует оказаться формальным виновником инцидента.

Илона Кокова рекомендует не подключать найденные накопители и не пытаться проверять их самостоятельно. Внешний вид устройства при этом не имеет значения.

«Если устройство найдено в офисе — передайте в ИТ или ИБ. Если флешка найдена в общественном месте — проще и безопаснее её выбросить. Если что-то выглядит как "бесплатный подарок" — скорее всего, это не подарок и не случайность. И если найденное устройство оказалось у вас в руках, это ещё не повод его подключать к своему компьютеру», — резюмирует эксперт.

Подпишитесь на новости

Windows 11 лишилась переноса данных между ПК: Microsoft предлагает OneDrive

Переезжать на новый компьютер без облака стало менее удобно. Microsoft отключила PC-to-PC Migration — встроенный инструмент Windows 11, который переносил файлы и настройки между компьютерами по локальной сети. Теперь компания рекомендует Windows Backup с загрузкой файлов в OneDrive.

Изменение Microsoft подтвердила в документации. Удаление функции указано ещё в сентябрьском обновлении KB5124010.

Раньше два компьютера можно было связать через Wi-Fi или Ethernet, подтвердить соединение одноразовым кодом и выбрать данные для переноса. Загружать личные файлы на серверы Microsoft не требовалось. Правда, установленные программы и сохранённые пароли этот способ не переносил.


Предлагаемая замена работает иначе: Windows Backup синхронизирует выбранные пользовательские папки с OneDrive, после чего они становятся доступны на новом компьютере. Нужна личная учётная запись Microsoft; рабочая или учебная для этого приложения не подходит.

Бесплатно пользователю дают 5 ГБ облачного пространства. Если документы, фотографии и видео не помещаются, придётся увеличить объём хранилища либо переносить файлы другим способом. Удобный переезд получил вполне ощутимый облачный лимит.

Внешние диски, флешки и сетевые папки по-прежнему работают.

RSS: Новости на портале Anti-Malware.ru