


Регистрация на IT IS conf 2026 открыта: фокус на ИИ, инцидентах и кейсах

Регистрация на IT IS conf 2026 открыта: фокус на ИИ, инцидентах и кейсах

Регистрация на IT IS conf 2026 открыта: фокус на ИИ, инцидентах и кейсах

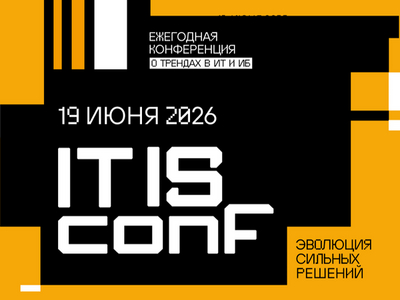
19 июня в Екатеринбурге пройдёт IT IS conf 2026 — конференция для ИТ- и ИБ-руководителей, специалистов по кибербезопасности и представителей отрасли. Мероприятие проводится в седьмой раз и традиционно собирает участников из разных регионов России.

Организатором выступает системный интегратор УЦСБ. Конференция проходит при поддержке Министерства цифрового развития и связи Свердловской области.

В этом году программа сделана с упором на дискуссии, практические кейсы и разбор спорных вопросов, а не на классические доклады в одну сторону.

Участники будут обсуждать состояние ИТ- и ИБ-рынка, реальные инциденты, роль искусственного интеллекта в атаках и защите, безопасную разработку, Identity, новые регуляторные требования и другие темы.

В программе заявлены пленарная сессия «Эпоха постоптимизма: что на самом деле происходит с отраслью», киберпоединок о спорных вопросах ИБ, круглый стол про ИИ на стороне атакующих, практикум с разбором инцидентов, экспресс-доклады и «Своя игра» по ИТ и кибербезопасности.

Отдельно на площадке будет работать выставка российских ИТ- и ИБ-решений. Участники смогут посмотреть продукты в действии и пообщаться с представителями компаний.

Конференция пройдёт по адресу: Екатеринбург, ул. Бебеля, 59. Также будет доступна онлайн-трансляция. Регистрация уже открыта на сайте IT IS conf 2026.

Подпишитесь на новости

Злоумышленник использовал DeepSeek для атак на университеты

Злоумышленник под псевдонимом BUGSTER использовал DeepSeek V4 как помощника для разведки, написания скриптов и подготовки атак на организации в Индии. Среди целей были университеты. В одном из подтверждённых взломов он похитил базу с более чем 5200 записями, включая персональные данные студентов.

Операцию разобрали исследователи из Unit 42. По их оценке, оператор пользовался простыми инструментами и заметно зависел от сгенерированных ИИ материалов, но это не помешало ему добиться результата.

BUGSTER связал DeepSeek с фреймворком Hermes Agent, а Cursor использовал как дополнительный инструмент разработки. Исследователи обнаружили конфигурации с отключёнными ограничениями безопасности.


В одной атаке ИИ помогал составлять разведывательные отчёты и готовить перебор паролей к университетскому сайту. Инструмент отметил одну учётную запись WordPress как действительную. В отдельном эпизоде злоумышленник получил доступ к базе MongoDB и выгрузил тысячи записей.

Аппетиты университетами не ограничились: оператор настраивал специализированных ботов для консультаций по VoIP-мошенничеству, занимался подбором паролей от Wi-Fi и разведкой крупных держателей криптовалюты.


Главный вывод Unit 42: ИИ снижает порог входа в разные виды киберпреступности. Для ущерба уже не обязательно быть сильным специалистом во всех задействованных областях, часть недостающих знаний можно получить в чате.

RSS: Новости на портале Anti-Malware.ru