


Российские Android-приложения массово научились искать VPN на смартфонах

Российские Android-приложения массово научились искать VPN на смартфонах

Российские Android-приложения массово научились искать VPN на смартфонах

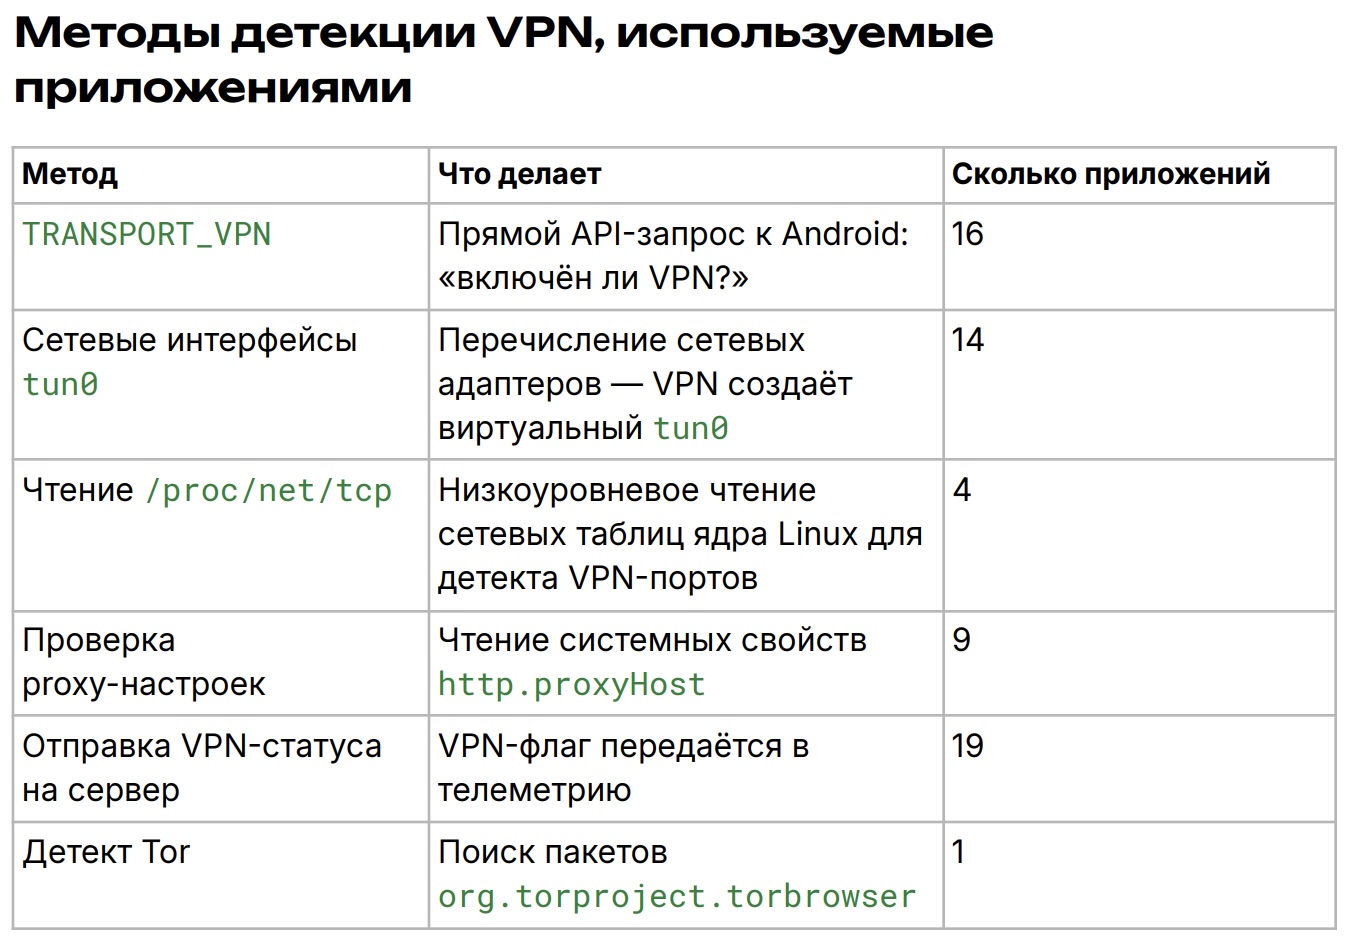
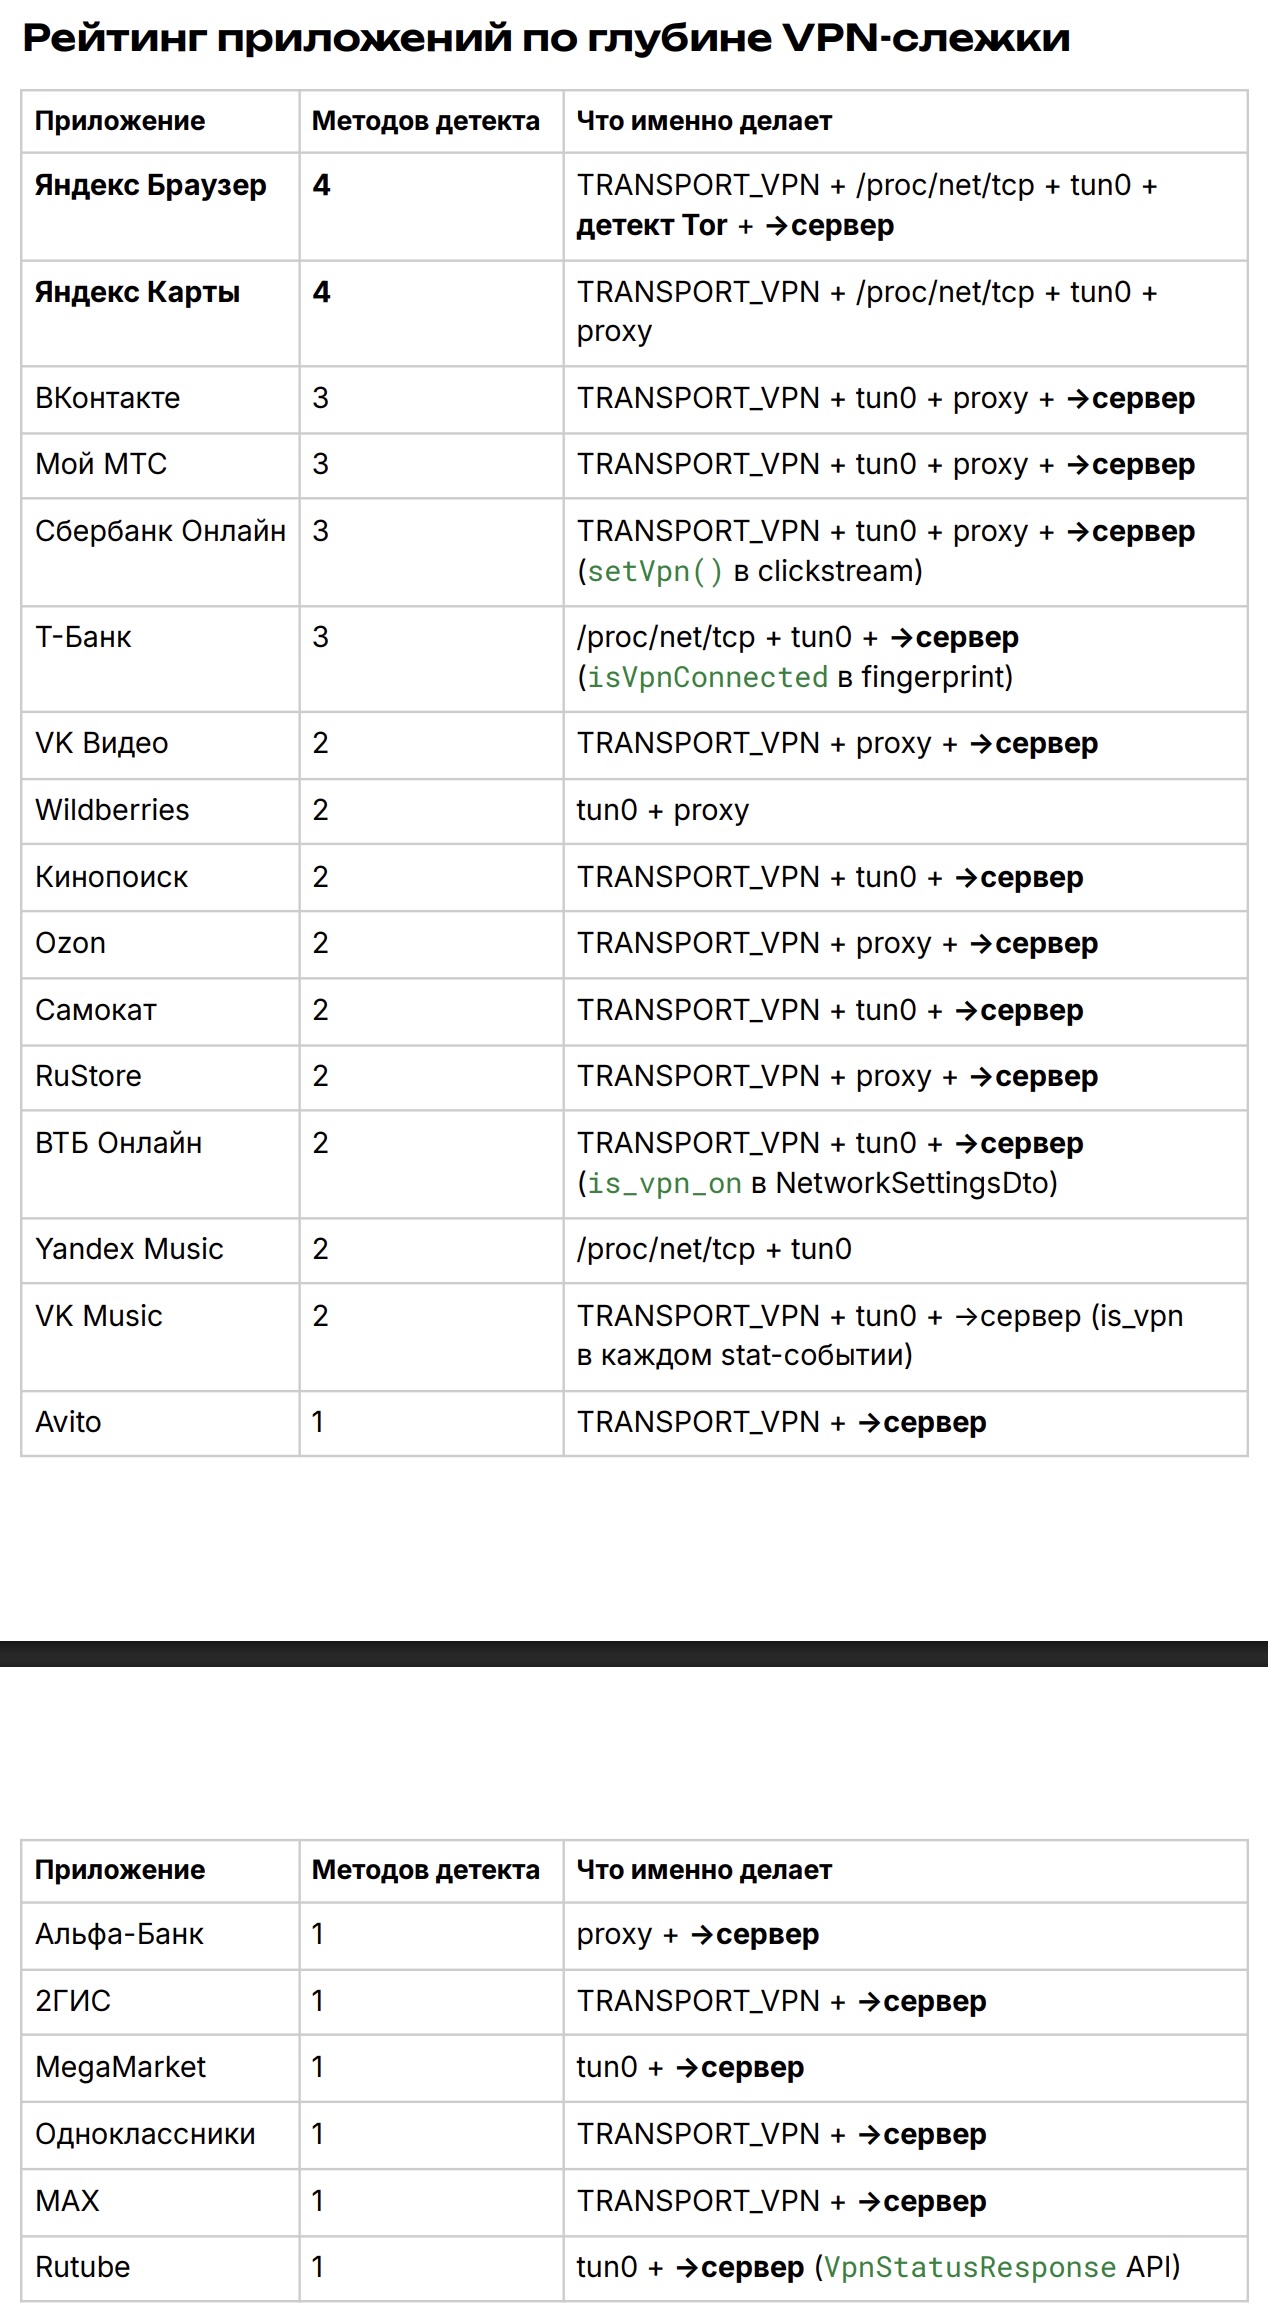
Эксперты RKS Global повторно проверили 30 популярных российских Android-приложений и выяснили, что теперь все они умеют детектировать VPN. Более того, часть приложений, судя по сетевым логам, отправляет такую информацию на свои серверы для дальнейшего анализа.

Семь приложений — Wildberries, «2ГИС», МТС, Ozon, «Мегамаркет», RuStore и «Одноклассники». Все они теперь могут получать полный список установленных VPN-клиентов на устройстве. Раньше такой подход встречался лишь в отдельных случаях.

Исследование называется «Выявление слежки в 30 популярных российских приложениях» (PDF). Специалисты изучали APK-файлы из RuStore и Google Play с помощью статического анализа: декомпилировали приложения и проверяли их по 68 контрольным точкам в 12 категориях. При этом авторы подчёркивают ограничение методики: динамического тестирования на реальных устройствах не проводилось.


Активизация таких проверок связана с рекомендациями регуляторов. Ранее Минцифры попросило операторов связи и ИТ-компании принимать меры против использования средств обхода блокировок. С 15 апреля многие российские платформы начали ограничивать доступ пользователям с включённым VPN, а реальный список таких сервисов оказался шире первоначальных ожиданий.


В Минцифры также заявляли, что российские сервисы доступны пользователям за рубежом. Если же сайт или приложение ошибочно требует отключить VPN, даже когда он не используется, пользователям советуют обращаться в поддержку конкретного сервиса.

Параллельно в открытом доступе появились тестовые проекты для Android, которые демонстрируют способы выявления VPN и прокси на устройстве. Среди них RKNHardering.

Подпишитесь на новости

Apple начнёт сканировать фото и файлы iCloud по публичным ссылкам

Поделиться файлом со всеми, у кого есть ссылка, теперь означает пригласить на просмотр ещё и Apple. Начиная с iOS 27.3, iPadOS 27.3, macOS 27.3 и visionOS 27.3 компания будет проверять такой контент в iCloud на наличие вредоносных материалов.

Новые правила Apple описала в официальном документе. Изменение касается фотографий и файлов, для которых выбран доступ «Всем, у кого есть ссылка».

Проверка всей личной медиатеки или каждого документа, просто загруженного в iCloud, в этом анонсе не заявлена. Приглашение конкретных пользователей — отдельный вариант обмена.

Apple также напоминает: у контента с публичным доступом по ссылке нет сквозного шифрования. Даже включённая Advanced Data Protection у владельца или получателей этого не меняет.

Если материал признают вредоносным, компания оставляет за собой право ограничить его размещение, изменить или удалить. Возможны и меры против Apple Account: блокировка аккаунта, запрет регистрации нового на тот же телефон или адрес почты, а при необходимости — обращение к правоохранителям.

При этом подробного определения вредоносного контента Apple не привела. Будут ли проверять ранее созданные ссылки, тоже не уточняется.

RSS: Новости на портале Anti-Malware.ru