


Российские Android-приложения массово научились искать VPN на смартфонах

Российские Android-приложения массово научились искать VPN на смартфонах

Российские Android-приложения массово научились искать VPN на смартфонах

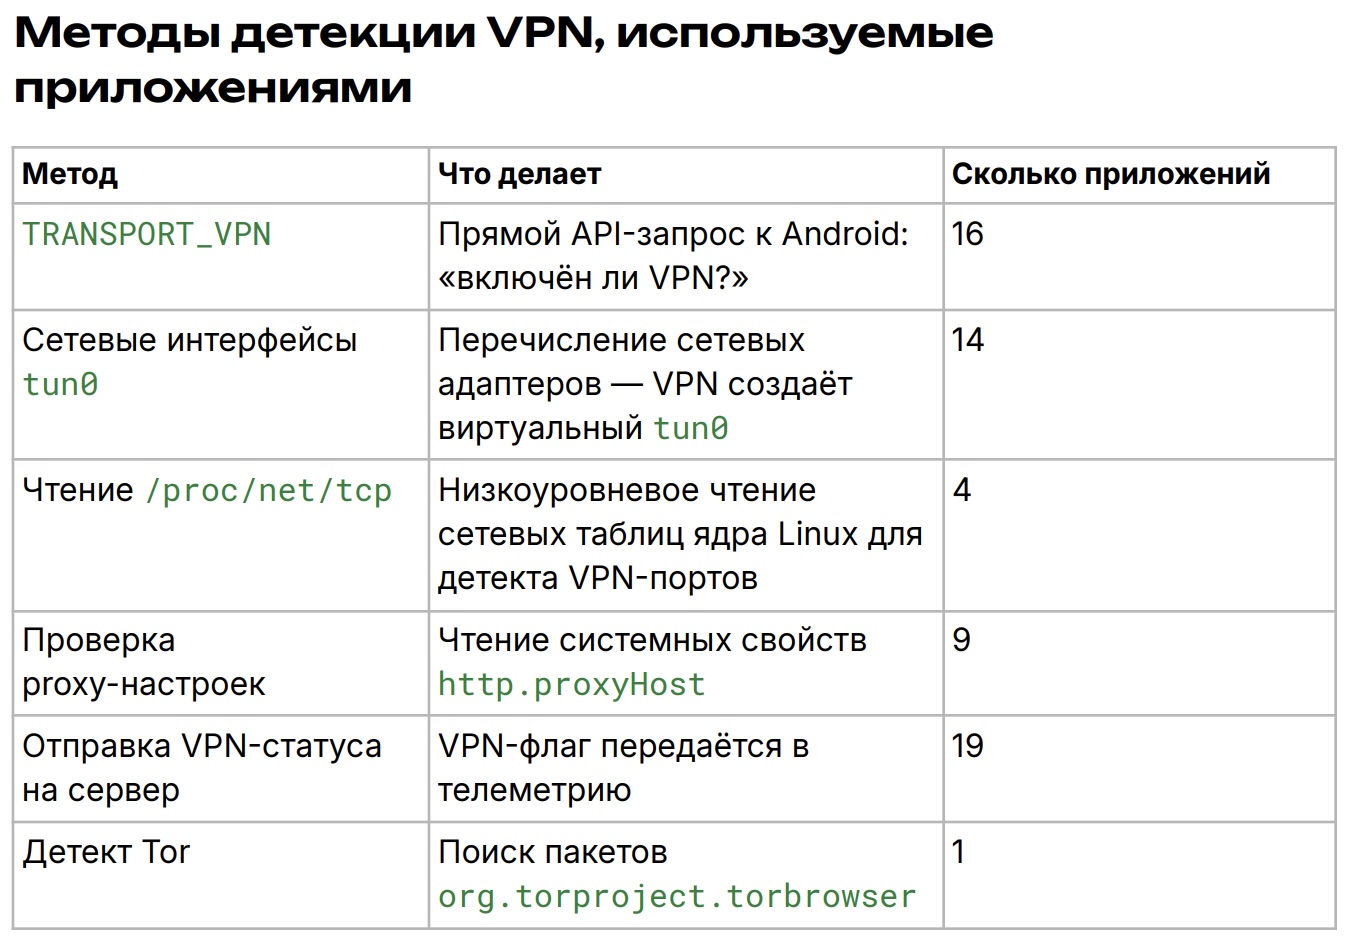
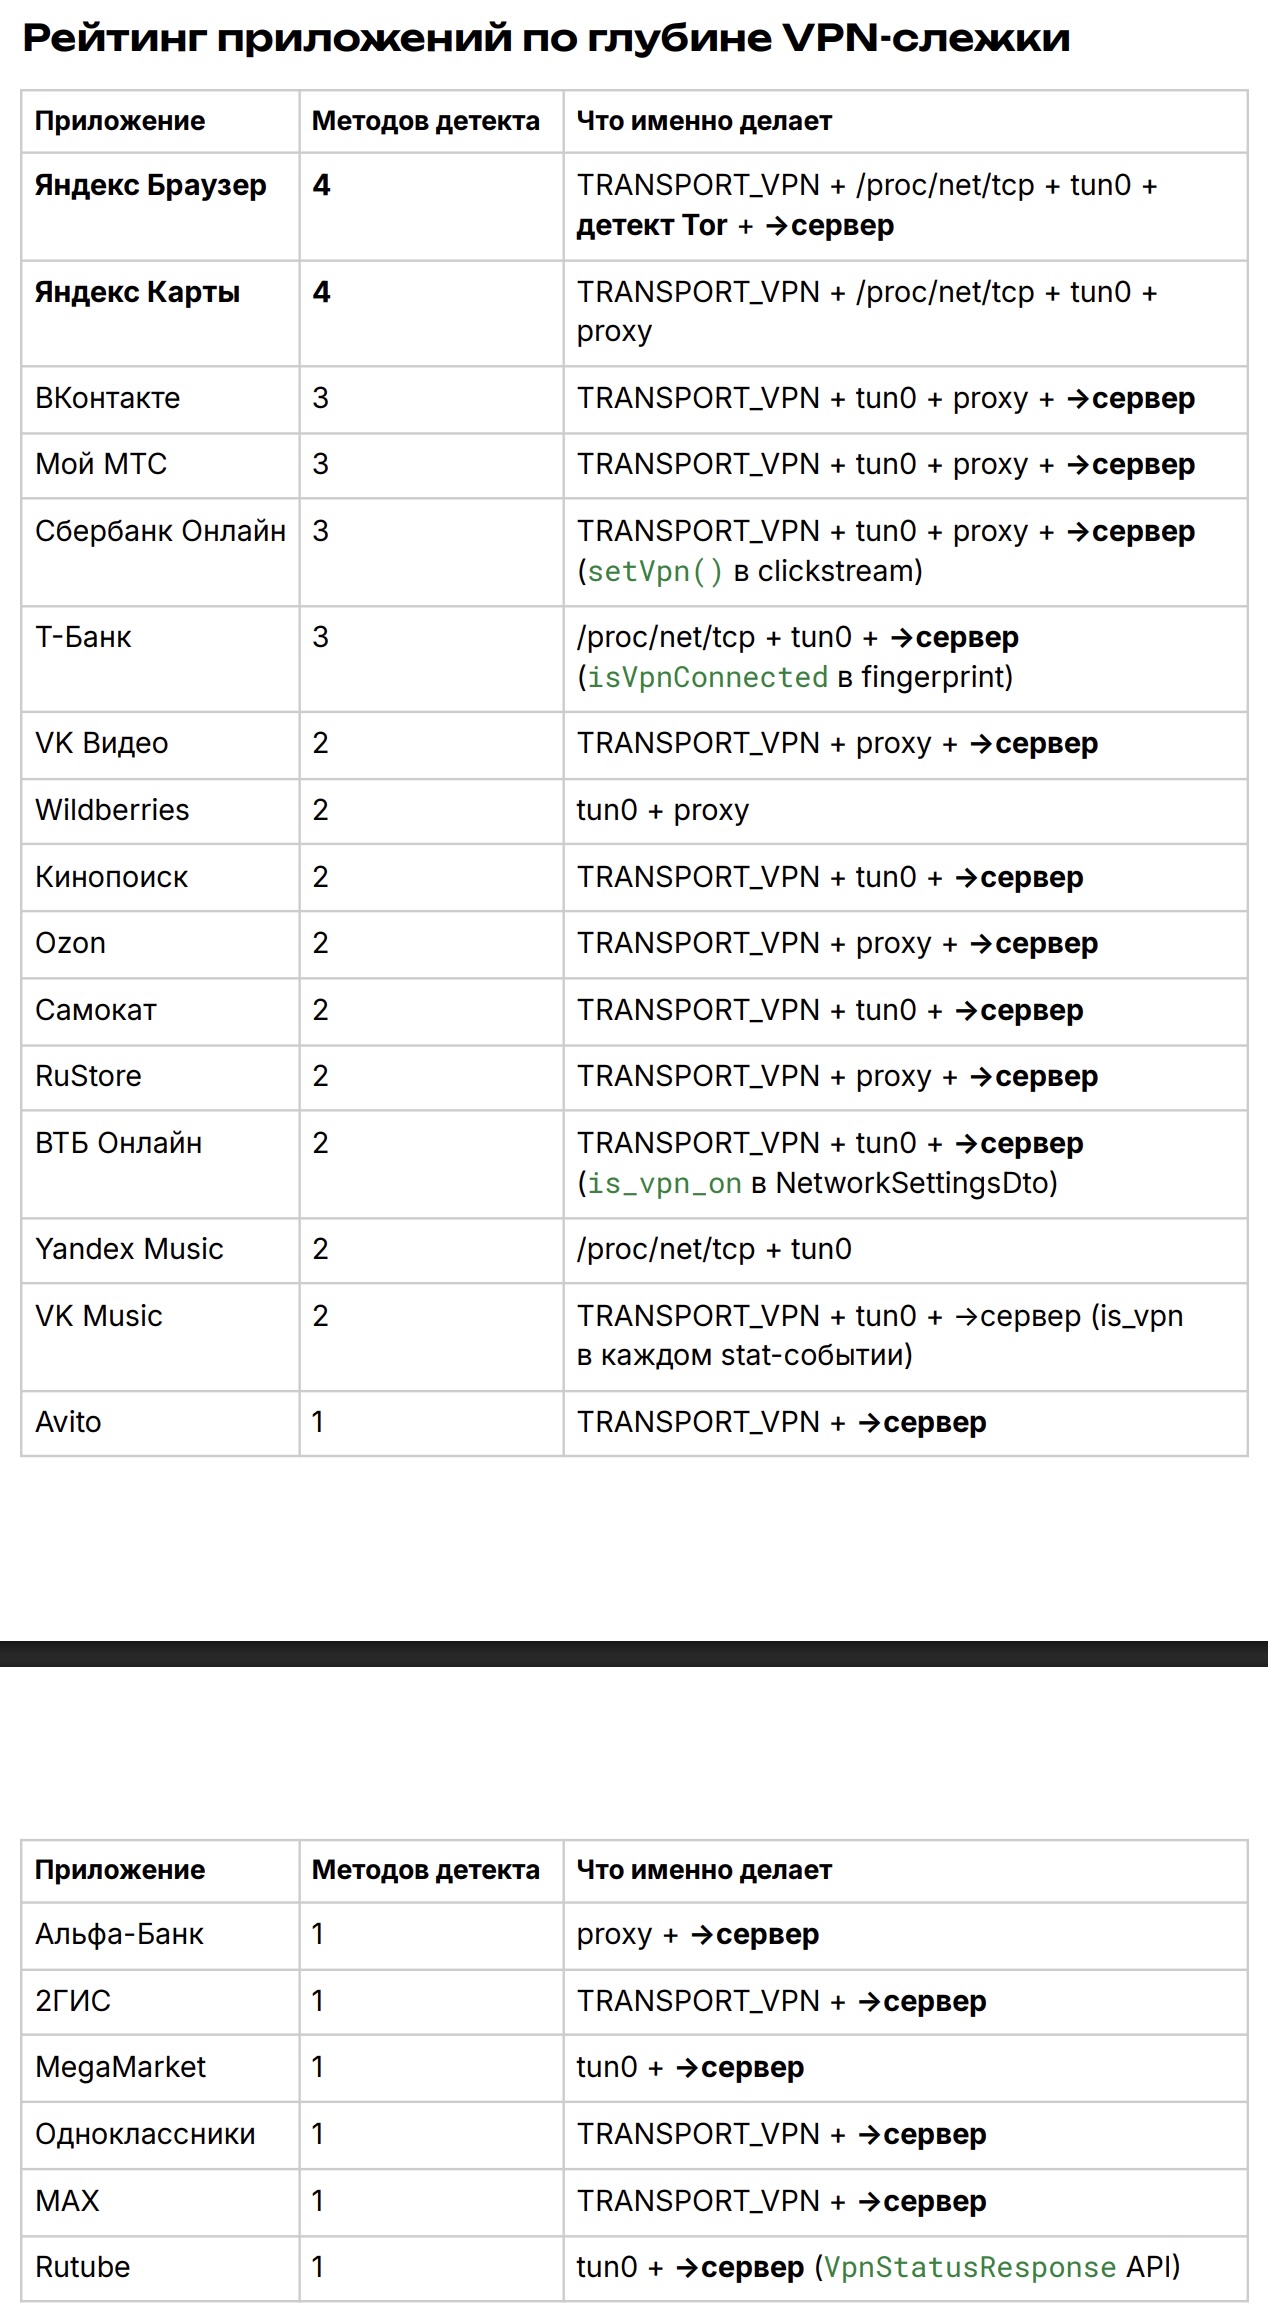
Эксперты RKS Global повторно проверили 30 популярных российских Android-приложений и выяснили, что теперь все они умеют детектировать VPN. Более того, часть приложений, судя по сетевым логам, отправляет такую информацию на свои серверы для дальнейшего анализа.

Семь приложений — Wildberries, «2ГИС», МТС, Ozon, «Мегамаркет», RuStore и «Одноклассники». Все они теперь могут получать полный список установленных VPN-клиентов на устройстве. Раньше такой подход встречался лишь в отдельных случаях.

Исследование называется «Выявление слежки в 30 популярных российских приложениях» (PDF). Специалисты изучали APK-файлы из RuStore и Google Play с помощью статического анализа: декомпилировали приложения и проверяли их по 68 контрольным точкам в 12 категориях. При этом авторы подчёркивают ограничение методики: динамического тестирования на реальных устройствах не проводилось.


Активизация таких проверок связана с рекомендациями регуляторов. Ранее Минцифры попросило операторов связи и ИТ-компании принимать меры против использования средств обхода блокировок. С 15 апреля многие российские платформы начали ограничивать доступ пользователям с включённым VPN, а реальный список таких сервисов оказался шире первоначальных ожиданий.


В Минцифры также заявляли, что российские сервисы доступны пользователям за рубежом. Если же сайт или приложение ошибочно требует отключить VPN, даже когда он не используется, пользователям советуют обращаться в поддержку конкретного сервиса.

Параллельно в открытом доступе появились тестовые проекты для Android, которые демонстрируют способы выявления VPN и прокси на устройстве. Среди них RKNHardering.

Подпишитесь на новости

GhostMap вызывает сбои Android в цикле, достаточно установить приложение

Ни разрешений, ни запуска: специально подготовленному приложению достаточно оказаться в системе, чтобы Android застрял на загрузочной анимации. Исследователи из Bitdefender обнаружили ошибку GhostMap, вызывающую бесконечные падения системного процесса.

Подробности эксперимента команда опубликовала в своём исследовании. Проблема возникает при обработке APK — пакета установки Android.

Системные библиотеки по-разному интерпретируют параметры ZIP-архива, из-за чего чтение повреждённого ресурса может аварийно завершить процесс.

В демонстрации такой ресурс читает system_server. Android перезапускает процесс, тот снова обращается к тому же файлу и снова падает. Само приложение при этом не содержит исполняемого кода.

По данным Bitdefender, ошибка воспроизводится начиная с Android 10. Цикл сбоев показали на Pixel 10 с Android 17 и патчем безопасности от 5 августа 2026 года. Безопасный режим не помог.

Восстановление может потребовать сброса к заводским настройкам с потерей локальных данных. Удаление проблемного файла через ADB иногда возможно, но USB-отладка должна быть включена заранее, а окно для вмешательства ограничено.

На момент публикации патча нет. По словам исследователей, Google сначала закрыла обращение как невоспроизводимое, а после повторного отчёта передала её профильной команде для возможного устранения в будущей версии.

Атак с таким циклом сбоев Bitdefender пока не наблюдала.

RSS: Новости на портале Anti-Malware.ru