


Российские Android-приложения массово научились искать VPN на смартфонах

Российские Android-приложения массово научились искать VPN на смартфонах

Российские Android-приложения массово научились искать VPN на смартфонах

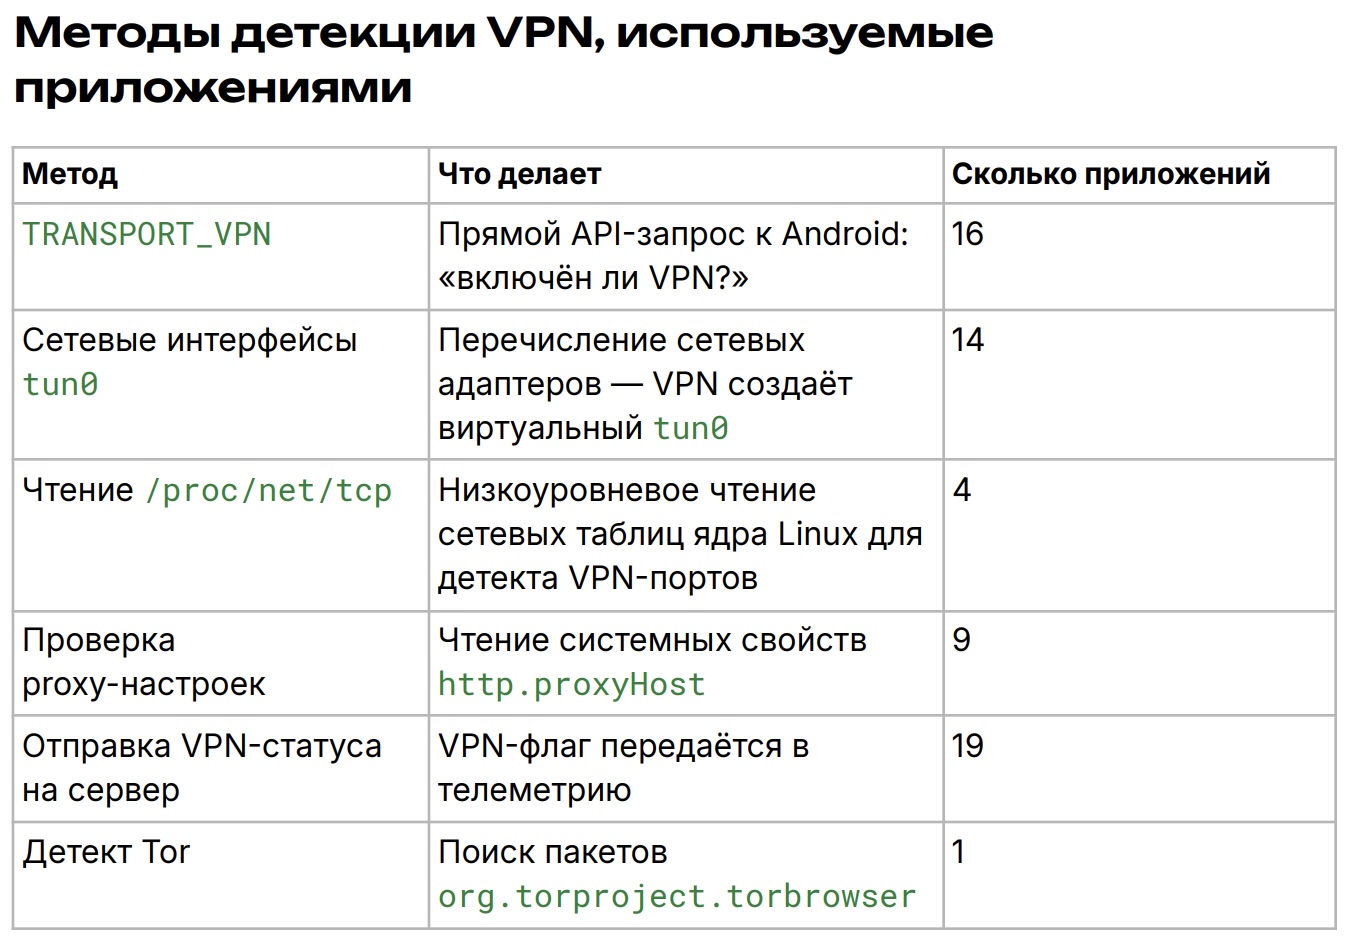
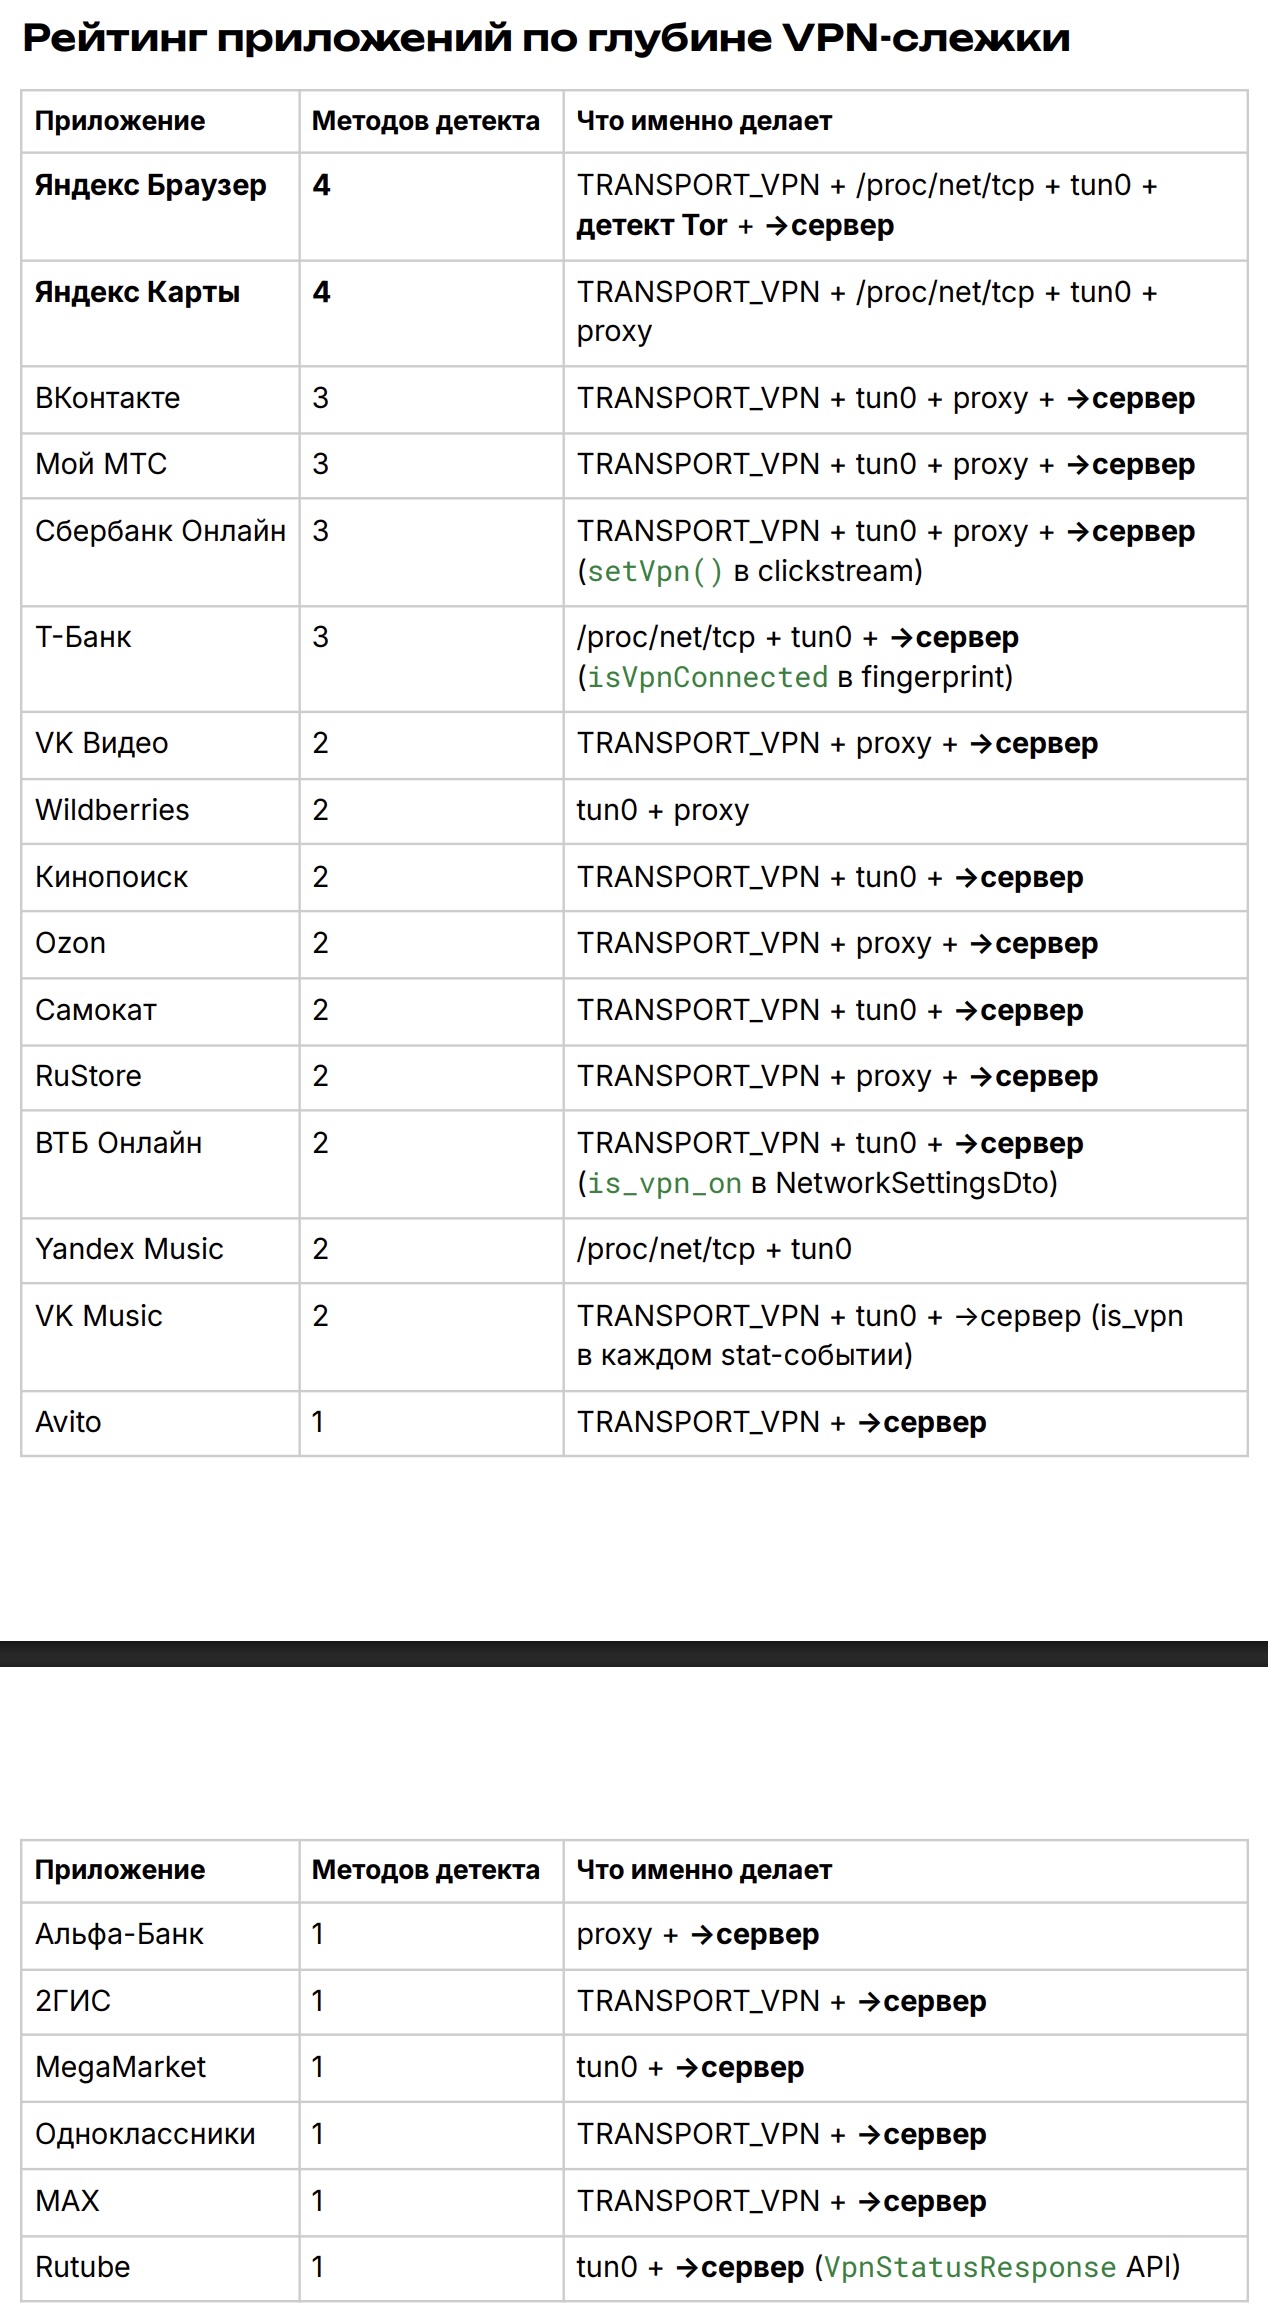
Эксперты RKS Global повторно проверили 30 популярных российских Android-приложений и выяснили, что теперь все они умеют детектировать VPN. Более того, часть приложений, судя по сетевым логам, отправляет такую информацию на свои серверы для дальнейшего анализа.

Семь приложений — Wildberries, «2ГИС», МТС, Ozon, «Мегамаркет», RuStore и «Одноклассники». Все они теперь могут получать полный список установленных VPN-клиентов на устройстве. Раньше такой подход встречался лишь в отдельных случаях.

Исследование называется «Выявление слежки в 30 популярных российских приложениях» (PDF). Специалисты изучали APK-файлы из RuStore и Google Play с помощью статического анализа: декомпилировали приложения и проверяли их по 68 контрольным точкам в 12 категориях. При этом авторы подчёркивают ограничение методики: динамического тестирования на реальных устройствах не проводилось.


Активизация таких проверок связана с рекомендациями регуляторов. Ранее Минцифры попросило операторов связи и ИТ-компании принимать меры против использования средств обхода блокировок. С 15 апреля многие российские платформы начали ограничивать доступ пользователям с включённым VPN, а реальный список таких сервисов оказался шире первоначальных ожиданий.


В Минцифры также заявляли, что российские сервисы доступны пользователям за рубежом. Если же сайт или приложение ошибочно требует отключить VPN, даже когда он не используется, пользователям советуют обращаться в поддержку конкретного сервиса.

Параллельно в открытом доступе появились тестовые проекты для Android, которые демонстрируют способы выявления VPN и прокси на устройстве. Среди них RKNHardering.

Подпишитесь на новости

Патч для опасной уязвимости в Paint не доходит до части пользователей

Paint умеет не только рисовать кривые кружочки, но и добавлять головной боли администраторам. В редакторе Windows 11 исправили уязвимость удалённого выполнения кода, однако часть пользователей не может получить обновление через Microsoft Store.

На проблему обратило внимание Windows Latest: издание проверило собственный компьютер и собрало аналогичные жалобы администраторов.

Уязвимость CVE-2026-83844 раскрыли 13 октября. Она получила 8,1 балла CVSS и статус важной. Ошибка связана с чтением за пределами выделенной области памяти.

Согласно описанию Microsoft, возможна атака по сети без аутентификации и действий пользователя, но сложность эксплуатации оценивается как высокая.

Главный подвох здесь в доставке патча. Paint обновляется через Microsoft Store отдельно от Windows Update. Поэтому свежие накопительные заплатки Windows сами по себе не подтверждают, что редактор защищён.

Сейчас в качестве чистой указывается версия 11.2609.401.0. Однако на проверенном Windows Latest компьютере оставалась 11.2603.251.0, несмотря на включённые автоматические обновления. Другие пользователи также сообщают, что ручная проверка в Store не помогает.

Причина расхождения не установлена: возможны проблемы распространения или ошибка в указанном номере версии. Об известной эксплуатации ошибки в реальных атаках не сообщается.

Проверить номер сборки можно в настройках Paint. Установить стоит последнее доступное обновление из Microsoft Store.

RSS: Новости на портале Anti-Malware.ru