

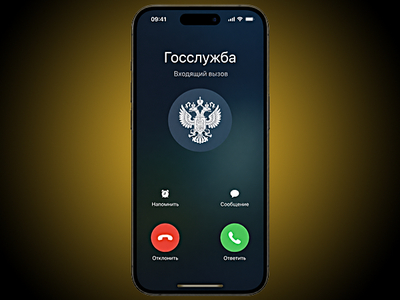

В Москве начали подписывать звонки от госслужб прямо на экране телефона

В Москве начали подписывать звонки от госслужб прямо на экране телефона

В Москве начали подписывать звонки от госслужб прямо на экране телефона

Департамент информационных технологий Москвы запустил пилотный проект по маркировке входящих вызовов с номеров городских горячих линий. Теперь при таком звонке на экране телефона будет отображаться не просто номер, а название ведомства или сервиса.

Пока, по данным ТАСС, в пилоте участвуют операторы «Билайн» и Т2. Маркировка уже работает для семи городских горячих линий и организаций, специалисты которых могут звонить москвичам по заявкам или с информационными сообщениями.

Например, на экране может появиться название КЦ «Московский транспорт», Госинспекции по недвижимости, Единого диспетчерского центра, Департамента труда и социальной защиты населения, системы видеонаблюдения Москвы, Роспотребнадзора по Москве или Фонда МИК.

Названия будут отображаться на кириллице, а при необходимости и на латинице. Идея в том, чтобы человек сразу понимал, кто ему звонит, и не путал официальный городской звонок с неизвестным номером.

В ДИТ Москвы считают, что такая маркировка поможет защитить горожан от мошенников и снизит риск подмены городских номеров. Если на экране отображается название городской службы, пользователю проще понять, что звонок действительно идёт от официальной организации.

После тестирования проект планируют расширить на другие номера городских горячих линий, а также подключить абонентов всех операторов «большой четвёрки».

Подпишитесь на новости

Новые критические патчи PHP выйдут 19 ноября: что стоит проверить заранее

Команда PHP анонсировала новые патчи для всех поддерживаемых версий интерпретатора. Выпуск запланирован на 19 ноября, с 17:00 до 17:30 мск. Среди закрытых уязвимостей есть критические, однако для их эксплуатации требуются нестандартные настройки или необычное окружение.

Об этом разработчики сообщили в официальном уведомлении PHP. Номера исправленных версий и технические подробности опубликуют вместе с релизами.

В Aikido ожидают, что обновления закроют CVE-2026-115560 — уязвимость, допускающую удалённое выполнение кода через механизм отслеживания загрузки файлов. О ней команда PHP предупредила 23 октября, вскоре после экстренного исправления двух ошибок PHP2Shell.

Для эксплуатации CVE-2026-115560 необходимо специфическое сочетание настроек: сервер использует формат сессий php_binary или php_serialize, а приложение переключает его на php перед вызовом session_start(). При этом отслеживание загрузки файлов должно оставаться включённым.

До исправления разработчики рекомендуют для затронутых конфигураций установить session.upload_progress.enabled=0 на уровне сервера и перезапустить все рабочие процессы PHP. Изменять параметр внутри приложения недостаточно: обработка загрузки начинается до выполнения его кода.

Приложения, которые не меняют формат сессий во время работы, могут оставить эту функцию включённой. Если её отключили ещё в октябре, команда PHP рекомендует пока сохранить ограничение.

RSS: Новости на портале Anti-Malware.ru