


В Москве начали подписывать звонки от госслужб прямо на экране телефона

В Москве начали подписывать звонки от госслужб прямо на экране телефона

В Москве начали подписывать звонки от госслужб прямо на экране телефона

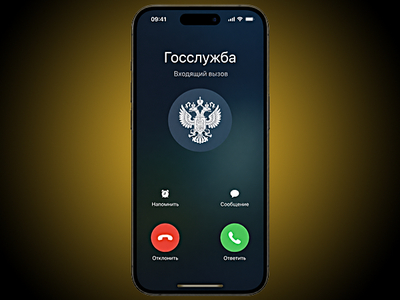
Департамент информационных технологий Москвы запустил пилотный проект по маркировке входящих вызовов с номеров городских горячих линий. Теперь при таком звонке на экране телефона будет отображаться не просто номер, а название ведомства или сервиса.

Пока, по данным ТАСС, в пилоте участвуют операторы «Билайн» и Т2. Маркировка уже работает для семи городских горячих линий и организаций, специалисты которых могут звонить москвичам по заявкам или с информационными сообщениями.

Например, на экране может появиться название КЦ «Московский транспорт», Госинспекции по недвижимости, Единого диспетчерского центра, Департамента труда и социальной защиты населения, системы видеонаблюдения Москвы, Роспотребнадзора по Москве или Фонда МИК.

Названия будут отображаться на кириллице, а при необходимости и на латинице. Идея в том, чтобы человек сразу понимал, кто ему звонит, и не путал официальный городской звонок с неизвестным номером.

В ДИТ Москвы считают, что такая маркировка поможет защитить горожан от мошенников и снизит риск подмены городских номеров. Если на экране отображается название городской службы, пользователю проще понять, что звонок действительно идёт от официальной организации.

После тестирования проект планируют расширить на другие номера городских горячих линий, а также подключить абонентов всех операторов «большой четвёрки».

Подпишитесь на новости

ИИ-агенты смогут искать уязвимости через плагины PT Application Inspector

Positive Technologies выпустила версию 3.0.0 бесплатных плагинов PT Application Inspector с поддержкой ИИ-агентов. Через встроенный MCP-сервер агенты могут запускать поиск уязвимостей в проекте или отдельных изменениях, анализировать результаты и помогать разработчикам исправлять код.

Интеграция по протоколу Model Context Protocol позволяет подключать инструменты с поддержкой MCP, включая OpenCode, Claude Code и Codex.

Агентам доступны сведения об обнаруженных уязвимостях и условиях их эксплуатации. Сами плагины используют статический анализ и показывают потенциальные проблемы безопасности непосредственно в среде разработки.

Для проверки кода после действий агента добавлена функция AI Hooks. Она автоматически проверяет внесённые изменения и сообщает разработчику о возможных уязвимостях. Полное повторное сканирование не требуется, если проект уже прошёл первоначальную проверку.

Функция How to Fix, формирующая с помощью ИИ рекомендации по устранению уязвимостей, стала доступна в Visual Studio Code. Ранее её можно было использовать в JetBrains IDE. Предложенные изменения разработчик может сразу внести в код.

Для How to Fix поддерживаются модели с совместимым API, в том числе развёрнутые на серверах заказчика. Такой вариант позволяет получать рекомендации без передачи исходного кода внешним ИИ-сервисам.

По словам директора по продуктам AppSec и WAF Positive Technologies Антона Жаболенко, компания стремится встроить поиск и исправление уязвимостей в процесс генерации кода, чтобы проверка не оставалась отдельной задачей после завершения разработки.

RSS: Новости на портале Anti-Malware.ru