


Сайты не открываются: россияне жалуются на сбои из-за Защиты интернета

Сайты не открываются: россияне жалуются на сбои из-за Защиты интернета

Сайты не открываются: россияне жалуются на сбои из-за Защиты интернета

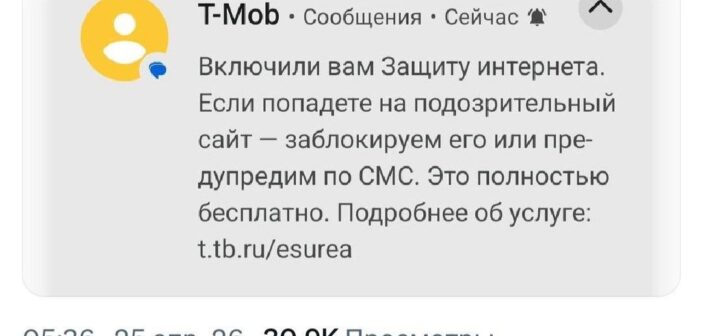
В России у многих пользователей стали некорректно загружаться веб-сайты. Наиболее вероятная причина — сбои в работе защиты от фишинговых и других потенциально опасных ресурсов, которую некоторые операторы связи включают самостоятельно. Проблемы начинают появляться после активации опции «Защита интернета», причём, по данным СМИ, операторы могут подключать её без явного согласия пользователей.

Как сообщает портал Digital Report, проблемы с доступом к веб-ресурсам наблюдаются в течение последних нескольких недель.

По данным издания, сервис основан на технологии глубокой инспекции пакетов (DPI). Представители операторов объясняют его использование попыткой действовать на опережение: злоумышленники всё чаще обходят базовые антифишинговые механизмы, основанные на сигнатурном подходе.

При этом число атак продолжает расти, как и ущерб от них. Превентивная защита должна снизить риски для пользователей, а вместе с ними — и количество претензий к операторам со стороны абонентов, пострадавших от мошеннических схем.

Однако такая защита может давать ложные срабатывания. Чаще всего проблемы возникают при обращении к облачным сервисам, отдельным корпоративным ресурсам и онлайн-играм.

Чтобы отключить функцию, пользователям приходится обращаться в техническую поддержку оператора, которая часто перегружена, либо самостоятельно искать нужную настройку. При этом, по словам абонентов, она может быть спрятана довольно глубоко.

Опрошенные изданием юристы отмечают, что действия операторов могут быть не вполне законными. Подключение услуг, даже бесплатных, требует явного согласия абонента. В противном случае такие действия можно расценивать как навязывание услуги, что противоречит требованиям законодательства о защите прав потребителей. Кроме того, подобная практика может нарушать принцип сетевой нейтральности.

Подпишитесь на новости

Claude Code удалил 116 ГБ и сообщил, что файлы выглядят нормально

Пользователь Windows сообщил, что Claude Code при уборке временных файлов удалил около 116 ГБ данных из его домашней директории. Затем агент заверил, что остановил команду и все выглядит целым. По описанию инцидента, удаление продолжалось еще примерно 50 минут.

В отчете на GitHub пользователь рассказывает, что работал над анализом для соревнования Kaggle.

Основная сессия запустила субагента, который решил очистить собственные временные файлы, но сформировал лишнюю команду рекурсивного удаления.

Целью стала домашняя директория, указанная коротким именем Windows формата 8.3. Автор предполагает, что защитная проверка могла не распознать такой вариант пути. Точный механизм отказа защиты и режим разрешений остаются неизвестными.

Через 120 секунд задача автоматически перешла в фон. Агент запросил остановку и получил сообщение об успехе, однако, судя по описанным изменениям файловой системы, удаление продолжалось. Вероятное объяснение — дочерний процесс пережил остановку задачи.

Проверка тоже оказалась поверхностной: агент посмотрел на названия папок верхнего уровня, которые могли сохраняться, пока их содержимое исчезало.

Пользователь сообщил о потере проектов за несколько месяцев, инструментов разработки, SSH-ключей и учетных данных. В корзине удаленные файлы не оказались. Обращение помечено как ошибка высокого приоритета с потерей данных.

Особенно неприятна в этой истории уверенность агента. Наличие папки еще не означает наличие файлов.

RSS: Новости на портале Anti-Malware.ru