


Сайты не открываются: россияне жалуются на сбои из-за Защиты интернета

Сайты не открываются: россияне жалуются на сбои из-за Защиты интернета

Сайты не открываются: россияне жалуются на сбои из-за Защиты интернета

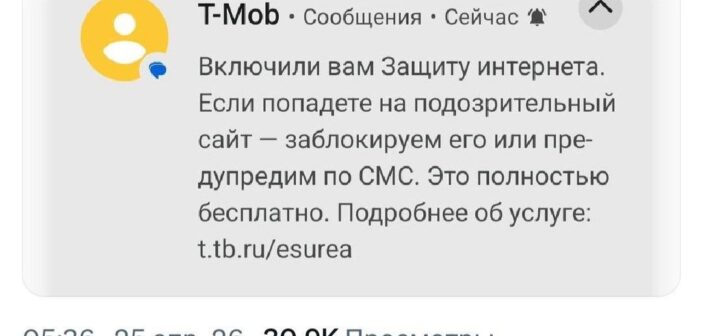
В России у многих пользователей стали некорректно загружаться веб-сайты. Наиболее вероятная причина — сбои в работе защиты от фишинговых и других потенциально опасных ресурсов, которую некоторые операторы связи включают самостоятельно. Проблемы начинают появляться после активации опции «Защита интернета», причём, по данным СМИ, операторы могут подключать её без явного согласия пользователей.

Как сообщает портал Digital Report, проблемы с доступом к веб-ресурсам наблюдаются в течение последних нескольких недель.

По данным издания, сервис основан на технологии глубокой инспекции пакетов (DPI). Представители операторов объясняют его использование попыткой действовать на опережение: злоумышленники всё чаще обходят базовые антифишинговые механизмы, основанные на сигнатурном подходе.

При этом число атак продолжает расти, как и ущерб от них. Превентивная защита должна снизить риски для пользователей, а вместе с ними — и количество претензий к операторам со стороны абонентов, пострадавших от мошеннических схем.

Однако такая защита может давать ложные срабатывания. Чаще всего проблемы возникают при обращении к облачным сервисам, отдельным корпоративным ресурсам и онлайн-играм.

Чтобы отключить функцию, пользователям приходится обращаться в техническую поддержку оператора, которая часто перегружена, либо самостоятельно искать нужную настройку. При этом, по словам абонентов, она может быть спрятана довольно глубоко.

Опрошенные изданием юристы отмечают, что действия операторов могут быть не вполне законными. Подключение услуг, даже бесплатных, требует явного согласия абонента. В противном случае такие действия можно расценивать как навязывание услуги, что противоречит требованиям законодательства о защите прав потребителей. Кроме того, подобная практика может нарушать принцип сетевой нейтральности.

Подпишитесь на новости

40 млрд наблюдений: исследователи нашли гигантский DNS-туннель

Служебный DNS-трафик неожиданно превратился в поток, перегрузивший систему приема данных DomainTools. В начале марта один домен создавал до 500 тыс. наблюдений в секунду — примерно половину обычной нагрузки всей системы компании.

В исследовании DomainTools говорится, что за несколько дней домен supaghost[.]cc набрал около 40 млрд наблюдений, прежде чем его начали фильтровать.

Почти весь поток состоял из TXT-записей. По структуре данных исследователи определили признаки VPN поверх DNS: сетевые пакеты упаковываются в запросы и ответы, а отдельный узел выпускает их дальше в интернет. Такой механизм позволяет передавать информацию через канал, который обычно обслуживает разрешение доменных имен.


Позднее похожая активность распространилась более чем на сотню доменов. Среди них оказалось непропорционально много адресов в зоне .ir. Большинство зарегистрировали осенью 2025 года, но до мартовского всплеска они оставались неактивными.

По словам автора, внешние признаки указывают на Иран или соседние территории. Он допускает, что происходило экстренное резервное копирование данных за пределы страны, возможно связанное с властями. Пока это только гипотеза, поскольку содержимое трафика исследователи не расшифровывали.

Число наблюдений также нельзя превращать в объем вывезенных данных.

RSS: Новости на портале Anti-Malware.ru