


Сайты не открываются: россияне жалуются на сбои из-за Защиты интернета

Сайты не открываются: россияне жалуются на сбои из-за Защиты интернета

Сайты не открываются: россияне жалуются на сбои из-за Защиты интернета

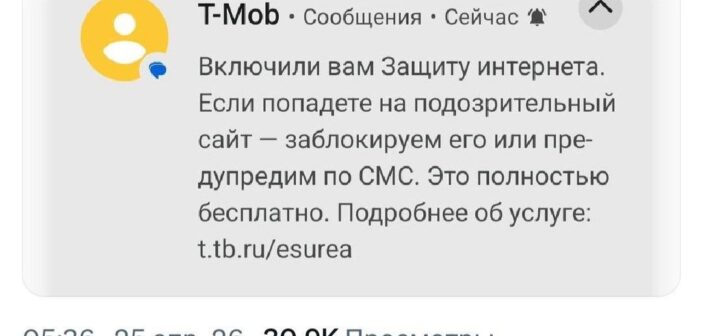
В России у многих пользователей стали некорректно загружаться веб-сайты. Наиболее вероятная причина — сбои в работе защиты от фишинговых и других потенциально опасных ресурсов, которую некоторые операторы связи включают самостоятельно. Проблемы начинают появляться после активации опции «Защита интернета», причём, по данным СМИ, операторы могут подключать её без явного согласия пользователей.

Как сообщает портал Digital Report, проблемы с доступом к веб-ресурсам наблюдаются в течение последних нескольких недель.

По данным издания, сервис основан на технологии глубокой инспекции пакетов (DPI). Представители операторов объясняют его использование попыткой действовать на опережение: злоумышленники всё чаще обходят базовые антифишинговые механизмы, основанные на сигнатурном подходе.

При этом число атак продолжает расти, как и ущерб от них. Превентивная защита должна снизить риски для пользователей, а вместе с ними — и количество претензий к операторам со стороны абонентов, пострадавших от мошеннических схем.

Однако такая защита может давать ложные срабатывания. Чаще всего проблемы возникают при обращении к облачным сервисам, отдельным корпоративным ресурсам и онлайн-играм.

Чтобы отключить функцию, пользователям приходится обращаться в техническую поддержку оператора, которая часто перегружена, либо самостоятельно искать нужную настройку. При этом, по словам абонентов, она может быть спрятана довольно глубоко.

Опрошенные изданием юристы отмечают, что действия операторов могут быть не вполне законными. Подключение услуг, даже бесплатных, требует явного согласия абонента. В противном случае такие действия можно расценивать как навязывание услуги, что противоречит требованиям законодательства о защите прав потребителей. Кроме того, подобная практика может нарушать принцип сетевой нейтральности.

Подпишитесь на новости

В корпоративную сеть — по пропуску: Конфидент представил NAC Dallas Lock

Подключиться к корпоративной сети и гулять по её ресурсам как по собственному двору — так себе политика безопасности. «Конфидент» представил NAC Dallas Lock: комплекс для централизованного управления доступом стационарных и мобильных устройств к защищённым сегментам сети.

Как объясняет разработчик, перед подключением устройство проходит аутентификацию и авторизацию.

Ему назначаются уровень доступа, доверенная зона и IP-адрес из соответствующего пула. Для сотрудников, подрядчиков и администраторов можно создать разные профили: каждому — свои ресурсы.

Удалённое подключение работает через зашифрованное IPsec-соединение. Комплекс поддерживает аудит подключений и инвентаризацию активов. Администратор может отслеживать подключённые Android-устройства и отзывать доступ.

Потеряли телефон или расстались с сотрудником — соединение можно принудительно разорвать, а аутентификационные данные удалить. Сохранившийся профиль доступа после этого уже не поможет.

В состав решения входят Единый Центр Управления Dallas Lock, WAF Dallas Lock в роли шлюза и маршрутизатора, сервер аутентификации и агенты для Windows, Linux и Android.

Есть нюанс со сроками: отчёты о соответствии устройства политикам безопасности и изоляция устройств, не прошедших проверку, на сайте обозначены как функции следующего релиза.

Поэтому проверку установленного ПО, конфигурации и целостности системы пока рано записывать в возможности первой версии. Новую версию разработчик планирует выпустить в декабре 2026 года. Первая версия уже доступна для приобретения и пилотирования.

RSS: Новости на портале Anti-Malware.ru