


Windows 11 наконец перестанет навязывать обновления при выключении ПК

Windows 11 наконец перестанет навязывать обновления при выключении ПК

Windows 11 наконец перестанет навязывать обновления при выключении ПК

Microsoft тестирует долгожданное изменение в Windows 11: система больше не будет принудительно устанавливать ожидающие обновления, если пользователь выбрал обычное «Завершение работы» или «Перезагрузку».

Раньше всё работало не так очевидно. Даже если нажать «Завершение работы» или «Перезагрузка», Windows могла начать установку важных обновлений, особенно если они уже какое-то время ожидали перезагрузки.

Это раздражало пользователей, которым нужно было быстро выключить ноутбук, перезагрузить десктоп или уехать, не дожидаясь завершения установки.

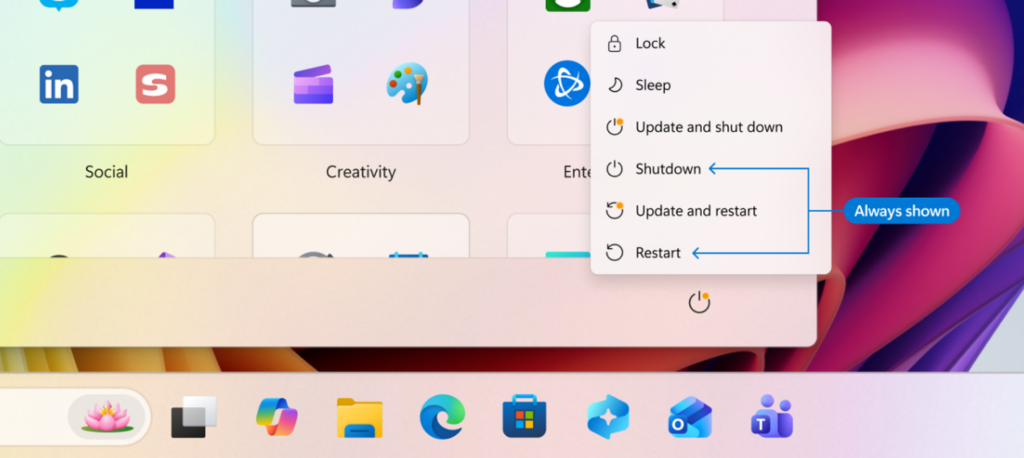
Теперь варианты в меню будут более адекватно разделены:

  • «Завершение работы»;
  • «Перезагрузка»;
  • «Обновить и завершить работу»;
  • «Обновить и перезагрузить».


Главное отличие в том, что первые два пункта теперь должны работать без установки обновлений.

По словам Microsoft, у разработчиков стояла задача сделать процесс более предсказуемым. Если человеку нужен быстрый перезапуск или выключение перед поездкой, система должна выполнить именно это действие.

Пока новшество тестируется в сборке Windows 11 Build 26300.8289 и доступно только участникам программы Windows Insider. Когда функция появится у всех пользователей, пока неизвестно.

При этом Microsoft уже исправила похожую проблему с кнопкой «Обновить и завершить работу». Раньше Windows могла после установки обновлений не выключить компьютер, а перезагрузить его. Исправление этой ошибки вышло в октябре 2025 года.

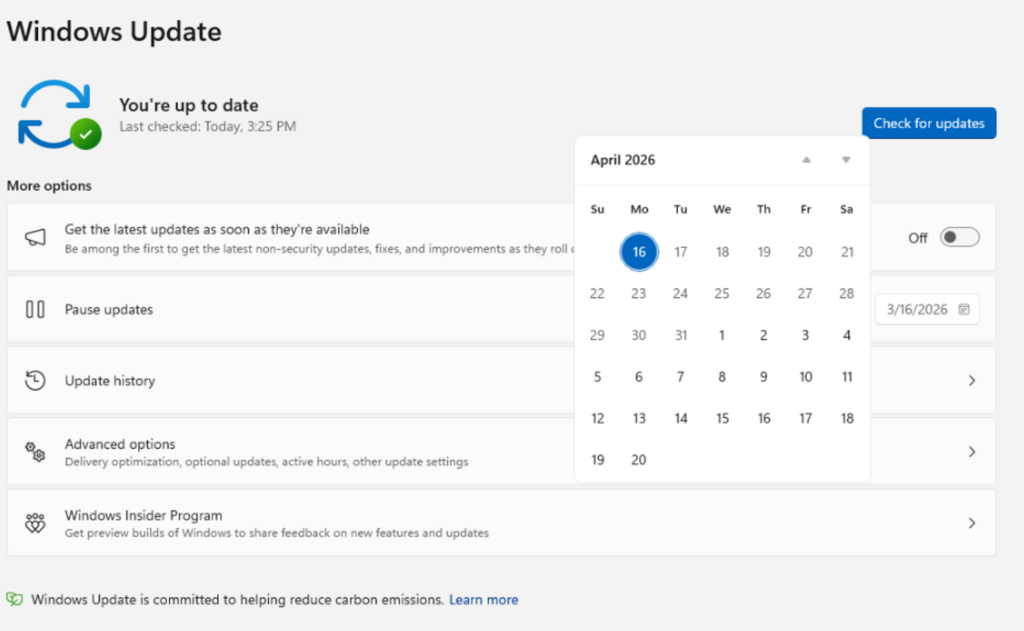
Кроме того, компания работает над более гибким управлением обновлениями. В тестовых версиях Windows 11 появилась возможность ставить обновления на паузу до 35 дней и выбирать дату в календаре.

Подпишитесь на новости

Отключите HTTP/2 или обновитесь: Apache исправил критическую уязвимость

Разработчики Apache HTTP Server выпустили версию 2.4.71 с патчем для критической уязвимости CVE-2026-119618. Ошибка находится в модуле mod_http2, который отвечает за работу с протоколом HTTP/2, и может привести к удаленному выполнению кода. Уязвимы версии сервера с 2.4.55 по 2.4.70, а также отдельные сборки модуля mod_h2 с 2.0.8 по 2.0.42.

Описание уязвимости опубликовано в бюллетене Apache. Проблема связана с состоянием гонки в функции assign_headers(): несколько потоков обращаются к общим данным без нужной синхронизации, и это может повредить память сервера.

Первым об ошибке 26 октября сообщил сканер опенсорс-кода Anthropic. 3 ноября ту же уязвимость независимо нашли Энтони Уимс и Саймон Сканнелл из Google Cloud Vulnerability Research.

Red Hat оценила уязвимость в 9,8 балла из 10 по шкале CVSS. По данным компании, неаутентифицированный злоумышленник может получить контроль над процессом веб-сервера. Атаке подвержены только серверы с включенным HTTP/2, конфигурации с одним HTTP/1.1 в безопасности.

Red Hat также сообщила, что в открытых исследованиях уже показан надежный эксплойт. Опубликованный на GitHub PoC при этом вызывает только повреждение памяти и падение процессов.

По оценке Wiz, ресурсы с уязвимыми версиями Apache есть в 64% облачных сред, а в 51% они доступны из интернета. Настройки серверов в этих цифрах не учтены.

Администраторам рекомендуют обновиться до 2.4.71. Если это пока невозможно, атаку можно предотвратить, временно отключив HTTP/2. В той же версии исправлены еще две уязвимости: CVE-2026-106023 в модуле mod_md, из-за которой падают процессы сервера, и CVE-2026-109163 в mod_vhost_alias с низким уровнем опасности.

RSS: Новости на портале Anti-Malware.ru