


BI.ZONE решила подвинуть Kaspersky и Positive Technologies на рынке ESP

BI.ZONE решила подвинуть Kaspersky и Positive Technologies на рынке ESP

BI.ZONE решила подвинуть Kaspersky и Positive Technologies на рынке ESP

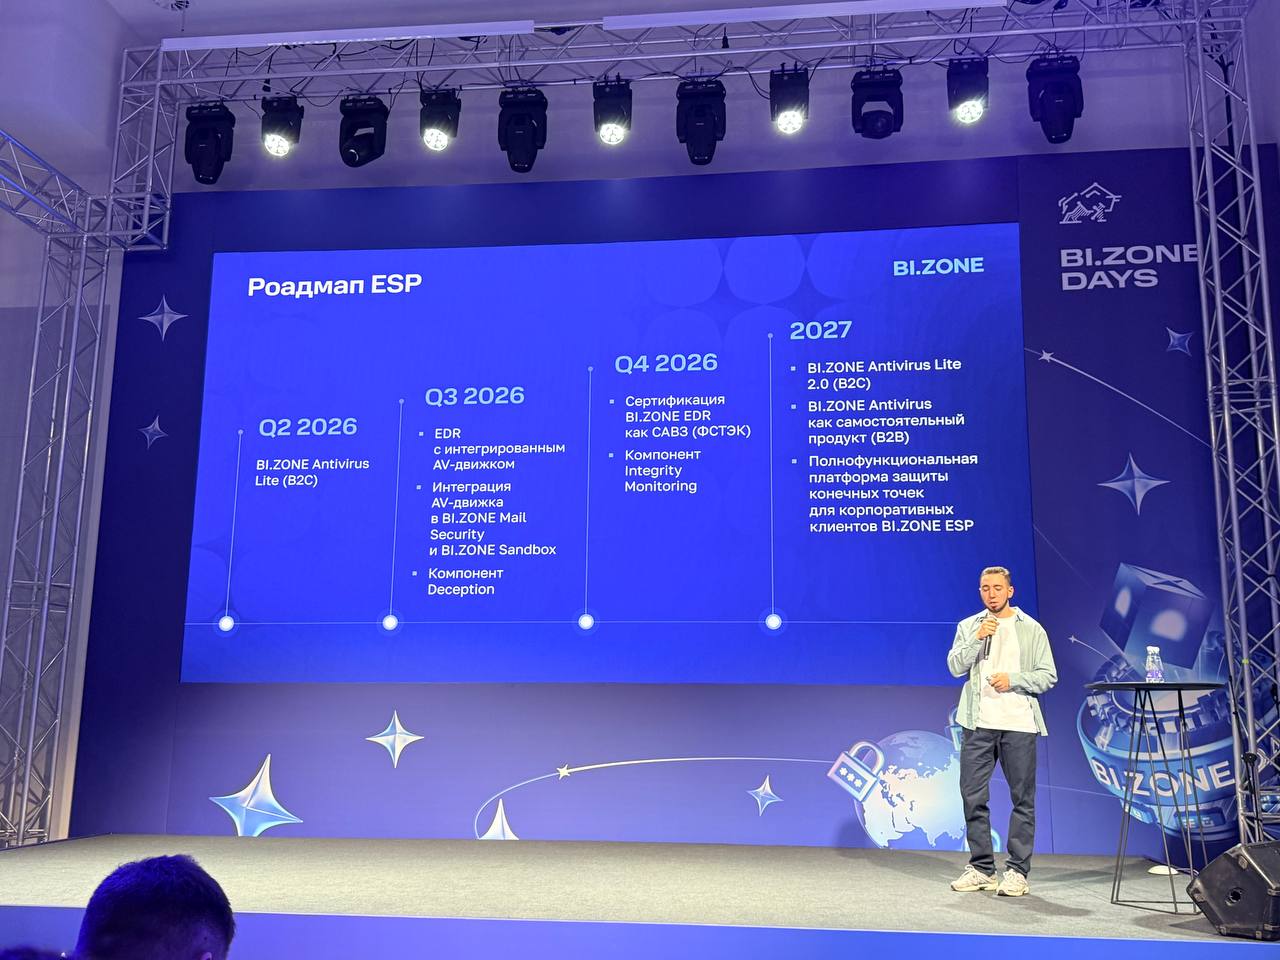
Судя по презентации на BI.ZONE Days, компания намерена к 2027 году не просто выйти в лобовую конкуренцию с «Лабораторией Касперского», Dr.Web и Positive Technologies на рынке защиты конечных точек, но и параллельно собрать собственный полноценный стек под XDR.

План у BI.ZONE такой: свой сетевой контур, свой NGFW, свой NSP, и всё это в итоге должно сложиться в полноценную XDR-платформу.

Ключевой опорой для этого курса стала покупка Nano Security летом 2025 года. Именно этот актив, судя по логике представленных дорожных карт, теперь должен помочь BI.ZONE построить не просто очередной EDR, а полноценную Endpoint Security Platform. Причём такую, которая позволит компании попытаться подвинуть лидеров рынка: Kaspersky, Dr.Web и Positive Technologies.

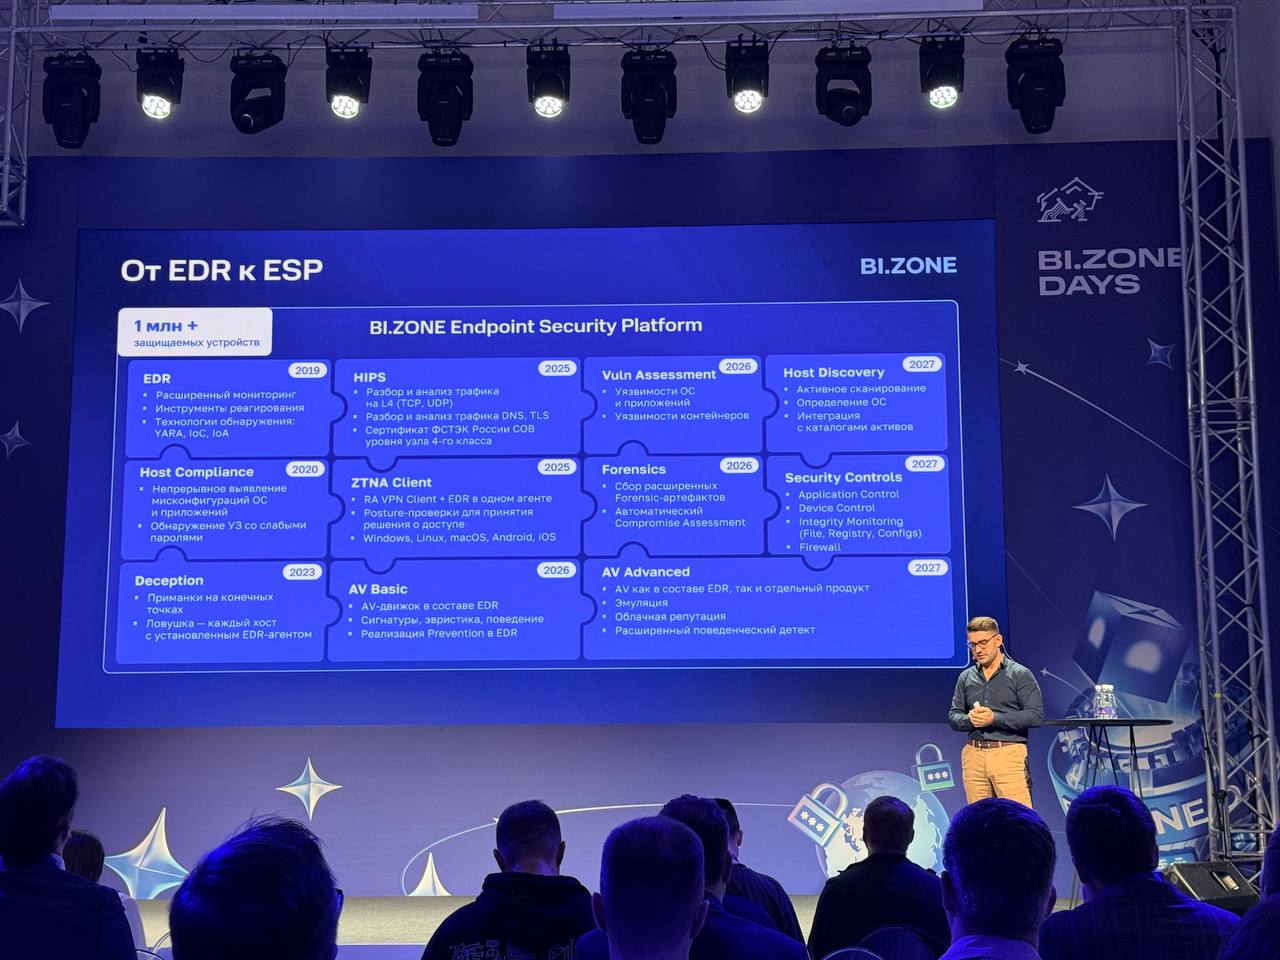
На слайдах BI.ZONE рисует красивую эволюцию «от EDR к ESP». В платформу уже включены или запланированы EDR, HIPS, Host Compliance, Deception, ZTNA Client, Vulnerability Assessment, Forensics, AV Basic, AV Advanced, Host Discovery и Security Controls.


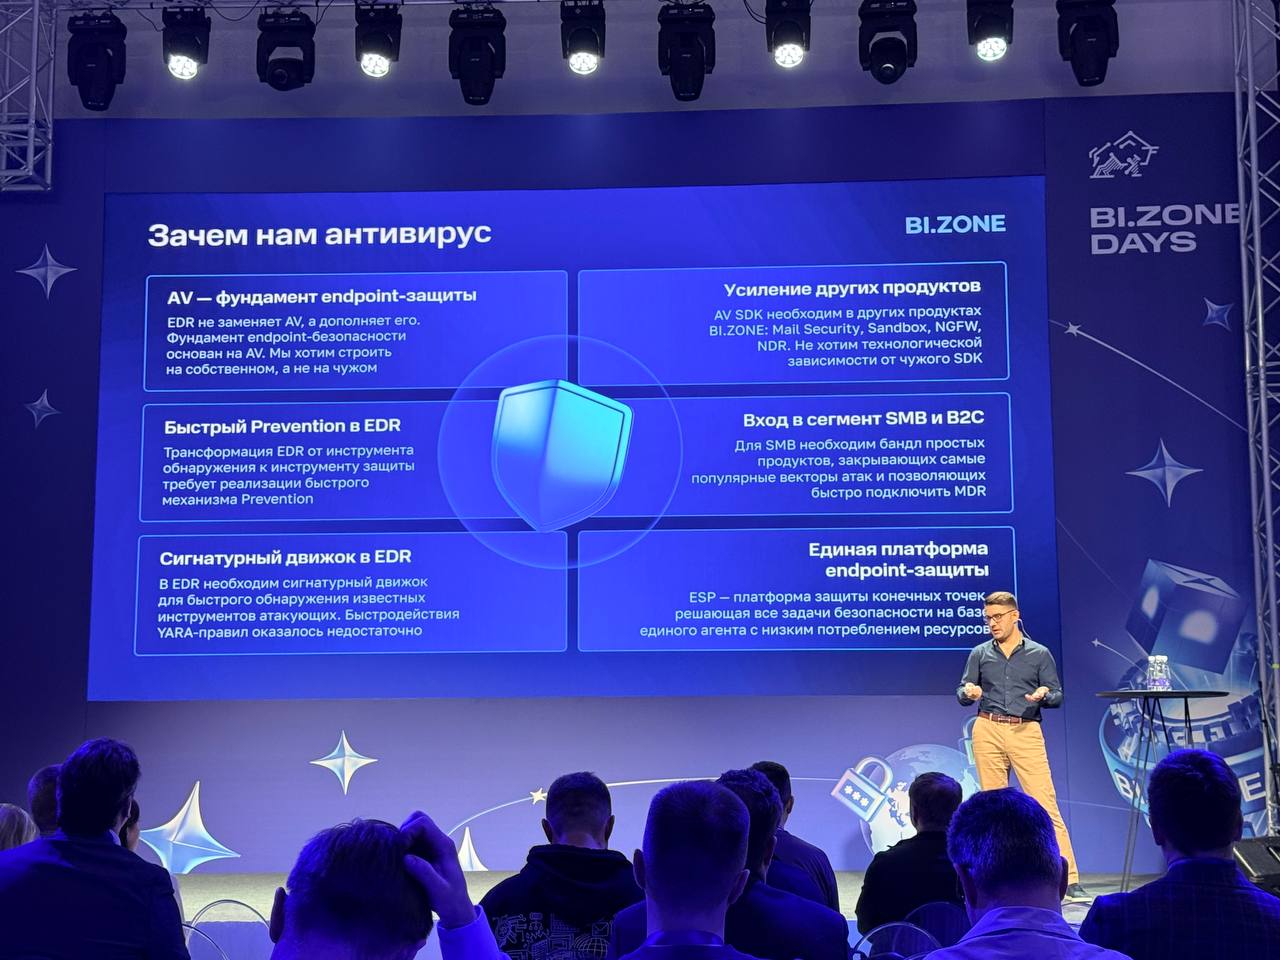
Отдельно компания объясняет, зачем ей вообще понадобился антивирус: без него не построить фундамент защиты конечных точек, не получить сигнатурный движок и не собрать единую платформу защиты конечных точек на базе одного агента.


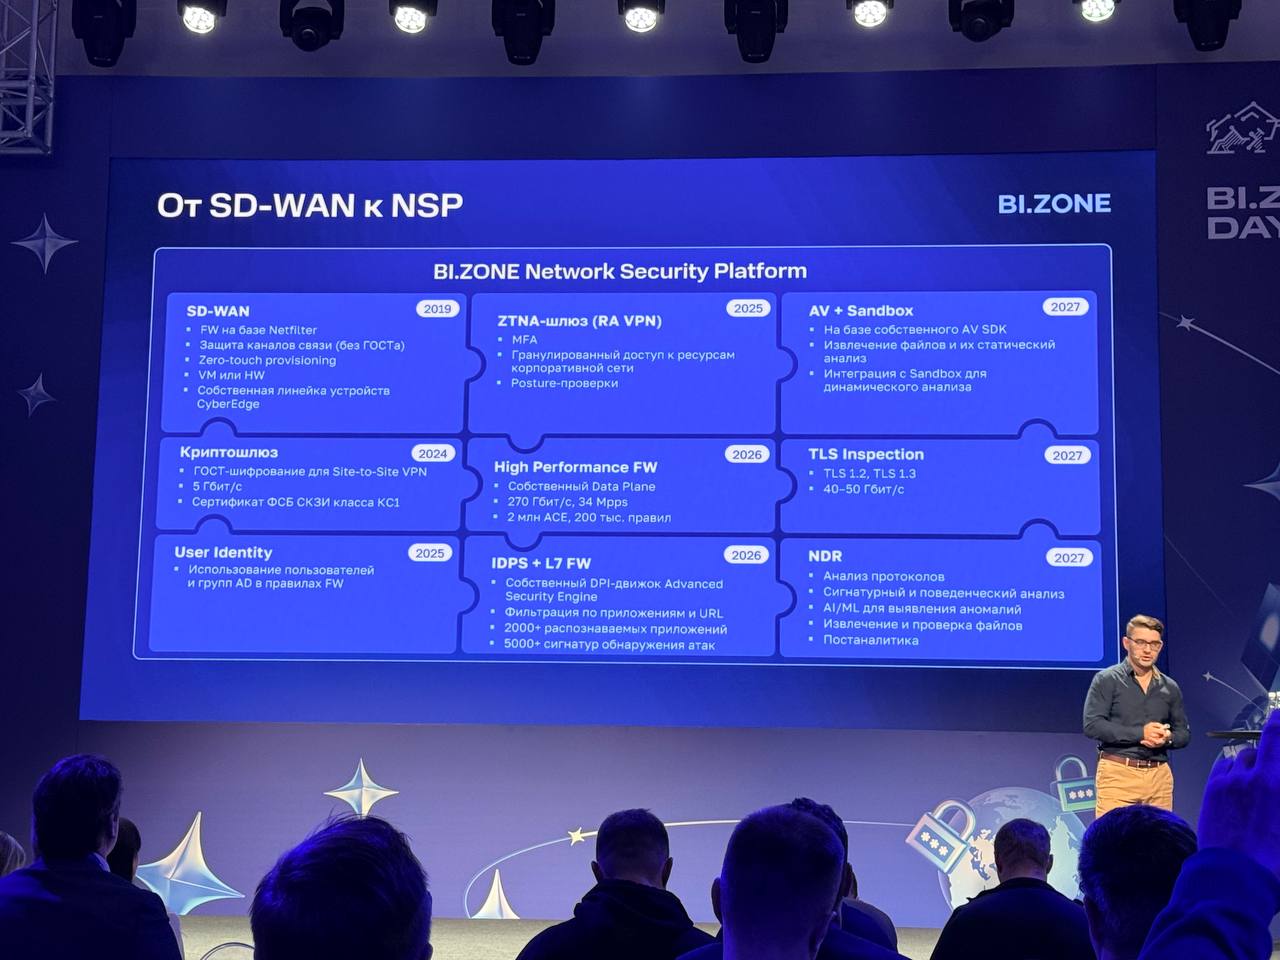
Но и это не всё. По сетевому направлению компания строит BI.ZONE Network Security Platform — фактически свою платформу сетевой безопасности, в которую уже входят SD-WAN, криптошлюз, User Identity и ZTNA-шлюз, а к 2026–2027 годам должны добавиться High Performance Firewall, IDPS + L7 FW, TLS Inspection, AV + Sandbox и NDR.


Отдельный аттракцион — заход в B2C. BI.ZONE, судя по дорожной карте, к 2026 году планирует выпустить BI.ZONE Antivirus Lite для обычных пользователей, а к 2027 — уже полноценный антивирус как самостоятельный продукт.


Смело. Особенно с учётом того, что рынок потребительских антивирусов — это постоянная гонка за качеством детекта, ложными срабатываниями и доверием пользователей. Но план есть план.

План, конечно, дерзкий. Удачи. :)

Подпишитесь на новости

Аладдин представил LiveTSM для доверенной загрузки Windows и Linux

«Аладдин» вывел на рынок Aladdin LiveTSM — средство доверенной загрузки для рабочих станций, серверов и объектов КИИ. Решение проверяет компоненты загрузки до запуска ОС и не требует изменения прошивки платформы. По данным компании, продукт сертифицирован ФСТЭК России по четвёртому уровню доверия, сертификат № 5124.

Как следует из описания Aladdin LiveTSM, модуль использует UEFI Secure Boot с настройкой ключей в режиме Custom.

Он проверяет собственное состояние, пользователя, аппаратный профиль и заданные объекты загрузки. При нарушении политики запуск блокируется, а событие записывается в журнал.

В Windows 10 и 11 решение проверяет целостность штатного загрузчика и передаёт ему управление. Для Linux предусмотрены два режима: прямая загрузка с проверкой ядра, начальной файловой системы и параметров командной строки либо запуск через проверенный штатный загрузчик. Поддерживается единый образ загрузки Unified Kernel Image.

Линейка включает три модели с интерфейсом USB. Встраиваемая TSMX-T110 предназначена для автоматической загрузки серверов, банкоматов и другого оборудования без локального пользователя. TSMX-E110 устанавливается внутри стационарных рабочих станций и требует аутентификации. Внешняя TSMX-C110 подключается к USB Type-A и рассчитана на ноутбуки и настольные ПК.

Для внутренних моделей доступны исполнения в корпусе JaCarta XL с переходником к USB-разъёму материнской платы и в виде платы M.2 2230 с поддержкой USB 2.0.

Компания подтвердила совместимость с Astra Linux 1.8, РЕД ОС 8, Альт 8 СП, РОСА «Хром», Windows 10 и 11.

RSS: Новости на портале Anti-Malware.ru