


BI.ZONE решила подвинуть Kaspersky и Positive Technologies на рынке ESP

BI.ZONE решила подвинуть Kaspersky и Positive Technologies на рынке ESP

BI.ZONE решила подвинуть Kaspersky и Positive Technologies на рынке ESP

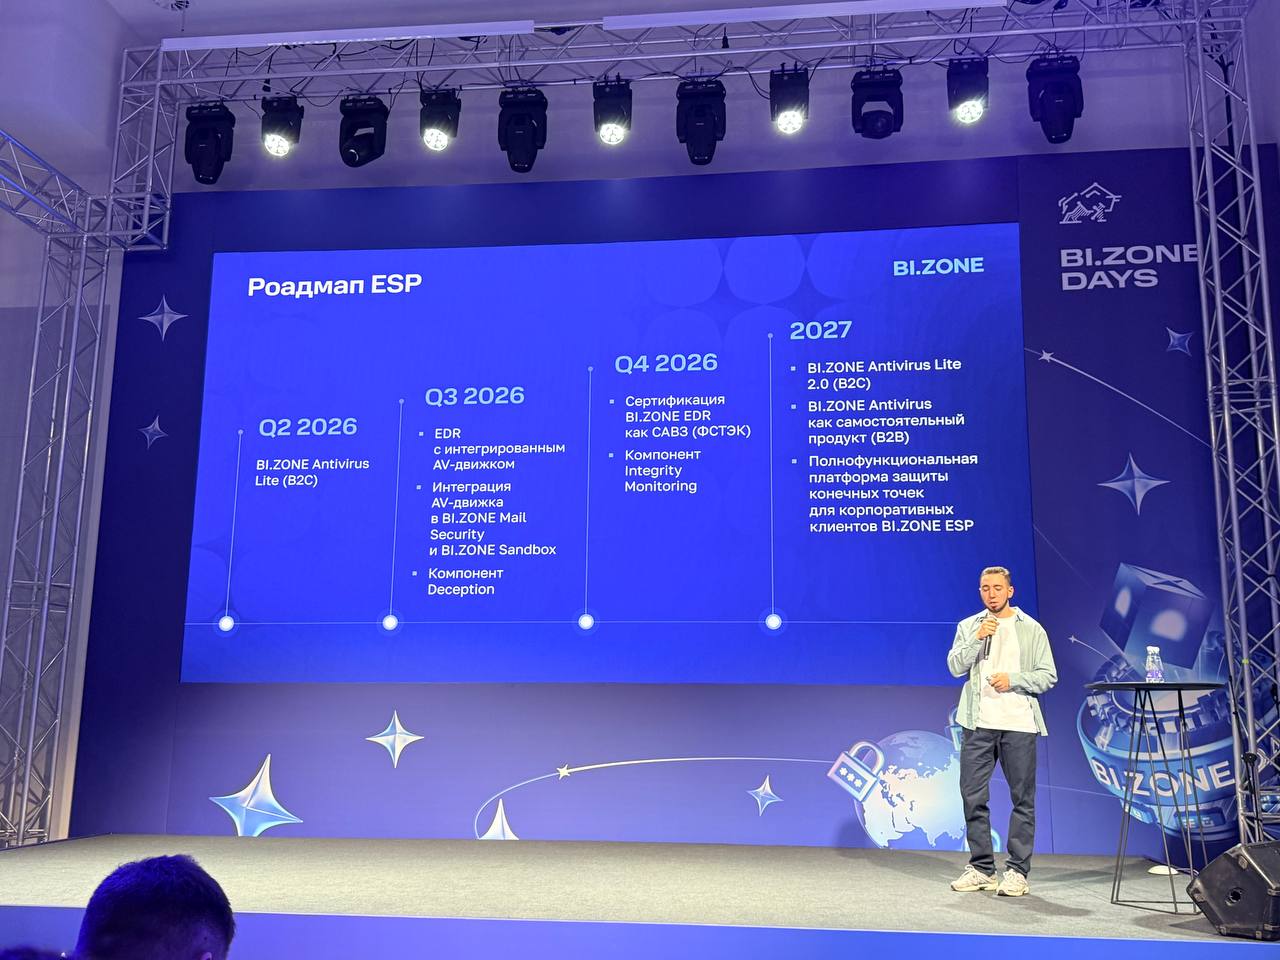
Судя по презентации на BI.ZONE Days, компания намерена к 2027 году не просто выйти в лобовую конкуренцию с «Лабораторией Касперского», Dr.Web и Positive Technologies на рынке защиты конечных точек, но и параллельно собрать собственный полноценный стек под XDR.

План у BI.ZONE такой: свой сетевой контур, свой NGFW, свой NSP, и всё это в итоге должно сложиться в полноценную XDR-платформу.

Ключевой опорой для этого курса стала покупка Nano Security летом 2025 года. Именно этот актив, судя по логике представленных дорожных карт, теперь должен помочь BI.ZONE построить не просто очередной EDR, а полноценную Endpoint Security Platform. Причём такую, которая позволит компании попытаться подвинуть лидеров рынка: Kaspersky, Dr.Web и Positive Technologies.

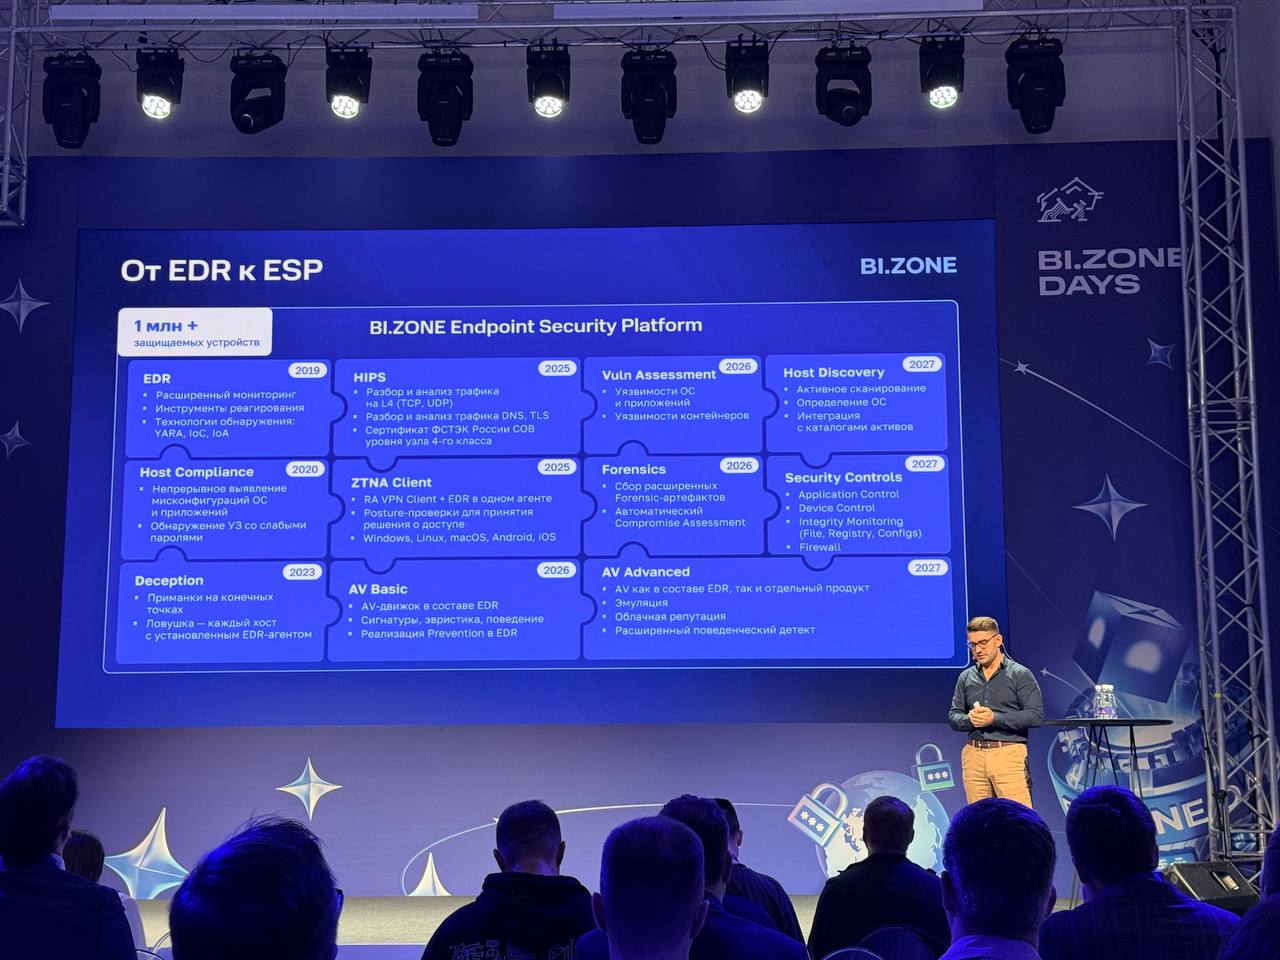
На слайдах BI.ZONE рисует красивую эволюцию «от EDR к ESP». В платформу уже включены или запланированы EDR, HIPS, Host Compliance, Deception, ZTNA Client, Vulnerability Assessment, Forensics, AV Basic, AV Advanced, Host Discovery и Security Controls.


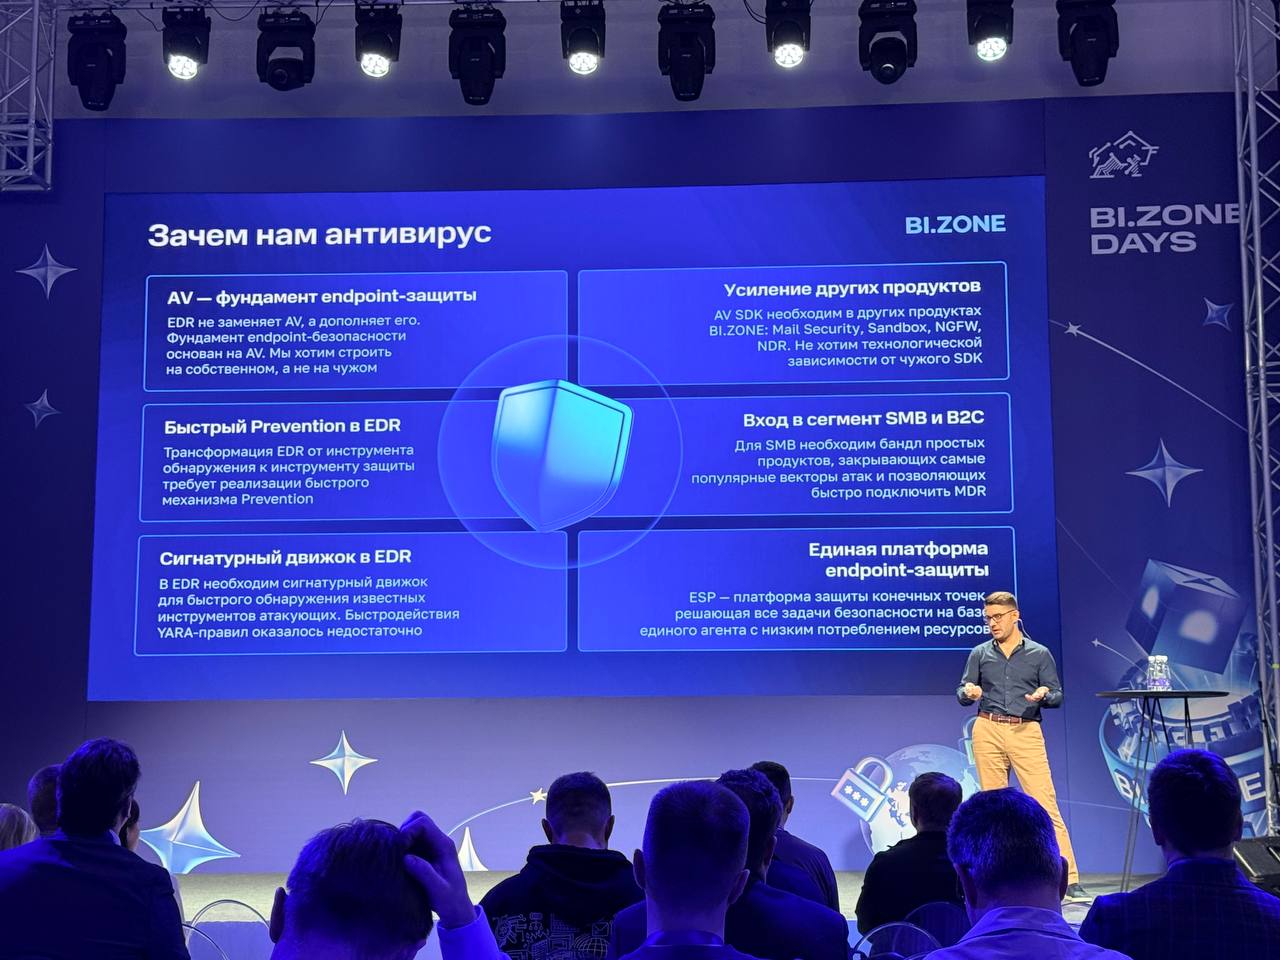
Отдельно компания объясняет, зачем ей вообще понадобился антивирус: без него не построить фундамент защиты конечных точек, не получить сигнатурный движок и не собрать единую платформу защиты конечных точек на базе одного агента.


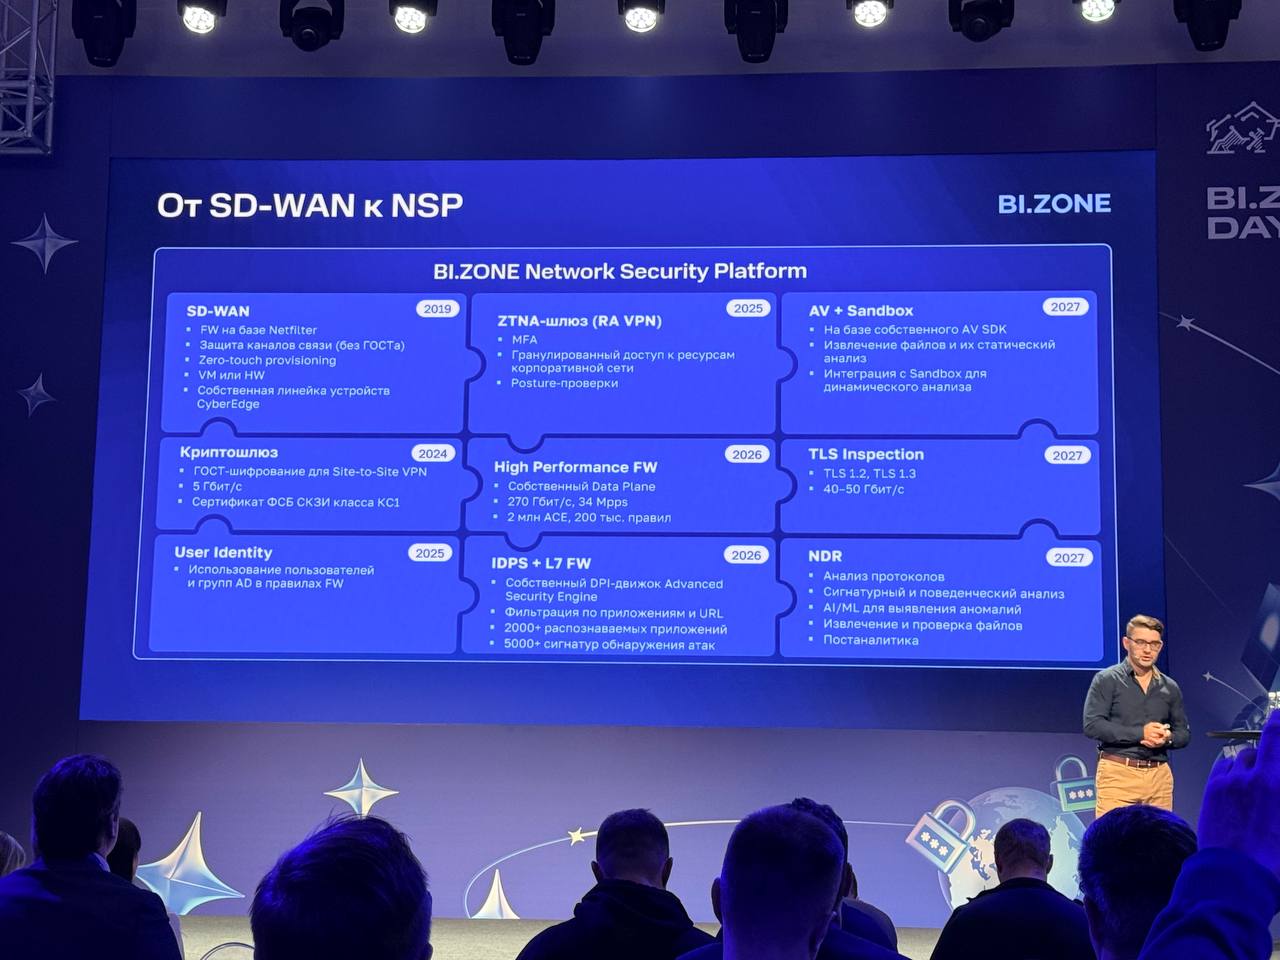
Но и это не всё. По сетевому направлению компания строит BI.ZONE Network Security Platform — фактически свою платформу сетевой безопасности, в которую уже входят SD-WAN, криптошлюз, User Identity и ZTNA-шлюз, а к 2026–2027 годам должны добавиться High Performance Firewall, IDPS + L7 FW, TLS Inspection, AV + Sandbox и NDR.


Отдельный аттракцион — заход в B2C. BI.ZONE, судя по дорожной карте, к 2026 году планирует выпустить BI.ZONE Antivirus Lite для обычных пользователей, а к 2027 — уже полноценный антивирус как самостоятельный продукт.


Смело. Особенно с учётом того, что рынок потребительских антивирусов — это постоянная гонка за качеством детекта, ложными срабатываниями и доверием пользователей. Но план есть план.

План, конечно, дерзкий. Удачи. :)

Подпишитесь на новости

Экс-главу Минцифры Смоленской области обвиняют в мошенничестве

Бывшему министру цифрового развития Смоленской области Андрею Рудометкину предъявлены обвинения в мошенничестве в особо крупном размере и превышении должностных полномочий. Потерпевшей стороной по делу выступает региональное Минцифры.

Об этом сообщает ТАСС со ссылкой на материалы суда. Рудометкину вменяют два эпизода превышения полномочий, в том числе в составе группы и из корыстной заинтересованности, а также мошенничество по части 4 статьи 159 УК РФ. Конкретные обстоятельства предполагаемых преступлений и сумма ущерба в публикации не раскрываются.

Всего в деле четыре фигуранта. Среди них — Артём Калугин, ранее возглавлявший отдел защиты информации областного Минцифры. По данным агентства, ему вменяют злоупотребление должностными полномочиями. Ещё двое обвиняются в мошенничестве в особо крупном размере.

Рудометкин находится под стражей с конца 2025 года. Защита неоднократно просила смягчить меру пресечения, ссылаясь на троих несовершеннолетних детей и тяжёлое материальное положение семьи. Апелляционные жалобы оставлены без удовлетворения. Суд в Смоленске должен приступить к рассмотрению дела в ближайшее время.

Рудометкин возглавлял министерство с 2023 года. Его уволили с государственной гражданской службы 16 октября 2025 года в связи с истечением срока служебного контракта.

RSS: Новости на портале Anti-Malware.ru