


История файлов в Windows сообщает об отключённом диске и срывает бэкапы

История файлов в Windows сообщает об отключённом диске и срывает бэкапы

История файлов в Windows сообщает об отключённом диске и срывает бэкапы

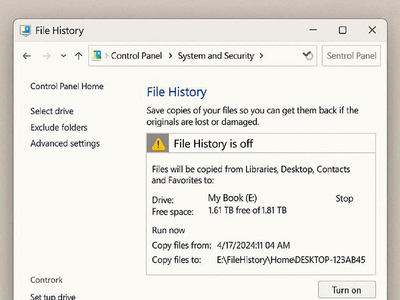
Microsoft подтвердила проблему с Историей файлов в Windows 10 и Windows 11. Пользователи начали жаловаться, что система упорно показывает предупреждение «Подключите диск "Истории файлов" повторно», даже когда диск для резервного копирования на месте и никуда не отключался. На этом фоне резервные копии у части пользователей просто перестают выполняться.

Судя по описанию Microsoft, Windows в какой-то момент ошибочно решает, что накопитель с File History был отключён слишком надолго.

Причём это касается не только обычных внешних USB-дисков, но и сетевых каталогов, используемых для бэкапов. В результате система может остановить резервное копирование, а пользователю останется только однотипное предупреждение без понятного объяснения, что именно пошло не так.

Хорошая новость в том, что речь не идёт о повреждении уже созданных копий или удалении файлов. Проблема скорее в надёжности процесса: если пользователь уверен, что История файлов продолжает работать как обычно, а на самом деле копирование уже остановилось, это легко может выясниться в самый неприятный момент.

Microsoft дала совет: если резервная копия хранится на внешнем диске, нужно убедиться, что он действительно подключён, а затем дождаться следующего запланированного бэкапа или запустить его вручную через Историю файлов.

Если же используется сетевое расположение, его рекомендуют заново выбрать в настройках Истории файлов и после этого тоже вручную инициировать резервное копирование.

Подпишитесь на новости

40 млрд наблюдений: исследователи нашли гигантский DNS-туннель

Служебный DNS-трафик неожиданно превратился в поток, перегрузивший систему приема данных DomainTools. В начале марта один домен создавал до 500 тыс. наблюдений в секунду — примерно половину обычной нагрузки всей системы компании.

В исследовании DomainTools говорится, что за несколько дней домен supaghost[.]cc набрал около 40 млрд наблюдений, прежде чем его начали фильтровать.

Почти весь поток состоял из TXT-записей. По структуре данных исследователи определили признаки VPN поверх DNS: сетевые пакеты упаковываются в запросы и ответы, а отдельный узел выпускает их дальше в интернет. Такой механизм позволяет передавать информацию через канал, который обычно обслуживает разрешение доменных имен.


Позднее похожая активность распространилась более чем на сотню доменов. Среди них оказалось непропорционально много адресов в зоне .ir. Большинство зарегистрировали осенью 2025 года, но до мартовского всплеска они оставались неактивными.

По словам автора, внешние признаки указывают на Иран или соседние территории. Он допускает, что происходило экстренное резервное копирование данных за пределы страны, возможно связанное с властями. Пока это только гипотеза, поскольку содержимое трафика исследователи не расшифровывали.

Число наблюдений также нельзя превращать в объем вывезенных данных.

RSS: Новости на портале Anti-Malware.ru