


VPN-провайдеры агрессивно призывают к покупке долгосрочных подписок

VPN-провайдеры агрессивно призывают к покупке долгосрочных подписок

VPN-провайдеры агрессивно призывают к покупке долгосрочных подписок

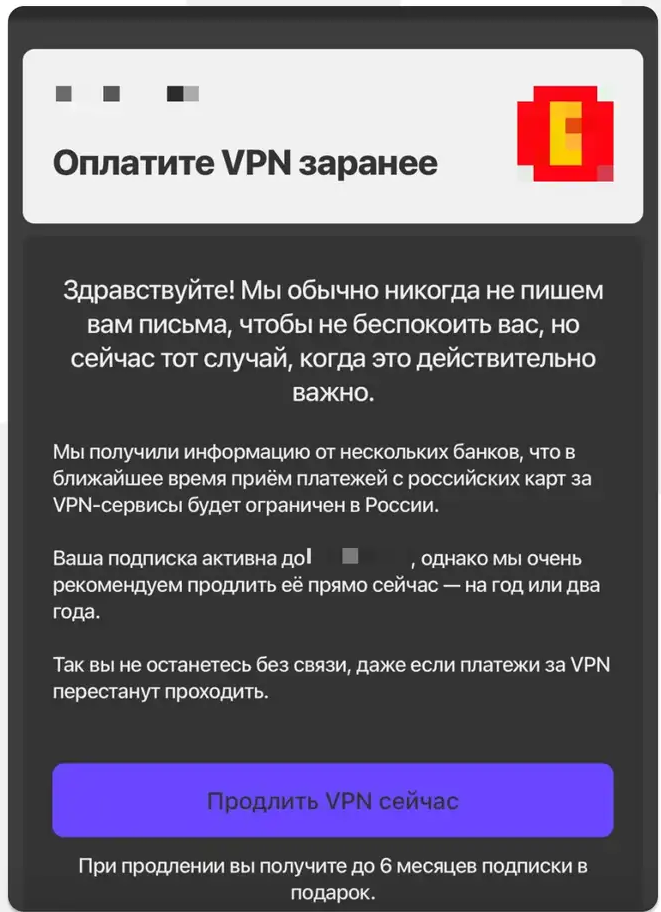
Компании, предоставляющие платный доступ к VPN-сервисам, начали активно — а в ряде случаев и довольно агрессивно — призывать пользователей оформлять долгосрочные подписки. В качестве аргумента они указывают на риск скорой блокировки оплаты с российских банковских карт. Однако реакция рынка и аналитиков на такие заявления остаётся неоднозначной.

По мнению некоторых источников портала «Код Дурова», такая кампания может быть попыткой искусственно подогреть спрос. Это связывают с планируемым запретом на размещение VPN-сервисов на российских хостинговых площадках.

Вероятность принятия этой нормы оценивается как высокая, а её возможным последствием может стать прекращение работы таких сервисов и потеря денег пользователями.

Генеральный директор информационно-аналитического агентства TelecomDaily Денис Кусков в интервью НСН не исключил, что россияне действительно могут лишиться возможности оплачивать платные VPN с российских карт. По его словам, такие ограничения власти при желании способны ввести достаточно быстро:

«Это вполне реально. Если компания не представлена в России, то вполне возможно, что она не сможет принимать платежи. Это может произойти очень быстро. Часть людей использует бесплатный VPN, часть – платный. Поэтому тем, кто делает это платно, надо просто предусмотреть возможные риски. По аналогии с запретом оплаты Apple ID с двух российских мобильных операторов, это произошло достаточно быстро, практически в течение недели. Поэтому это может быть и в течение нескольких дней, а может – недель и месяцев».

При этом, как сообщает «Код Дурова», несмотря на то что многие процессинговые сервисы уже прекратили проводить оплату VPN в России, часть таких платежей по-прежнему проходит — например, если они маскируются под покупки в интернет-магазинах или под услуги, формально не связанные с предоставлением зашифрованных туннелей.

Подпишитесь на новости

Злоумышленник использовал DeepSeek для атак на университеты

Злоумышленник под псевдонимом BUGSTER использовал DeepSeek V4 как помощника для разведки, написания скриптов и подготовки атак на организации в Индии. Среди целей были университеты. В одном из подтверждённых взломов он похитил базу с более чем 5200 записями, включая персональные данные студентов.

Операцию разобрали исследователи из Unit 42. По их оценке, оператор пользовался простыми инструментами и заметно зависел от сгенерированных ИИ материалов, но это не помешало ему добиться результата.

BUGSTER связал DeepSeek с фреймворком Hermes Agent, а Cursor использовал как дополнительный инструмент разработки. Исследователи обнаружили конфигурации с отключёнными ограничениями безопасности.


В одной атаке ИИ помогал составлять разведывательные отчёты и готовить перебор паролей к университетскому сайту. Инструмент отметил одну учётную запись WordPress как действительную. В отдельном эпизоде злоумышленник получил доступ к базе MongoDB и выгрузил тысячи записей.

Аппетиты университетами не ограничились: оператор настраивал специализированных ботов для консультаций по VoIP-мошенничеству, занимался подбором паролей от Wi-Fi и разведкой крупных держателей криптовалюты.


Главный вывод Unit 42: ИИ снижает порог входа в разные виды киберпреступности. Для ущерба уже не обязательно быть сильным специалистом во всех задействованных областях, часть недостающих знаний можно получить в чате.

RSS: Новости на портале Anti-Malware.ru