


Сбой у нейросетей: ChatGPT, Claude и Gemini одновременно перестали работать

Сбой у нейросетей: ChatGPT, Claude и Gemini одновременно перестали работать

Сбой у нейросетей: ChatGPT, Claude и Gemini одновременно перестали работать

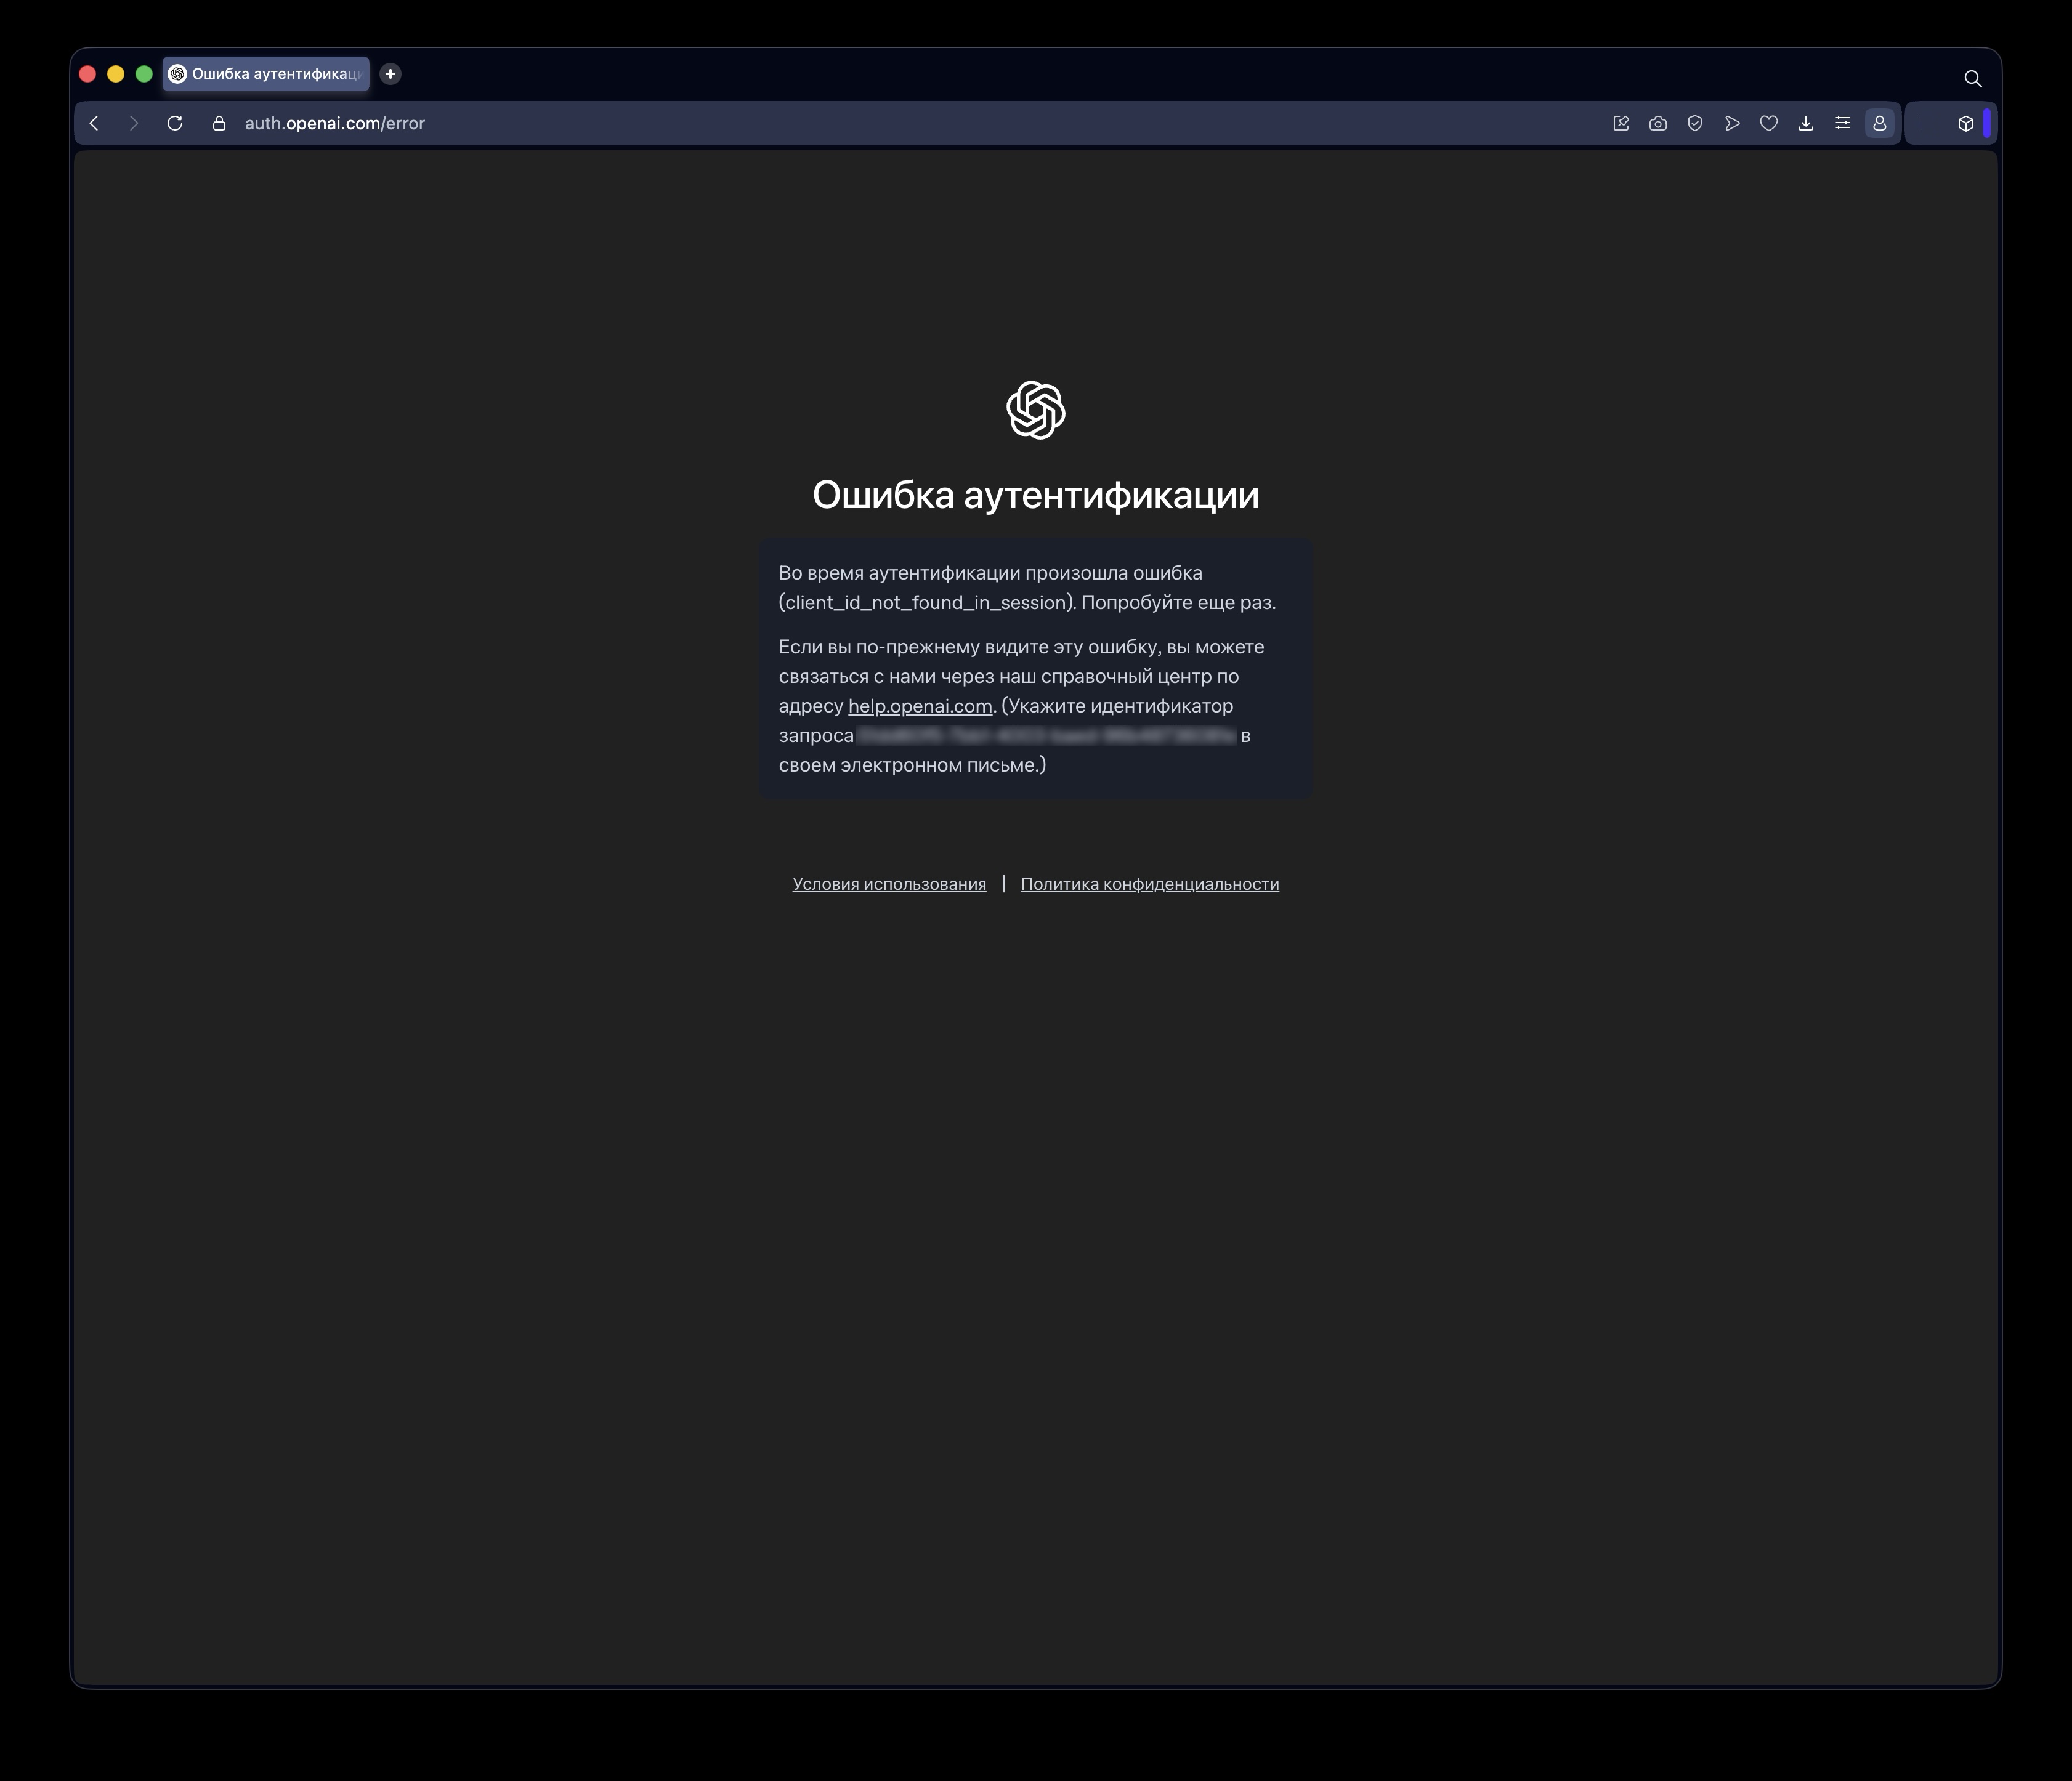
Рабочая неделя для многих началась с ошибок и «пустых экранов». ChatGPT оказался недоступен, судя по всему, довольно масштабно. Сервис не открывался больше часа, а вместе с ним легли и API, на которых завязано немало других приложений и сервисов.

Сама OpenAI подтвердила проблему: на официальной странице зафиксирован серьёзный киберинцидент, затронувший как веб-версию, так и интеграции. Тут не о точечный сбой, а ситуация, которая буквально парализовала часть экосистемы.

Причём ChatGPT оказался не один. Почти одновременно перебои начались и у других крупных ИИ-сервисов. Сначала пользователи пожаловались на проблемы с Claude от Anthropic, затем — на сбои в Gemini. Правда, Claude, по данным пользователей, довольно быстро пришёл в себя, тогда как ChatGPT остаётся недоступным дольше.


Что именно стало причиной — пока неясно. Но сам масштаб выглядит показательно: сразу несколько ведущих ИИ-сервисов испытывают проблемы практически одновременно. Это снова поднимает вопрос о том, насколько устойчива современная облачная инфраструктура, на которой держатся популярные нейросети.

Подпишитесь на новости

НКЦКИ потребовал срочно обновить PHP на объектах критической инфраструктуры

История PHP2Shell дошла до официальных указаний для российской критической инфраструктуры. Национальный координационный центр по компьютерным инцидентам, действующий при ФСБ России, предписал устранить уязвимости PHP.

Если быстро установить исправления не получается — рассмотреть ограничение внешнего доступа вплоть до отключения серверов.

О письме НКЦКИ от 22 октября сообщил РБК, получивший копию документа. Его подлинность редакции подтвердили три организации-получателя. Указания разосланы через ГосСОПКА.

Обращение касается владельцев объектов критической информационной инфраструктуры (в том числе госорганов, финансовых, энергетических, транспортных, медицинских организаций и операторов связи).

Одной установки патча недостаточно: получателям предписано проверить серверы антивирусом, изучить журналы на предмет следов взлома и сообщать о подозрительных инцидентах в дежурный центр ГосСОПКА.

Повод — CVE-2026-109618 и CVE-2026-109619. Разработчики закрыли их 21 октября в PHP 8.2.35, 8.3.36, 8.4.27 и 8.5.12. Проблема находится в интерпретаторе: обновление одной только CMS её не устраняет.

RSS: Новости на портале Anti-Malware.ru