


Новый Android-зловред оказался опаснее: MiningDropper шпионит за жертвами

Новый Android-зловред оказался опаснее: MiningDropper шпионит за жертвами

Новый Android-зловред оказался опаснее: MiningDropper шпионит за жертвами

Исследователи бьют тревогу: на ландшафте киберугроз появился новый Android-зловред, который быстро эволюционирует и уже выходит далеко за рамки своей майнинговой функциональности. Речь идёт о MiningDropper — инструменте, который изначально маскировался под дроппер для скрытой добычи криптовалюты, но теперь превратился в полноценную платформу доставки самых разных угроз.

О находке рассказали специалисты Cyble Research and Intelligence Labs (CRIL). По их данным, MiningDropper — это не просто вредоносное приложение, а гибкий фреймворк с продуманной архитектурой, заточенной под обход анализа и детектирования.

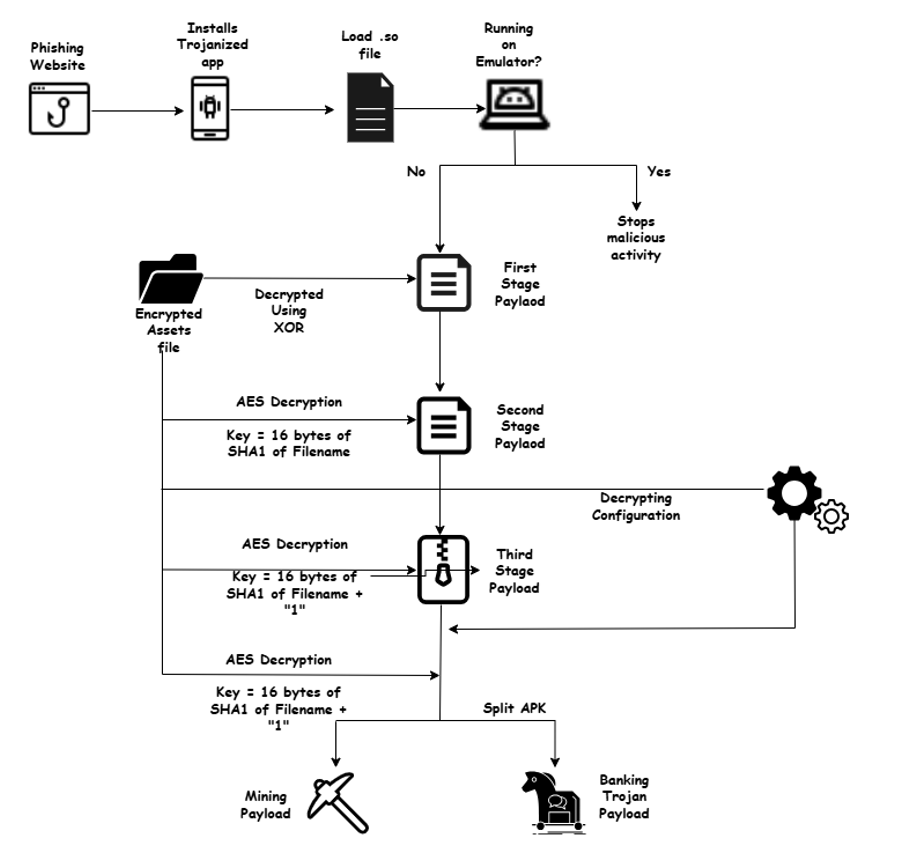
Главная фишка — многоступенчатая схема загрузки пейлоада. В ход идут сразу несколько техник: XOR-обфускация на уровне нативного кода, AES-шифрование, динамическая подгрузка DEX-файлов и механизмы против эмуляции. Проще говоря, зловред умеет отлично прятаться и не раскрывает свои реальные возможности на ранних этапах заражения.


Более того, критически важные компоненты вообще не сохраняются на устройстве в читаемом виде — всё разворачивается прямо в памяти. Это серьёзно осложняет жизнь как аналитикам, так и автоматическим песочницам.

Распространяется MiningDropper тоже довольно изящно. В одной из кампаний злоумышленники использовали троянизированную версию Android-приложения Lumolight с открытым исходным кодом. С виду безобидная утилита, а внутри полноценный загрузчик зловреда. Пользователь сам даёт приложению нужные разрешения и тем самым открывает дверь атаке.

После установки начинается самое интересное. Зловред не действует по шаблону: он анализирует среду и на основе конфигурации решает, какую именно нагрузку доставить. Это может быть как банальный скрытый майнинг, так и куда более серьёзные сценарии.

Эксперты подчёркивают:

«MiningDropper уже нельзя воспринимать как очередной майнер. Это универсальная платформа доставки вредоносных компонентов. Такой модульный подход позволяет атакующим быстро адаптироваться: менять финальную цель атаки, не переписывая всю инфраструктуру».

Подпишитесь на новости

40 млрд наблюдений: исследователи нашли гигантский DNS-туннель

Служебный DNS-трафик неожиданно превратился в поток, перегрузивший систему приема данных DomainTools. В начале марта один домен создавал до 500 тыс. наблюдений в секунду — примерно половину обычной нагрузки всей системы компании.

В исследовании DomainTools говорится, что за несколько дней домен supaghost[.]cc набрал около 40 млрд наблюдений, прежде чем его начали фильтровать.

Почти весь поток состоял из TXT-записей. По структуре данных исследователи определили признаки VPN поверх DNS: сетевые пакеты упаковываются в запросы и ответы, а отдельный узел выпускает их дальше в интернет. Такой механизм позволяет передавать информацию через канал, который обычно обслуживает разрешение доменных имен.


Позднее похожая активность распространилась более чем на сотню доменов. Среди них оказалось непропорционально много адресов в зоне .ir. Большинство зарегистрировали осенью 2025 года, но до мартовского всплеска они оставались неактивными.

По словам автора, внешние признаки указывают на Иран или соседние территории. Он допускает, что происходило экстренное резервное копирование данных за пределы страны, возможно связанное с властями. Пока это только гипотеза, поскольку содержимое трафика исследователи не расшифровывали.

Число наблюдений также нельзя превращать в объем вывезенных данных.

RSS: Новости на портале Anti-Malware.ru