


Новый Android-зловред оказался опаснее: MiningDropper шпионит за жертвами

Новый Android-зловред оказался опаснее: MiningDropper шпионит за жертвами

Новый Android-зловред оказался опаснее: MiningDropper шпионит за жертвами

Исследователи бьют тревогу: на ландшафте киберугроз появился новый Android-зловред, который быстро эволюционирует и уже выходит далеко за рамки своей майнинговой функциональности. Речь идёт о MiningDropper — инструменте, который изначально маскировался под дроппер для скрытой добычи криптовалюты, но теперь превратился в полноценную платформу доставки самых разных угроз.

О находке рассказали специалисты Cyble Research and Intelligence Labs (CRIL). По их данным, MiningDropper — это не просто вредоносное приложение, а гибкий фреймворк с продуманной архитектурой, заточенной под обход анализа и детектирования.

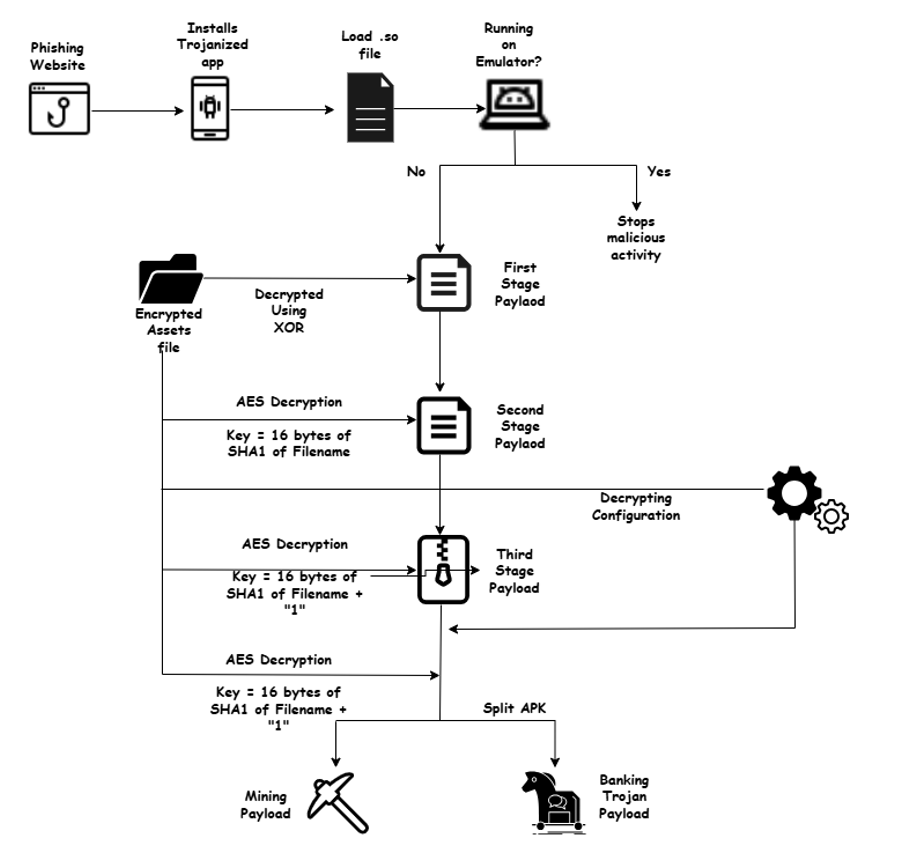
Главная фишка — многоступенчатая схема загрузки пейлоада. В ход идут сразу несколько техник: XOR-обфускация на уровне нативного кода, AES-шифрование, динамическая подгрузка DEX-файлов и механизмы против эмуляции. Проще говоря, зловред умеет отлично прятаться и не раскрывает свои реальные возможности на ранних этапах заражения.


Более того, критически важные компоненты вообще не сохраняются на устройстве в читаемом виде — всё разворачивается прямо в памяти. Это серьёзно осложняет жизнь как аналитикам, так и автоматическим песочницам.

Распространяется MiningDropper тоже довольно изящно. В одной из кампаний злоумышленники использовали троянизированную версию Android-приложения Lumolight с открытым исходным кодом. С виду безобидная утилита, а внутри полноценный загрузчик зловреда. Пользователь сам даёт приложению нужные разрешения и тем самым открывает дверь атаке.

После установки начинается самое интересное. Зловред не действует по шаблону: он анализирует среду и на основе конфигурации решает, какую именно нагрузку доставить. Это может быть как банальный скрытый майнинг, так и куда более серьёзные сценарии.

Эксперты подчёркивают:

«MiningDropper уже нельзя воспринимать как очередной майнер. Это универсальная платформа доставки вредоносных компонентов. Такой модульный подход позволяет атакующим быстро адаптироваться: менять финальную цель атаки, не переписывая всю инфраструктуру».

Подпишитесь на новости

Ростелеком призвал создавать ЦОДы судного дня

Сложить всё в несколько больших дата-центров было удобно и выгодно. Пока по ним не начали прилетать беспилотники. Теперь российским компаниям нужны резервные площадки для восстановления сервисов — ЦОДы судного дня.

Об этом на форуме РБК Tech заявил зампред правления «Ростелекома» Валерий Ермаков, сообщает РБК.

По словам Ермакова, прежнюю инфраструктуру строили прежде всего ради экономической эффективности: ключевые сервисы концентрировали на нескольких площадках. Но модель угроз изменилась. То, что недавно выглядело немыслимым сценарием, теперь приходится включать в планы восстановления.

Ответ — распределять сервисы между большим количеством площадок, разносить их географически и резервировать мощности. Ермаков называет такой подход микросотовой архитектурой.

Проще говоря, экономия на централизации уступает место вопросу: «А что останется работать, если эта площадка отключится?»

Однако разнести серверы мало — их ещё нужно связать быстрыми каналами. И здесь, по оценке топ-менеджера, назревает следующая проблема: российские магистральные сети перегружены, а значительная часть оптики проложена 20-30 лет назад.

Ермаков предупредил о возможном дефиците магистральных ресурсов и представил линию «Ростелекома» TEA NEXT от Калининграда до Монголии как источник дополнительных мощностей.

Напомним, после октябрьских атак остановились три ЦОДа «Яндекса» — в Сасове, Калуге и Владимире. Сбои затронули как сервисы компании, так и клиентов Yandex Cloud. Яндекс договорился с другими облачными провайдерами об ускоренном переносе клиентских данных и сервисов.

Название «ЦОД судного дня» звучит как маркетинг для апокалипсиса, но задача у него проще: чтобы после потери площадки бизнесу было откуда восстановиться.

RSS: Новости на портале Anti-Malware.ru