


Новый Android-троян Mirax превращает смартфоны в прокси для атак

Новый Android-троян Mirax превращает смартфоны в прокси для атак

Новый Android-троян Mirax превращает смартфоны в прокси для атак

Новый Android-зловред Mirax быстро набирает обороты и уже успел засветиться в реальных кибератаках. По данным Cleafy, кампания продвигается через рекламу в экосистеме Meta (признана экстремистской и запрещена в России) и могла охватить более 220 тысяч аккаунтов в Facebook, Instagram, Messenger и Threads (все принадлежат экстремисткой и запрещённой Meta).

Исследователи говорят, что перед нами не просто очередной банковский троян, а более неприятная штука: Mirax сочетает функции удалённого доступа к смартфону с возможностью превращать заражённое устройство в резидентский прокси-узел.

Это значит, что злоумышленники могут не только подсматривать за действиями жертвы и красть её данные, но и прогонять собственный трафик через реальный IP-адрес владельца заражённого телефона.

Для атакующих это особенно удобно: так проще обходить географические ограничения, маскировать мошеннические действия под «нормальную» активность и проводить захват аккаунтов или финансовые операции с меньшим риском мгновенного срабатывания антифрод-систем.


Согласно описанию Cleafy, Mirax умеет перехватывать нажатия клавиш, красть фотографии, собирать данные о блокировке экрана, выполнять команды, следить за активностью пользователя и подгружать фальшивые HTML-оверлеи поверх настоящих приложений для кражи логинов и паролей. От типичных Android-троянов его как раз и отличает прокси-функция: заражённый смартфон можно использовать не только как объект атаки, но и как инфраструктуру для других преступных операций.

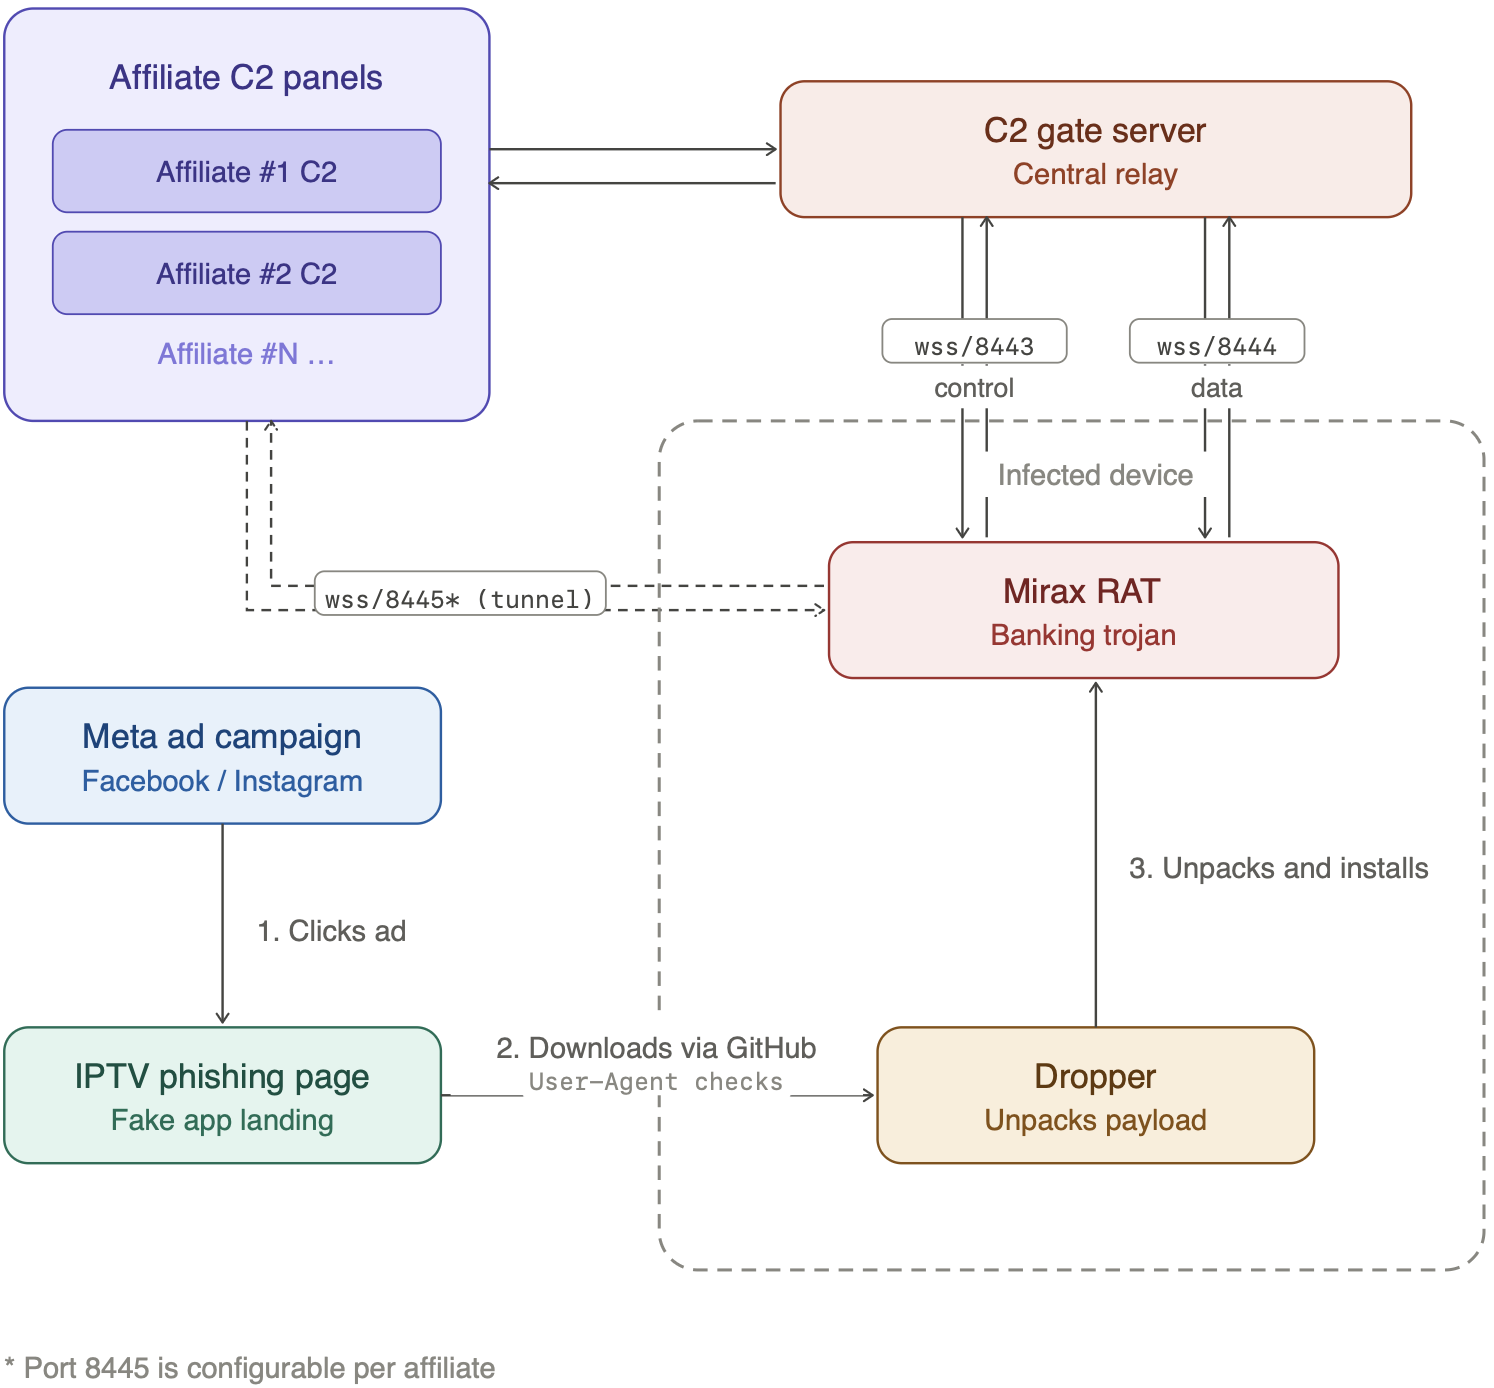
Распространяют Mirax через рекламу в Meta. Пользователям показывали объявления, обещающие бесплатный доступ к стримингу спорта и фильмов, а дальше вели на страницы с дроппером. Одно из объявлений, запущенное 6 апреля 2026 года, по оценке Cleafy, имело охват 190 987 аккаунтов.

Ссылки на дропперы проверяют, что страницу открыли именно с мобильного устройства, и стараются скрыть вредоносную начинку от автоматического анализа. Сами APK-файлы размещались в том числе на GitHub. Среди замеченных названий приложений — StreamTV для дроппера и Reproductor de video для финального пейлоада. После установки пользователя уговаривают разрешить инсталляцию из неизвестных источников, а затем разворачивают основной модуль Mirax.

После заражения зловред маскируется под видеоплеер, просит включить специальные возможности Android и получает почти полный контроль над устройством. Для связи с управляющей инфраструктурой используются сразу несколько каналов WebSocket: один — для удалённых команд, другой — для стриминга и вывода данных, ещё один — для поднятия SOCKS5-прокси.

В Cleafy считают, что это хороший пример того, как рынок Android-вредоносов движется в сторону более «многофункциональных» инструментов, где одна инфекция приносит злоумышленникам сразу несколько способов монетизации.

Генеративный ИИ вышел в продакшн у 53% российских компаний

В Москве завершилась конференция IT Elements 2026, посвящённая непрерывности бизнеса, инфраструктуре, кибербезопасности и искусственному интеллекту. По данным организаторов, мероприятие посетили более 3000 специалистов, а онлайн-трансляции набрали свыше 500 тысяч просмотров.

Одной из главных тем второго дня стали ИТ-бюджеты. Исследование «Инфосистемы Джет» показало, что во второй половине 2026 года расходы на технологии растут у 44% российских компаний.

Однако деньги теперь не просто высыпают на инфраструктуру из ведра: заказчики перераспределяют их в пользу проектов с понятным эффектом для бизнеса.

Не обошлось без ИИ, который уже перестал быть презентацией с красивым роботом. Большие языковые модели используют или пилотируют 86% опрошенных компаний, а 53% уже довели решения на базе генеративного ИИ до промышленной эксплуатации.

Эксперты обсудили корпоративных агентов для бухгалтерии, управление агентными системами в продакшн, автоматизацию разработки с помощью локального ИИ и применение алгоритмов в атомной энергетике. Вывод сделали такой: запустить демонстрацию легко, а превратить толпу цифровых помощников в управляемую систему — уже настоящая работа.

Отдельный блок посвятили ЦОДам. С ростом ИИ-нагрузок состояние питания и охлаждения напрямую влияет на доступные вычислительные мощности и стоимость эксплуатации. Поэтому компаниям предлагают не просто прогнозировать отказы, а оценивать, какие из десятков предупреждений действительно способны остановить бизнес.

В сетевом треке представили аналитику по российскому оборудованию для ЦОДов, кампусных сетей, AI/HPC, Wi-Fi и балансировки трафика. «Газпромнефть ИТО» и «Лаборатория Числитель» также показали, как перестроили архитектуру Zabbix для мониторинга высоконагруженной инфраструктуры с десятками тысяч NVPS.

На конференции «Инфосистемы Джет» и «АльфаСтрахование» договорились совместно развивать киберустойчивость и киберстрахование.

Общий итог второго дня: непрерывность бизнеса начинается не с папки «План восстановления», а с архитектуры, которую действительно ломали, восстанавливали и проверяли под нагрузкой.

RSS: Новости на портале Anti-Malware.ru